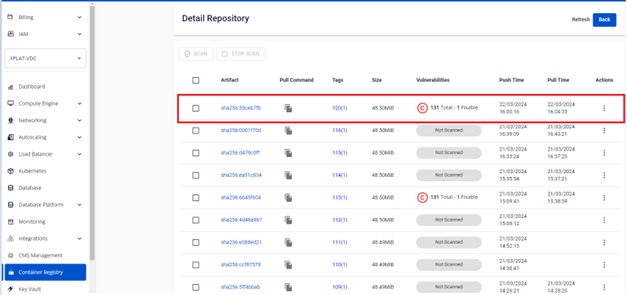
スキャンの実行
FPT Container Registry は、Portal 上で直接 container イメージの脆弱性スキャン機能を統合しています。スキャンによってイメージ内の CVE(Common Vulnerabilities and Exposures)を特定でき、早期に検出してより安全にデプロイできます。
Artifact をスキャンする
-
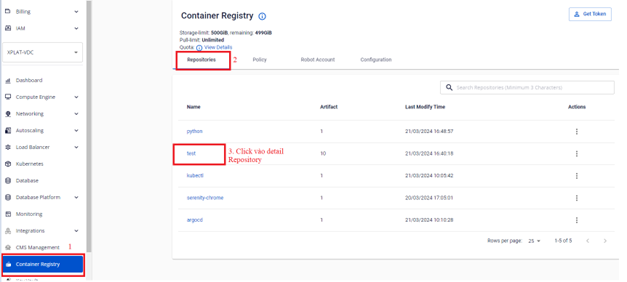
サイドバーメニューで Container Registry > Repository > Detail Repository を選択します。
-
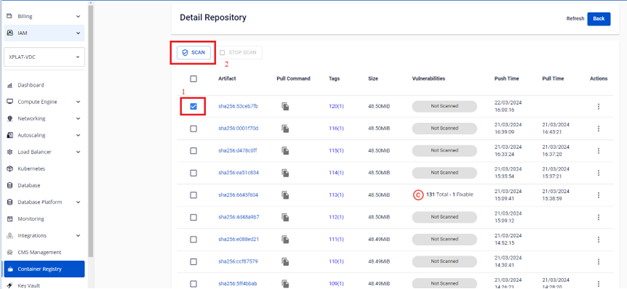
スキャンしたい Artifact を選択すると、SCAN ボタンが表示されます。
-
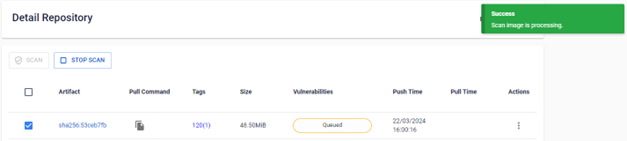
SCAN をクリックしてスキャンを開始します。
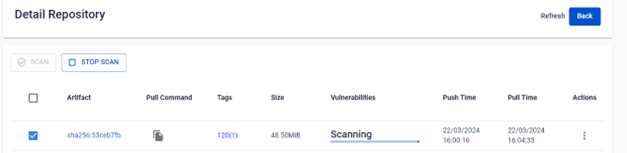
-
スキャン完了後、結果を確認します。