新しい Kubernetes クラスターを作成する
ネットワークアクセス、Worker Group、詳細なネットワーク設定を行い、内容を確認してから Kubernetes クラスターを作成します。
開始する前に、次を確認してください。
- 希望するクラスター構成に十分な CPU、RAM、Storage、Instance のクォータ
- クラスターの apiserver エンドポイントを公開するための、Public & Private Controlplane Access モードの Public IP が 1 つ
- Static IP Pool で作成した、Kubernetes Node 用の VM Subnet が 1 つ
Private Cluster に対応済みの VPC でクラスターを作成する
-
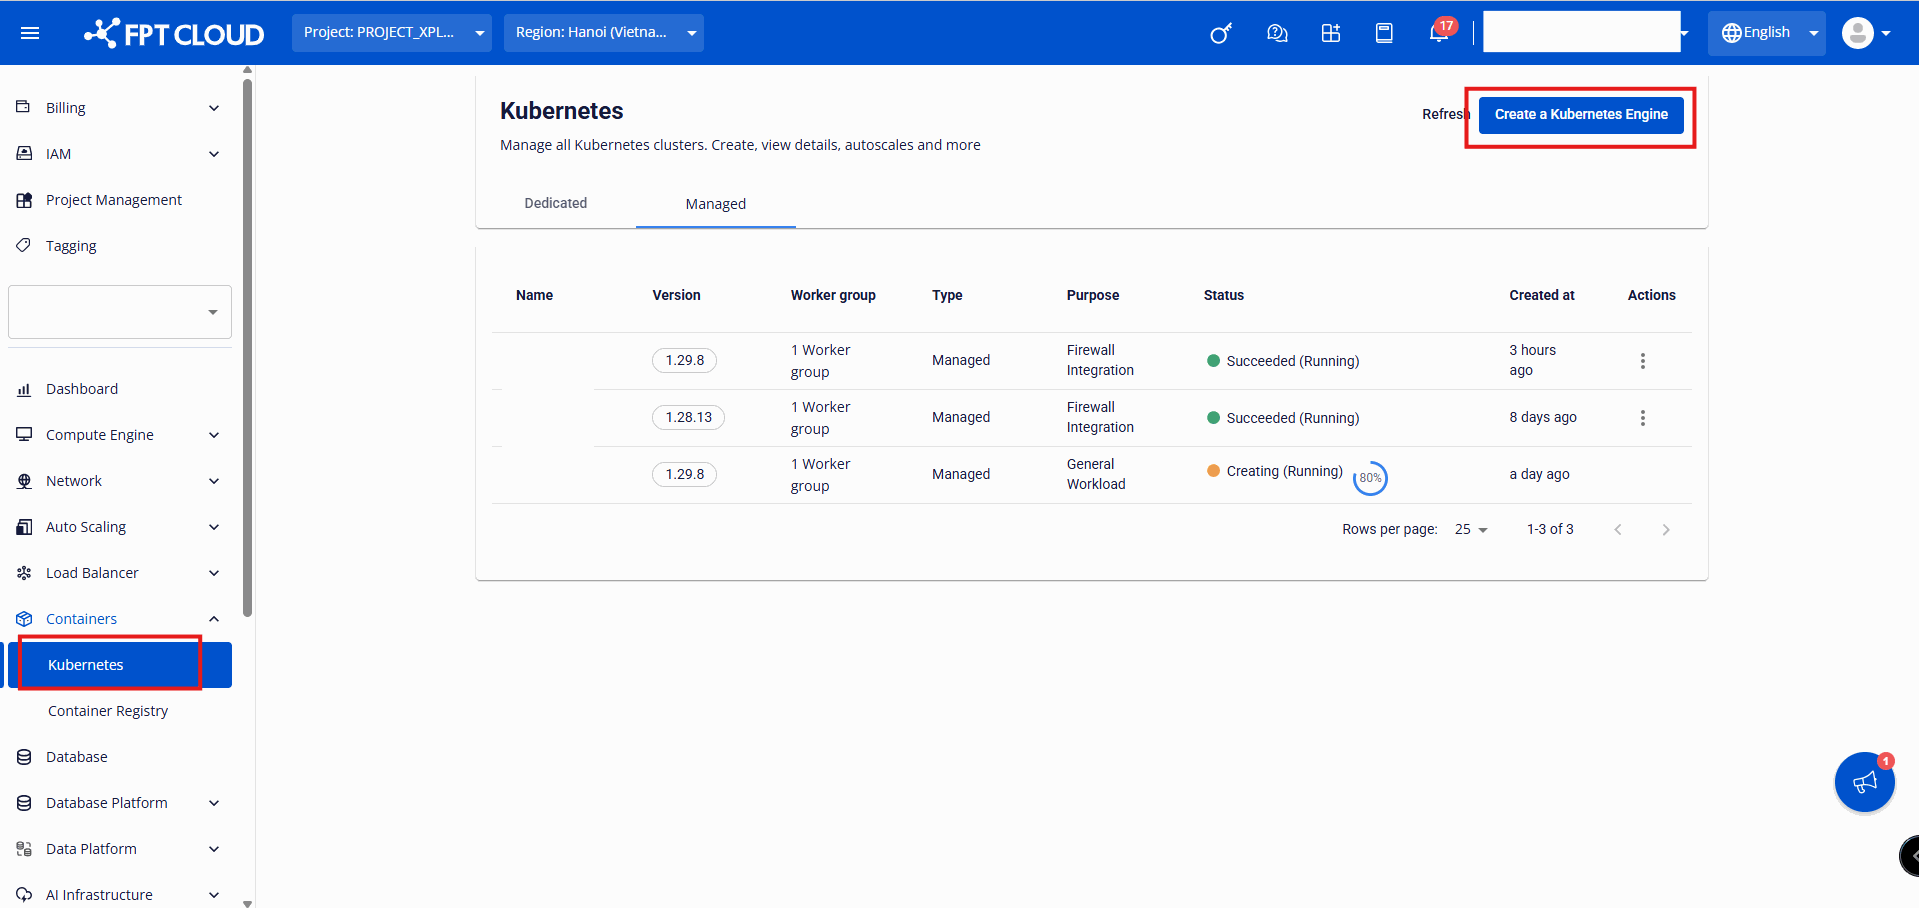
FPT Portal のメニューで Containers → Kubernetes → Create a Kubernetes Engine を選択します。
-
クラスターの基本情報を入力し、Next を選択します。
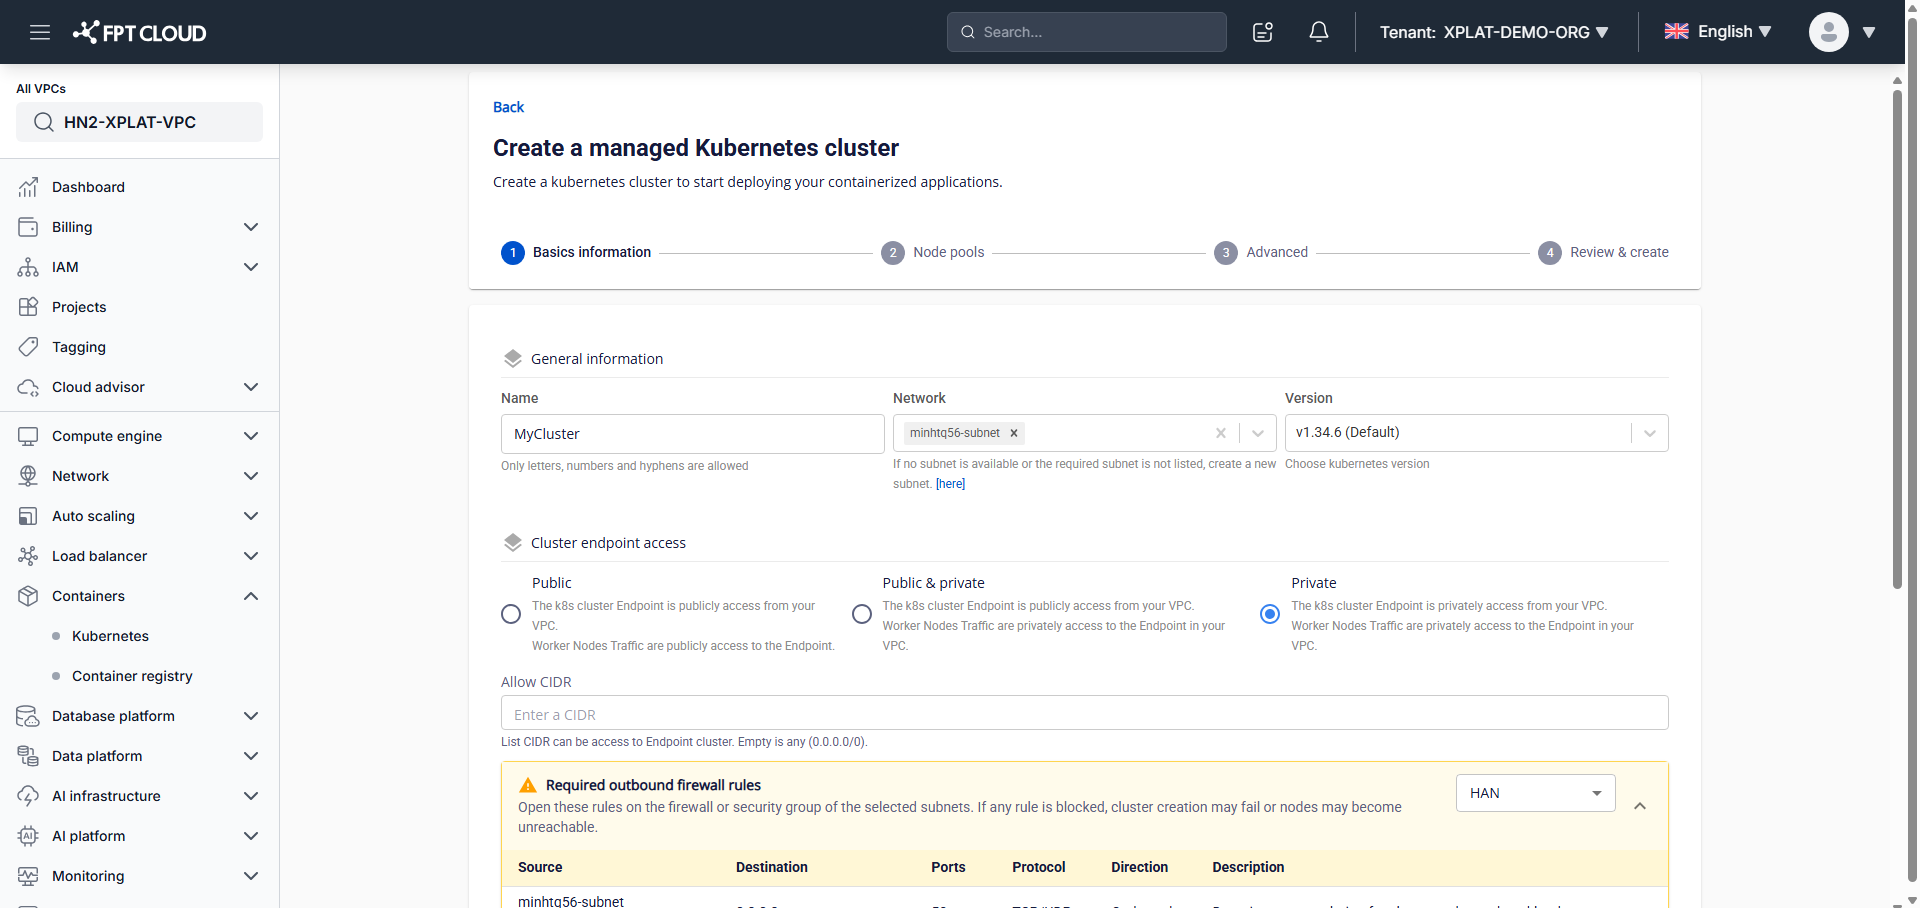
- Name: クラスター名。
- Network: Kubernetes Cluster の VM をデプロイする Subnet。
- Version: Kubernetes Cluster のバージョン。
- Cluster Endpoint Access: Cluster Endpoint へのアクセスオプション。
Cluster Endpoint Access モード:
- Public: apiserver エンドポイントに public network からアクセスできます。Worker Node も public network 経由で apiserver にアクセスします。
- Public & Private: apiserver エンドポイントに public network からアクセスできます。Worker Node は private network 経由で apiserver にアクセスします。
- Private: apiserver エンドポイントには VPC 内からのみアクセスできます。Worker Node は private network 経由で apiserver にアクセスします。
適切な Cluster Endpoint Access の選び方:
- Public — VPC 外から Kubernetes API Endpoint にアクセスする必要がある場合。
- Public & Private — 外部からアクセス可能な Endpoint が必要だが、アクセス可能な IP をホワイトリストで制限したい場合。
- Private — VPC 内からのみ Endpoint にアクセスする場合。
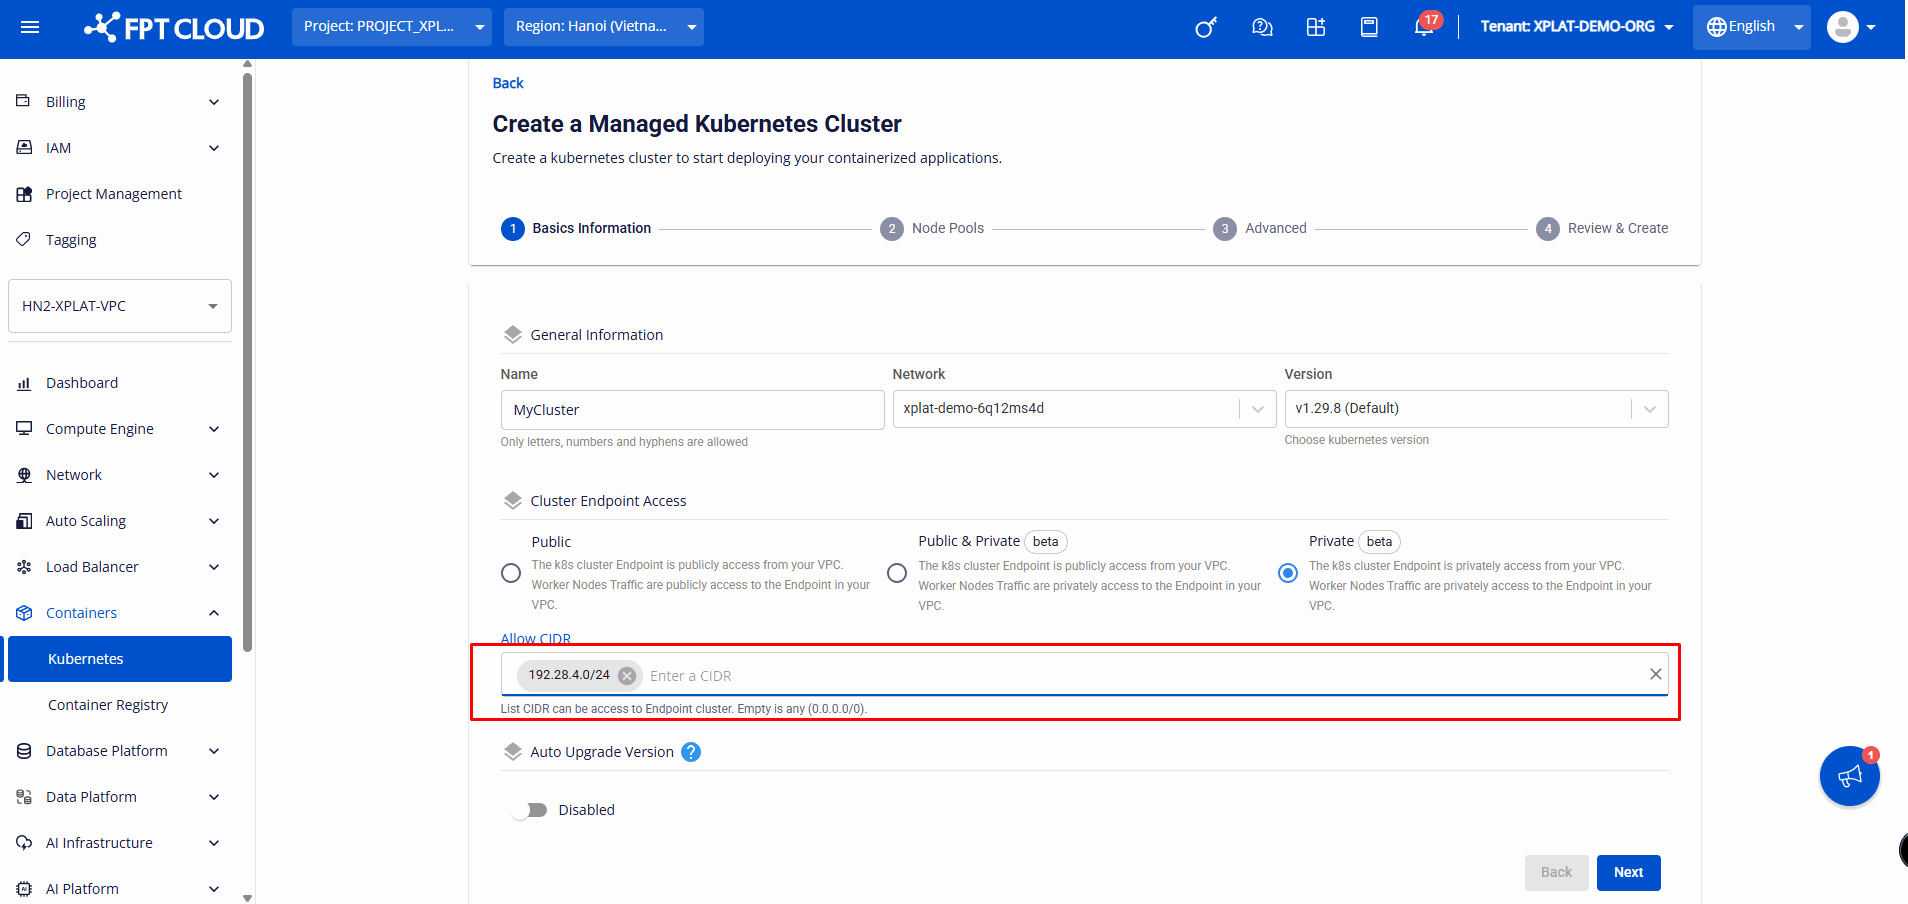
Allow CIDR: Kubernetes API Endpoint へのアクセスを許可する IP 範囲(CIDR — Classless Inter-Domain Routing)。空欄の場合はデフォルトで
0.0.0.0/0(すべての IP)になります。特定の範囲(例:192.168.1.0/24)を入力すると、その範囲のみにアクセスを制限できます。注記- セキュリティ要件とネットワーク構成に合わせて Cluster Endpoint Access モードを選択してください。より高いセキュリティが必要な場合は、CIDR を
0.0.0.0/0ではなく内部 IP 範囲に制限します。 - Public & Private または Private を選択すると、Cluster Endpoint へのアクセスを許可する IP 範囲を指定する Allow CIDR フィールドが追加されます。
- Public または Public & Private モードでは、各 Worker の SNAT IP(VPC が外部ファイアウォールを使用している場合、または Worker に Floating IP が付与されている場合)を、control plane にアクセスできる CIDR リストに追加してください。
例: Worker の subnet が
103.174.214.26に SNAT されている場合、CIDR allowlist に103.174.214.26/32を追加します。Worker に Floating IP103.174.215.27が付与されている場合は、103.174.215.27/32を追加します。 -
必要に応じて Node Pool を設定し、Next を選択します。
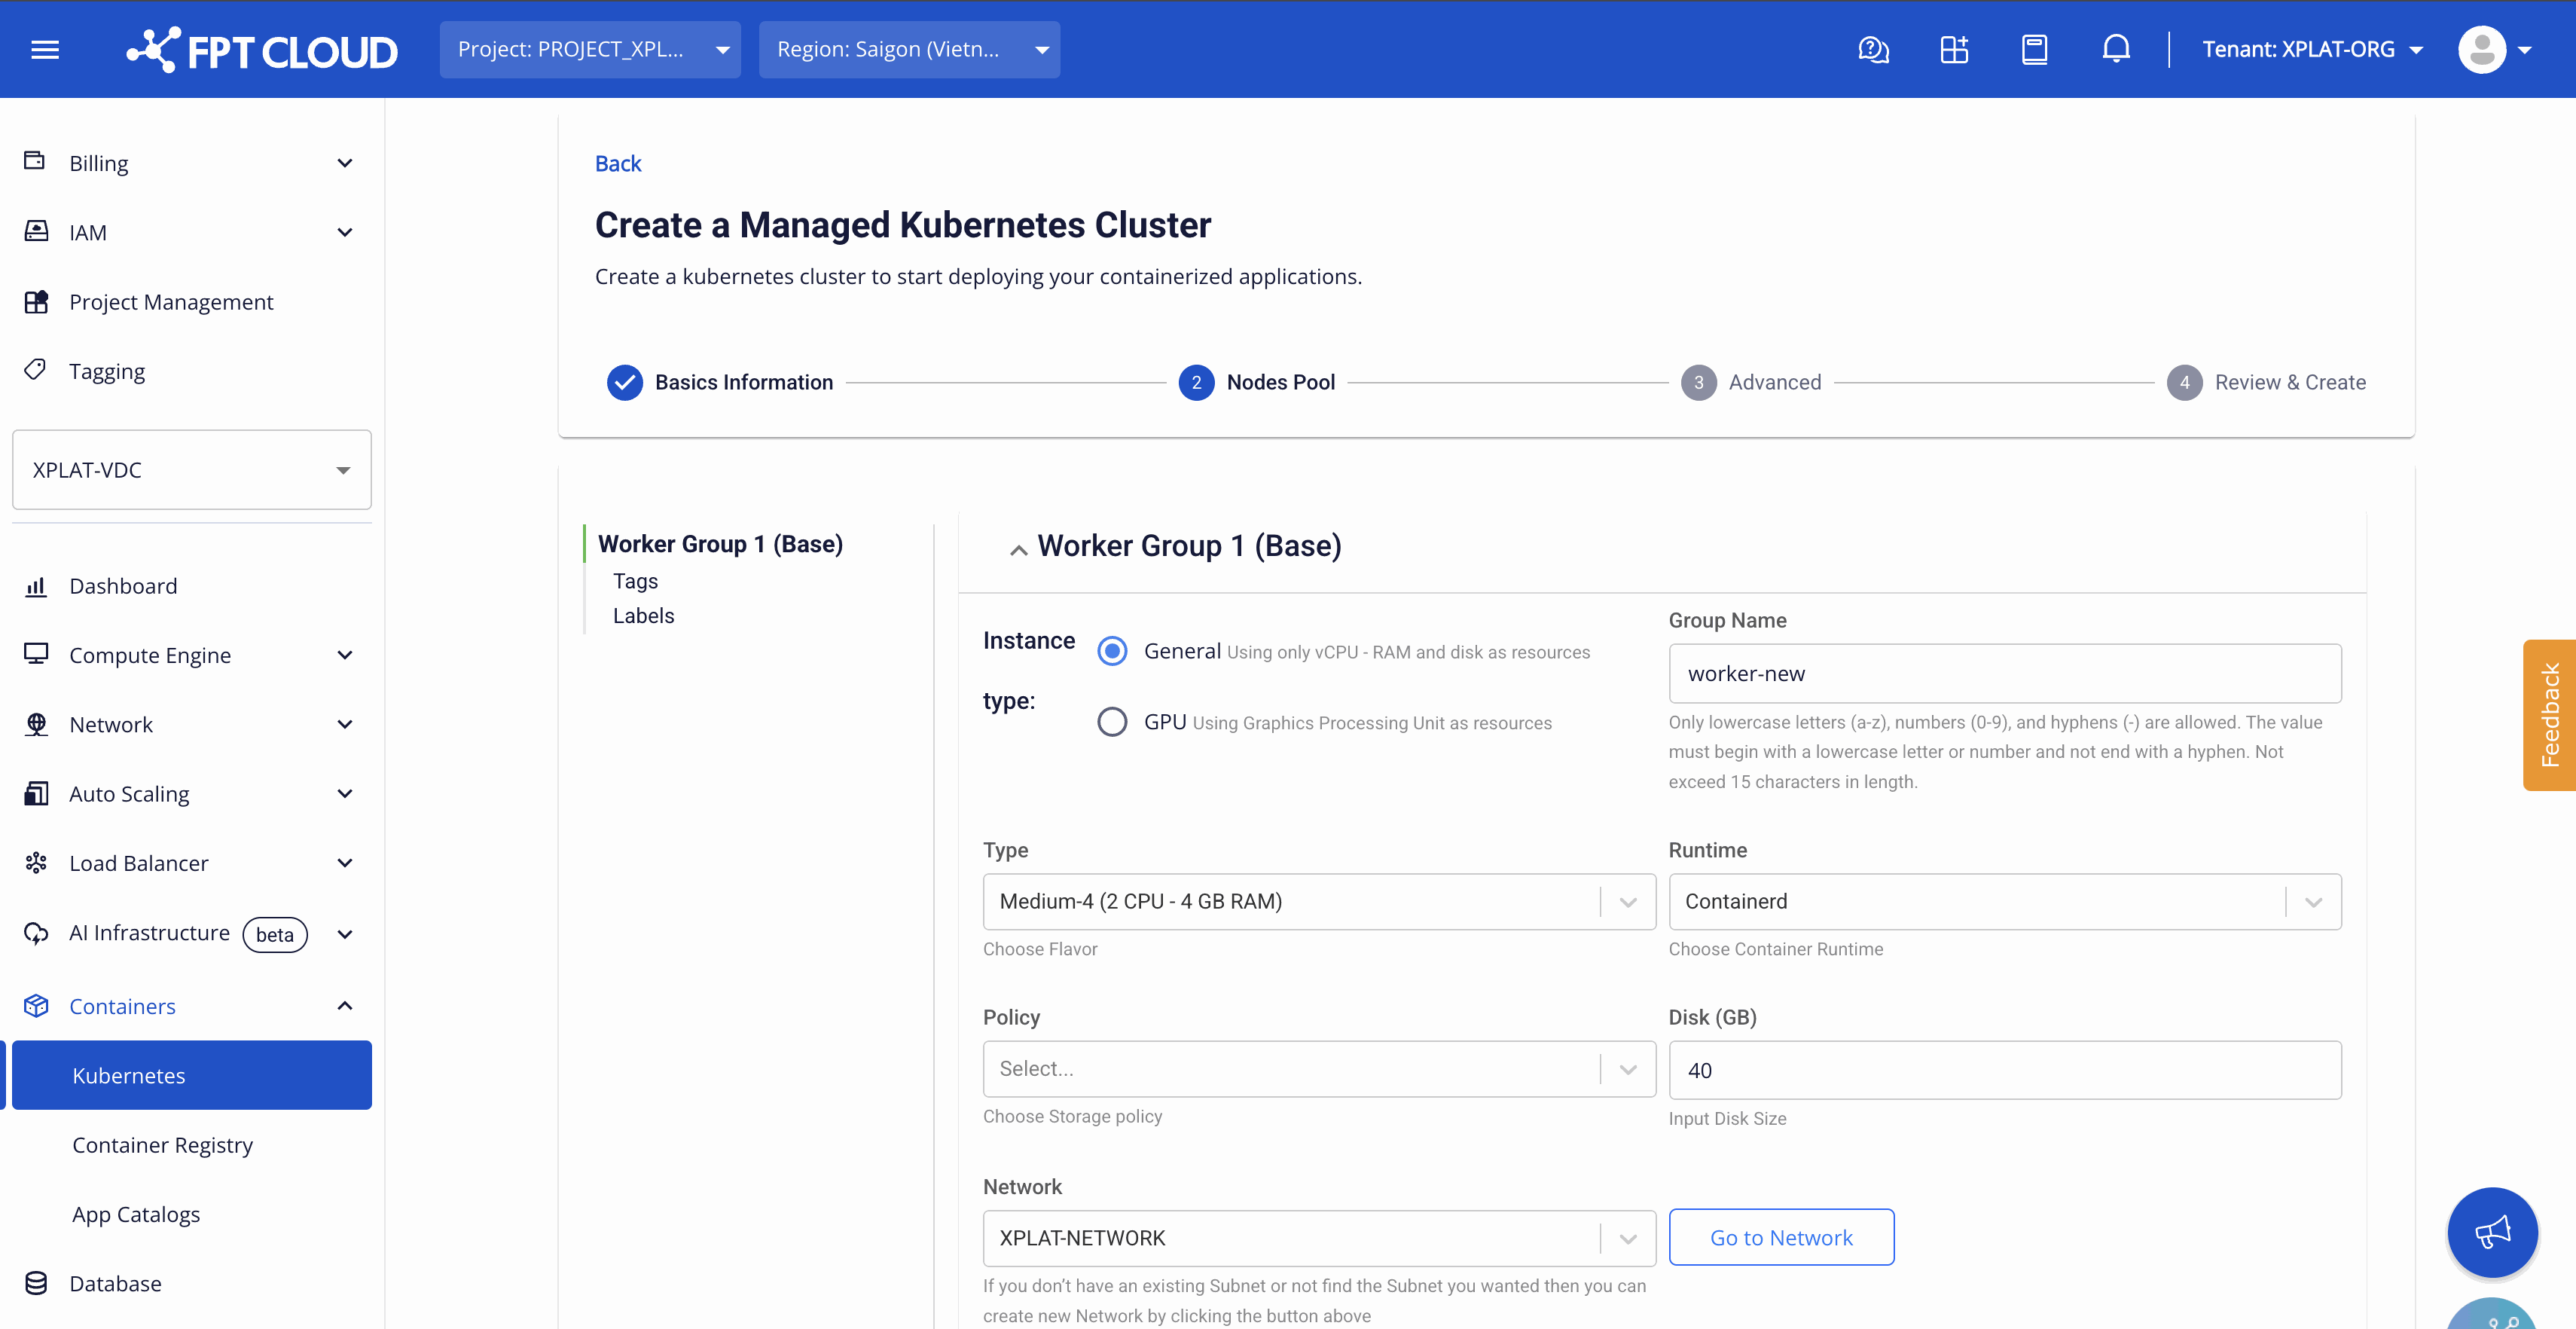
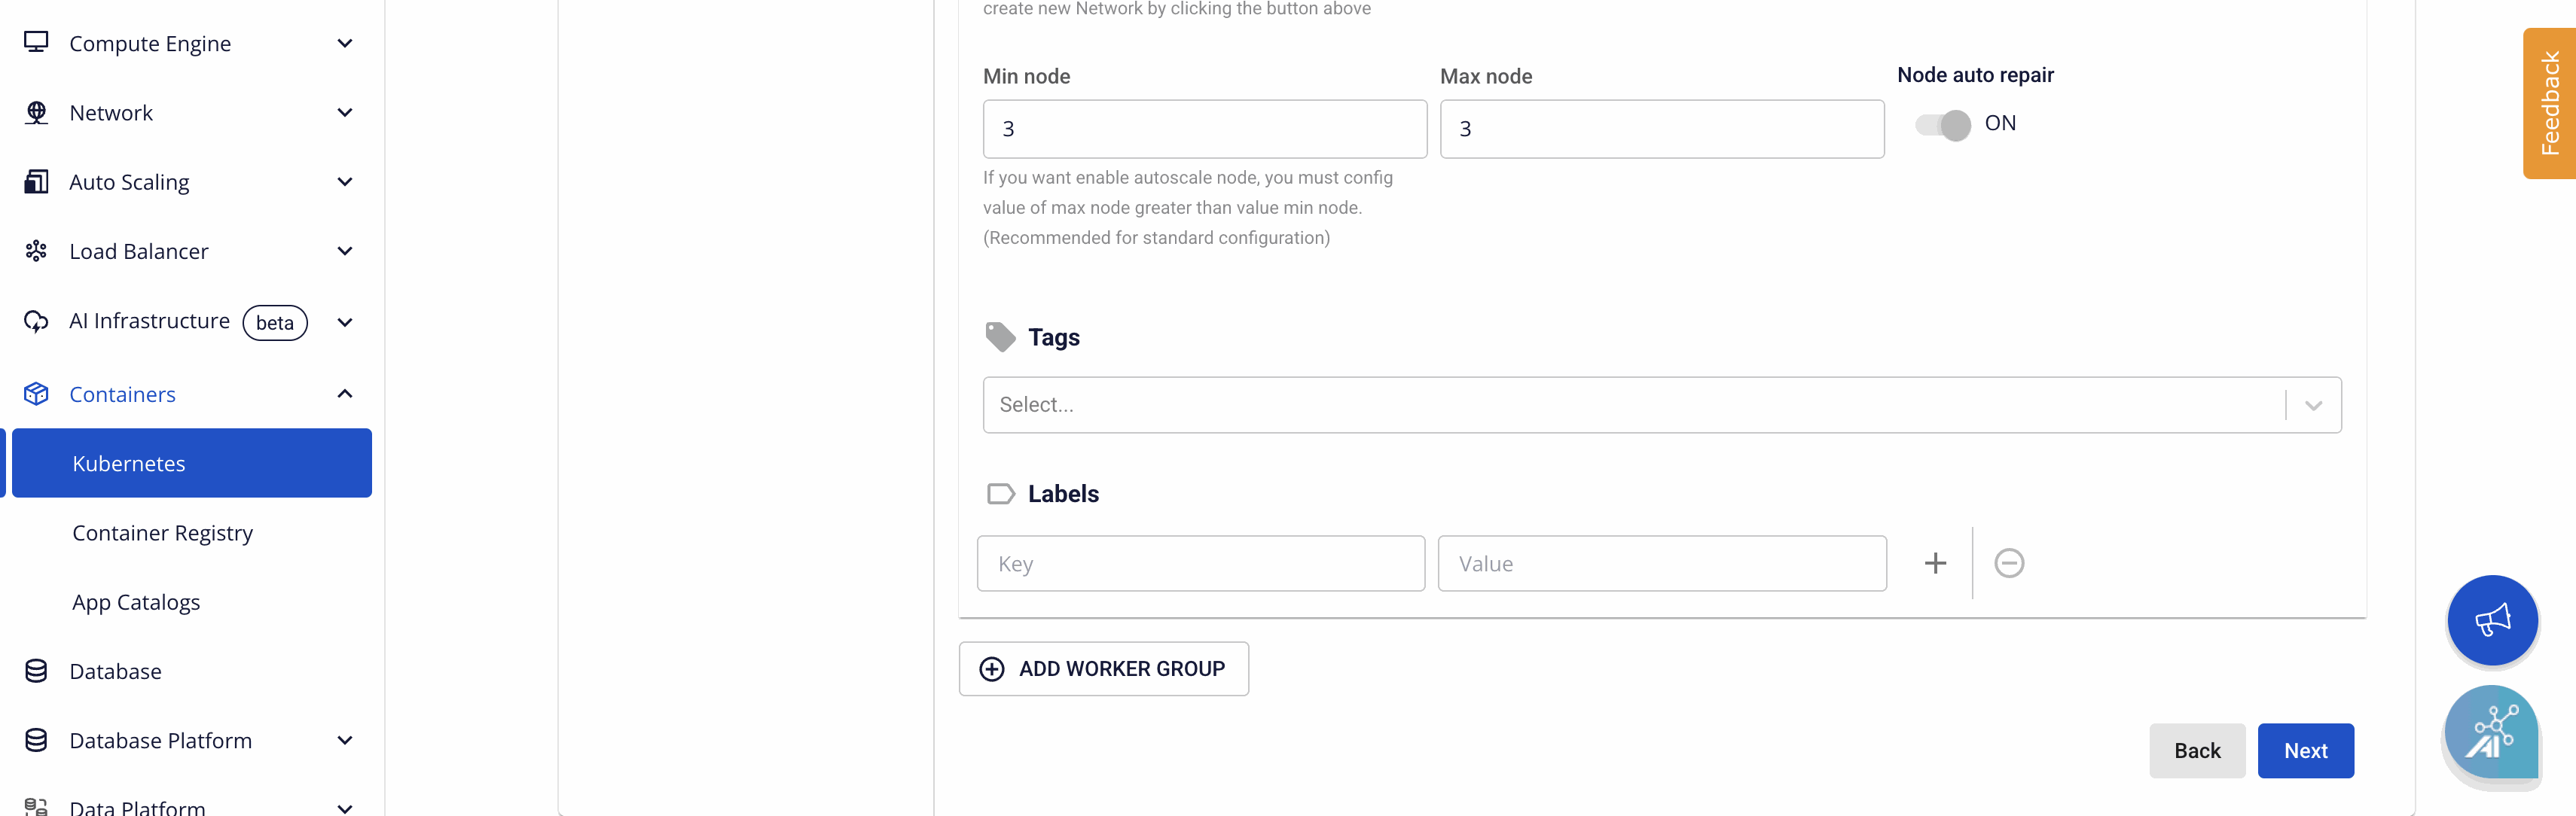
M-FKE は Worker Group(同じ構成を共有する Worker Node のグループ)を通じて Worker Node を管理します。必要に応じてアプリケーションごとに Worker Group を分けられます。すべてのクラスターには、削除できない base Worker Group が最低 1 つ必要です。
任意の Worker Group に Label を割り当てられ、その Label はグループ内のすべての Worker Node に適用されます。Label は自由に追加、削除、編集でき、特定の Worker Group にアプリケーションを対象化しやすくなります。
Worker Group 1(base):
- Instance Type: Worker Node の CPU または GPU の instance type。
- Type: Worker Node の CPU・memory 構成。
- Container Runtime: Containerd を選択します。
- Storage Policy: Worker Node のディスク用 Storage Policy(IOPS に対応)。
- Disk (GB): Worker Node のルートディスク容量。
- Network: Cluster の VM をデプロイする Subnet。
- Scale min: クラスターの Worker Node 最小台数。本番環境では 3 台以上を推奨します。
- Scale max: この Worker Group の Worker Node 最大台数。
- Label: Worker Group に付与する label。
Worker Group の追加: ADD WORKER GROUP を選択すると追加できます。
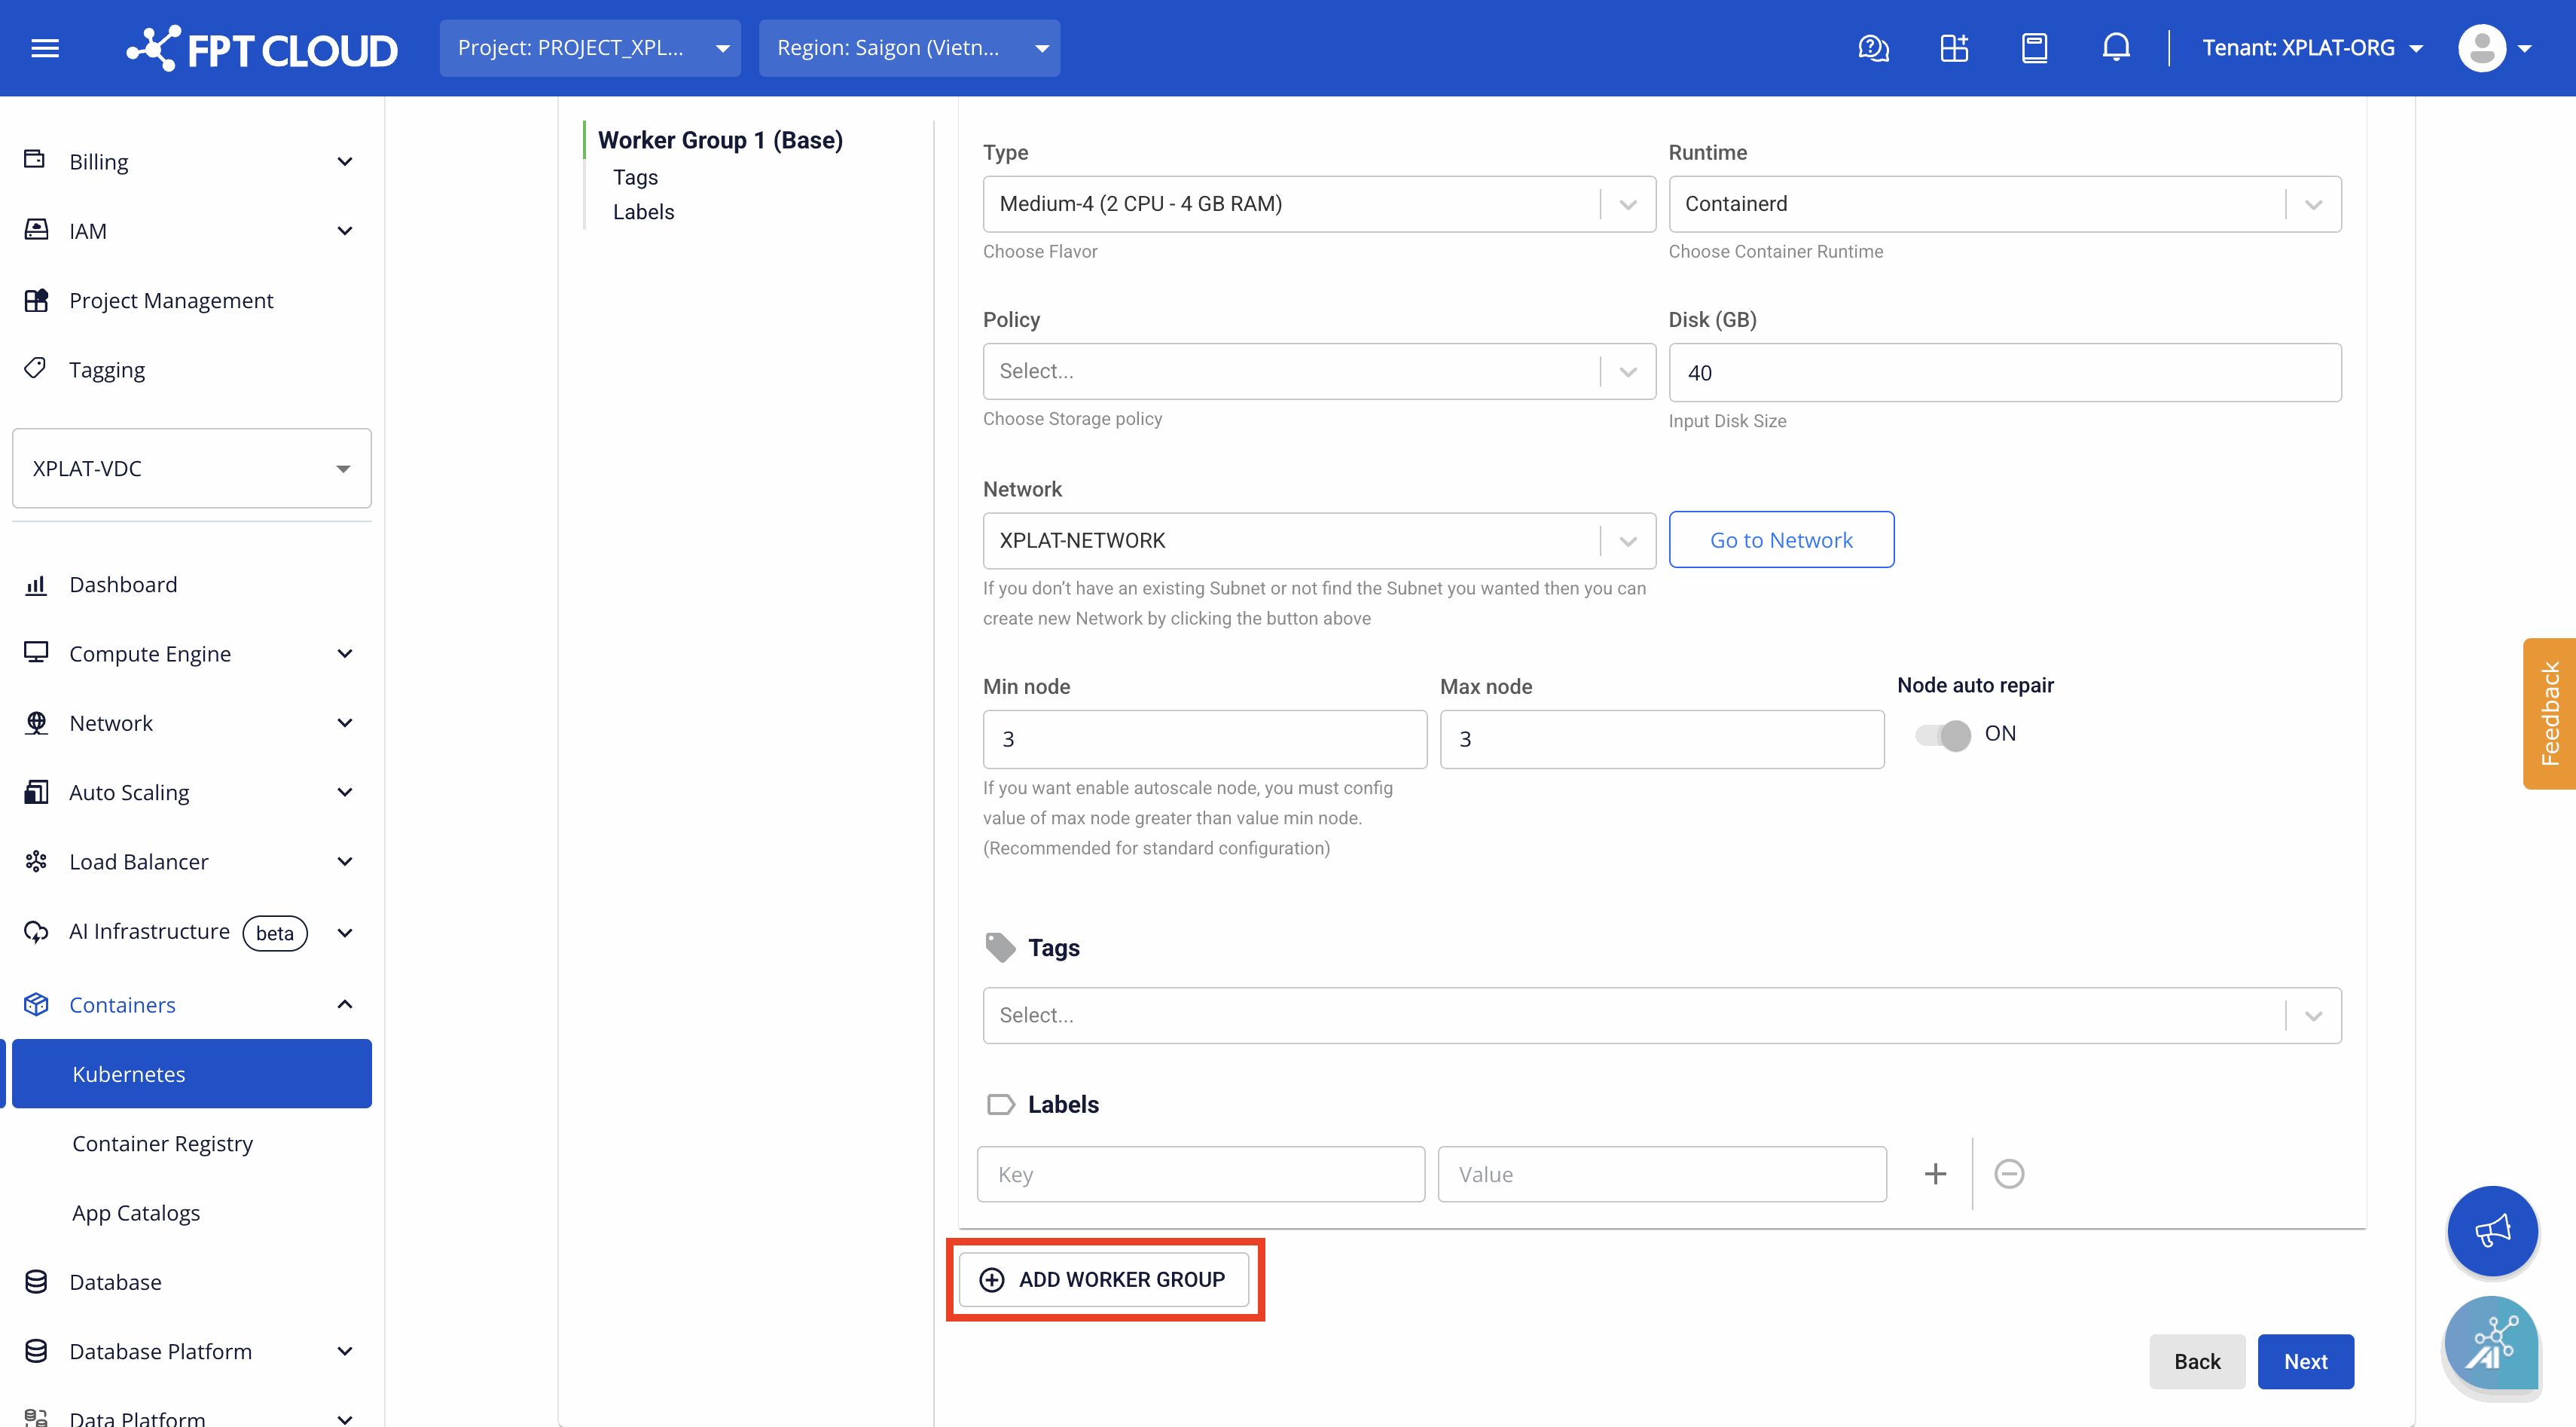
Worker Group 2 以降では、Taint を設定して特定の Worker Node にアプリケーションをスケジューリングすることもできます。Taint は Label と同様に追加、削除、編集できます。
注記Unify Portal で Worker Group に設定した Label と Taint は
kubectlから削除できません。Unify Portal の設定に合わせてシステムが自動的に再適用します。Label/Taint の設定は Unify Portal から削除してください。 -
Advanced タブを確認します。カスタマイズが必要な場合を除き、デフォルト値のままにします。
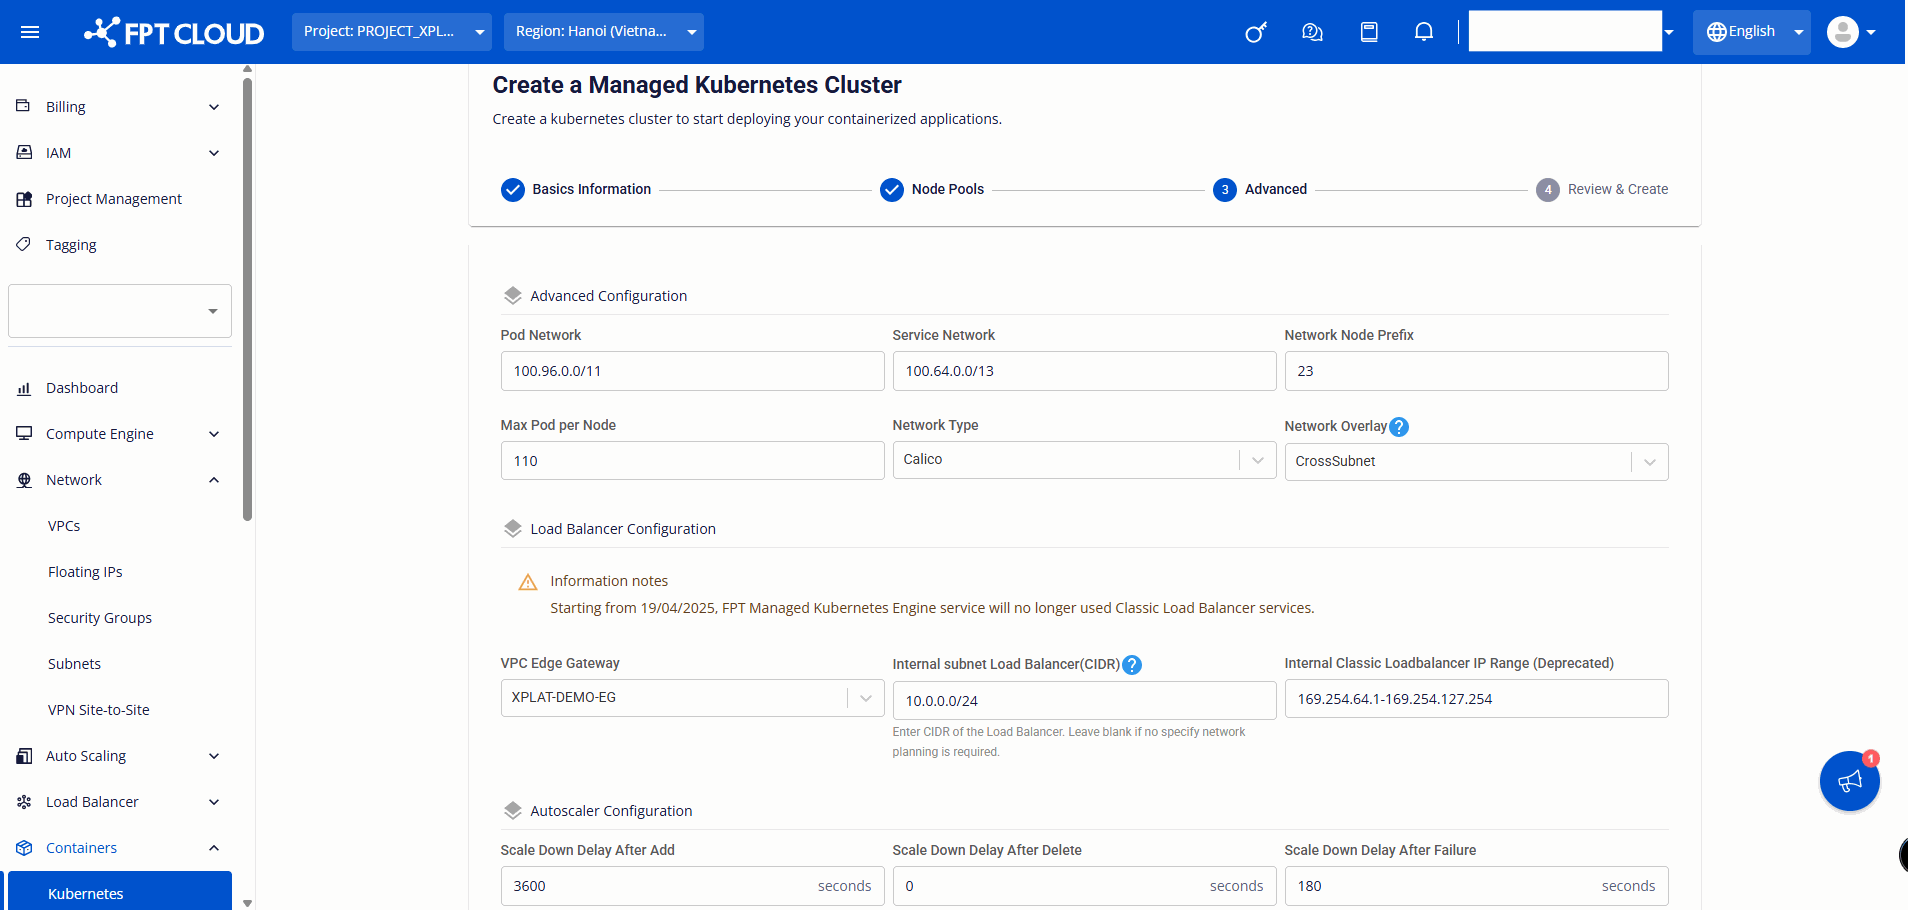
- Pod Network: クラスター内の Pod で使用するネットワーク。
- Service Network: クラスター内の Service で使用するネットワーク。
- Network Node Prefix: Node 上の Pod 用 Subnet プレフィックス。
- Max Pod per Node: Node あたりの Pod 数の上限。
- Internal subnet Load Balancer (CIDR): internal Load Balancer への IP 割り当てに使用する CIDR。空欄の場合、システムが任意の subnet から IP を割り当てます。
- Internal Classic Loadbalancer IP Range (Deprecated): Classic Load Balancer(LBv1)用の IP 範囲。2025 年 4 月 19 日以降は割り当てを停止します。
有効な internal subnet Load Balancer CIDR の設定: ここで設定する CIDR は、Network → Subnets 配下のいずれの subnet CIDR とも重複してはいけません。

-
Review & Create で、システムが計算したクラスター構成とリソース使用量(RAM、CPU、Storage)を確認します。
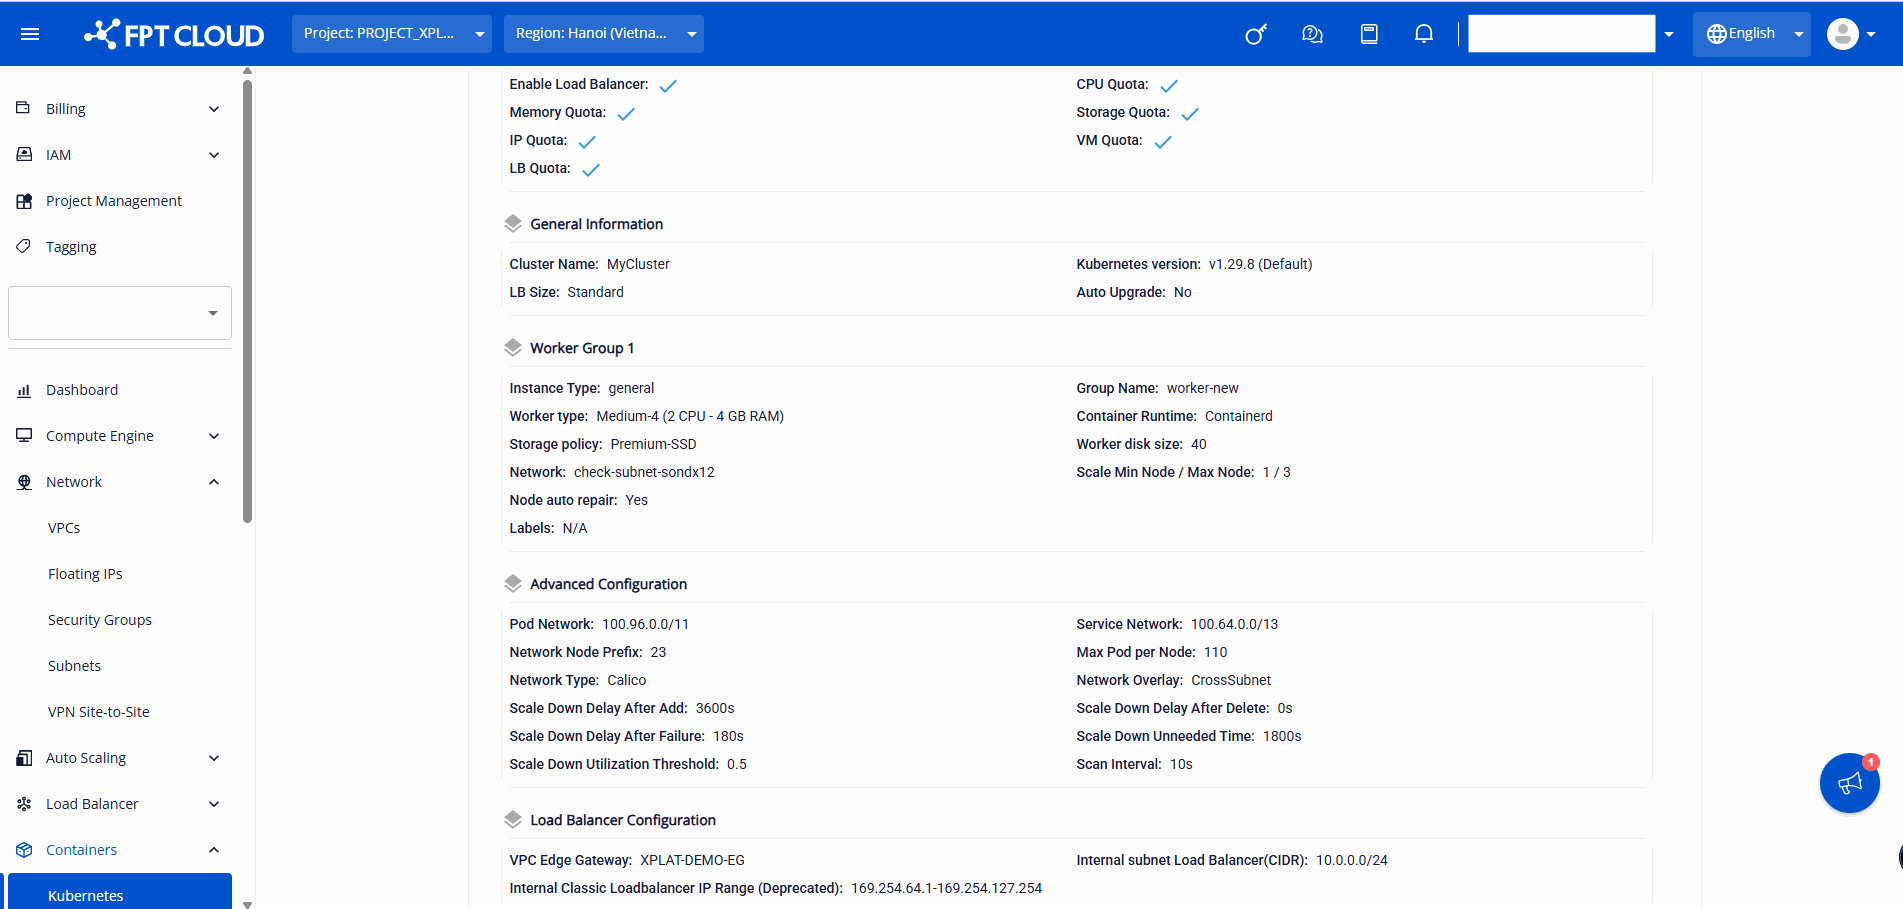
リソースチェックに問題がなければ、Create a Kubernetes を選択してクラスターを作成します。