Audit Log
Audit Log は、M-FKE 向けに FPT Cloud ポータルで提供されるセルフサービス型のセキュリティ機能です。kube-apiserver に送信されるすべてのアクティビティと API リクエストを記録し、誰が、いつ、どのオブジェクトに対して何を行い、その結果がどうだったかを追跡できます。
Audit Log のメリット:
- Kubernetes クラスターの API server とやり取りするコンポーネントのアクティビティを監視します。
- セキュリティ分析と異常検知を支援します。
- インシデント追跡とコンプライアンスを支援します。
Audit Log のフィールド
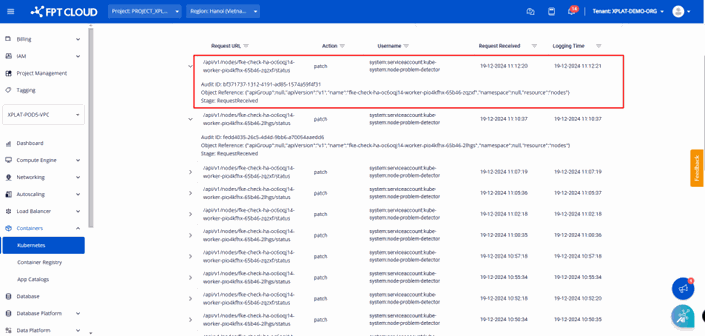
- Request URL:
kube-apiserverに対して呼び出された API エンドポイントのパス。 - Audit ID: 各監査イベントの一意な ID。ログの追跡に使用します。
- Object Reference: 操作対象の Kubernetes リソースに関する情報:
apiGroupapiVersion: API バージョン(例:v1)name: リソース名namespaceresource: リソースタイプ(例:nodes)
- Action: 実行された操作(例:
patch/create/delete/update)。 - Username: 操作を実行したアカウントまたはサービス。
- Request Received:
kube-apiserverがリクエストを記録した日時(形式:dd-MM-yyyy HH:mm:ss)。 - Logging Time: イベントが M-FKE のログシステムに記録された日時。クラスターの
kube-apiserverから集中ログシステムへのログ送信には時間がかかるため、通常 Request Received より遅くなります。
注記
セキュリティ強化機能は、クラスターの作成が成功した後(status: Succeeded/Running)にのみ利用できます。
Audit Log を有効にする
console.fptcloud.com にアクセスし、Kubernetes を選択、監査対象のクラスターを選択、Security タブを開き、Audit Log を選択します。
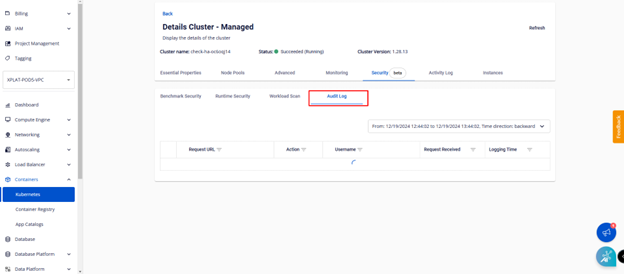
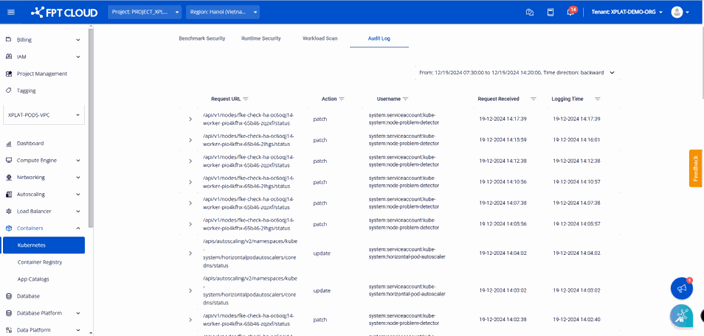
画面は直近 1 時間分のログを自動的にクエリして、上記のフィールドとともに表示します。
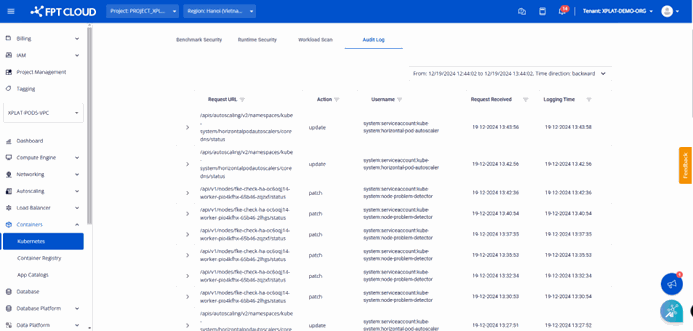
異なる期間でログを検索する
-
右上の time picker を選択します。
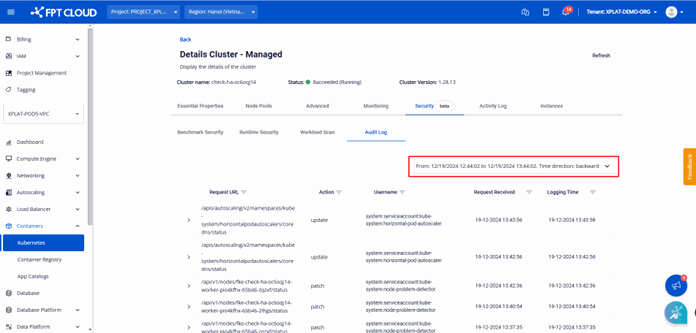
-
期間を入力し、Apply Filter を選択します。
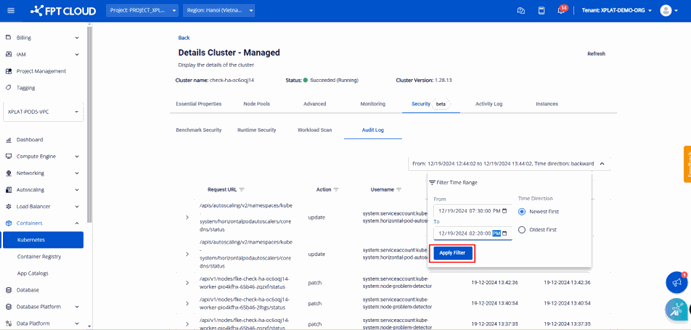
選択した期間のすべてのログが、新しい順に表示されます。
注記
- ログは最大 3 日間の範囲でフィルタできます。
- ログは直近 7 日間保持されます。