クラスター作成に必要な outbound ファイアウォールルール
Managed - FPT Kubernetes Engine クラスターを起動またはスケールするには、そのサブネットからパブリック DNS リゾルバ、NTP、イメージレジストリ、(Public クラスターの場合は)Control Plane への outbound アクセスが必要です。これらのルールがネットワーク側でまだ開放されていない場合、明確な原因がわからないままクラスターの作成やワーカーのスケールが失敗することがあります。
初回から正しく構成できるよう、Portal はクラスター作成画面に Required outbound firewall rules バナーを表示し、クラスターに必要なルールを一覧表示します。
バナーが表示される場所
-
クラスターの network と cluster endpoint access を選択します。
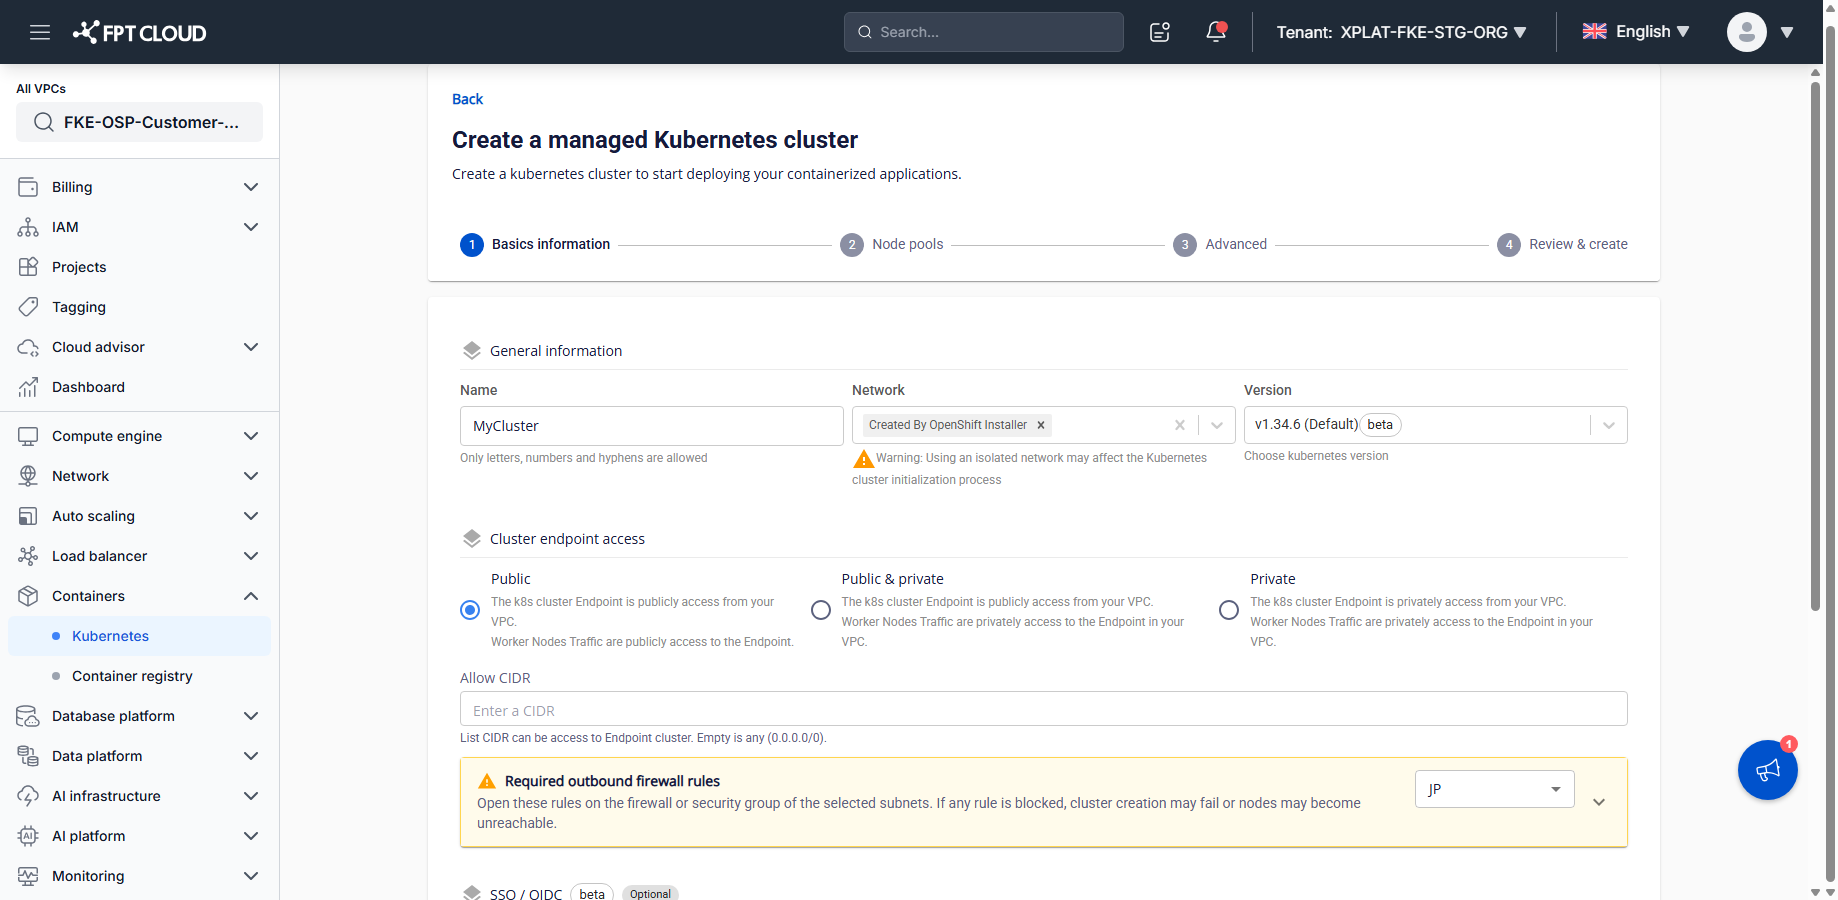
Cluster endpoint access の下に Required outbound firewall rules バナーが自動的に表示され、「Open these rules on the firewall or security group of the selected subnets. If any rule is blocked, cluster creation may fail or nodes may become unreachable.」と表示されます。バナー右側のドロップダウンで region(
HAN、SGN、HAN2、JP)を選択すると、その region の Control Plane IP を確認できます。 -
矢印(▼)を選択してバナーを展開します。
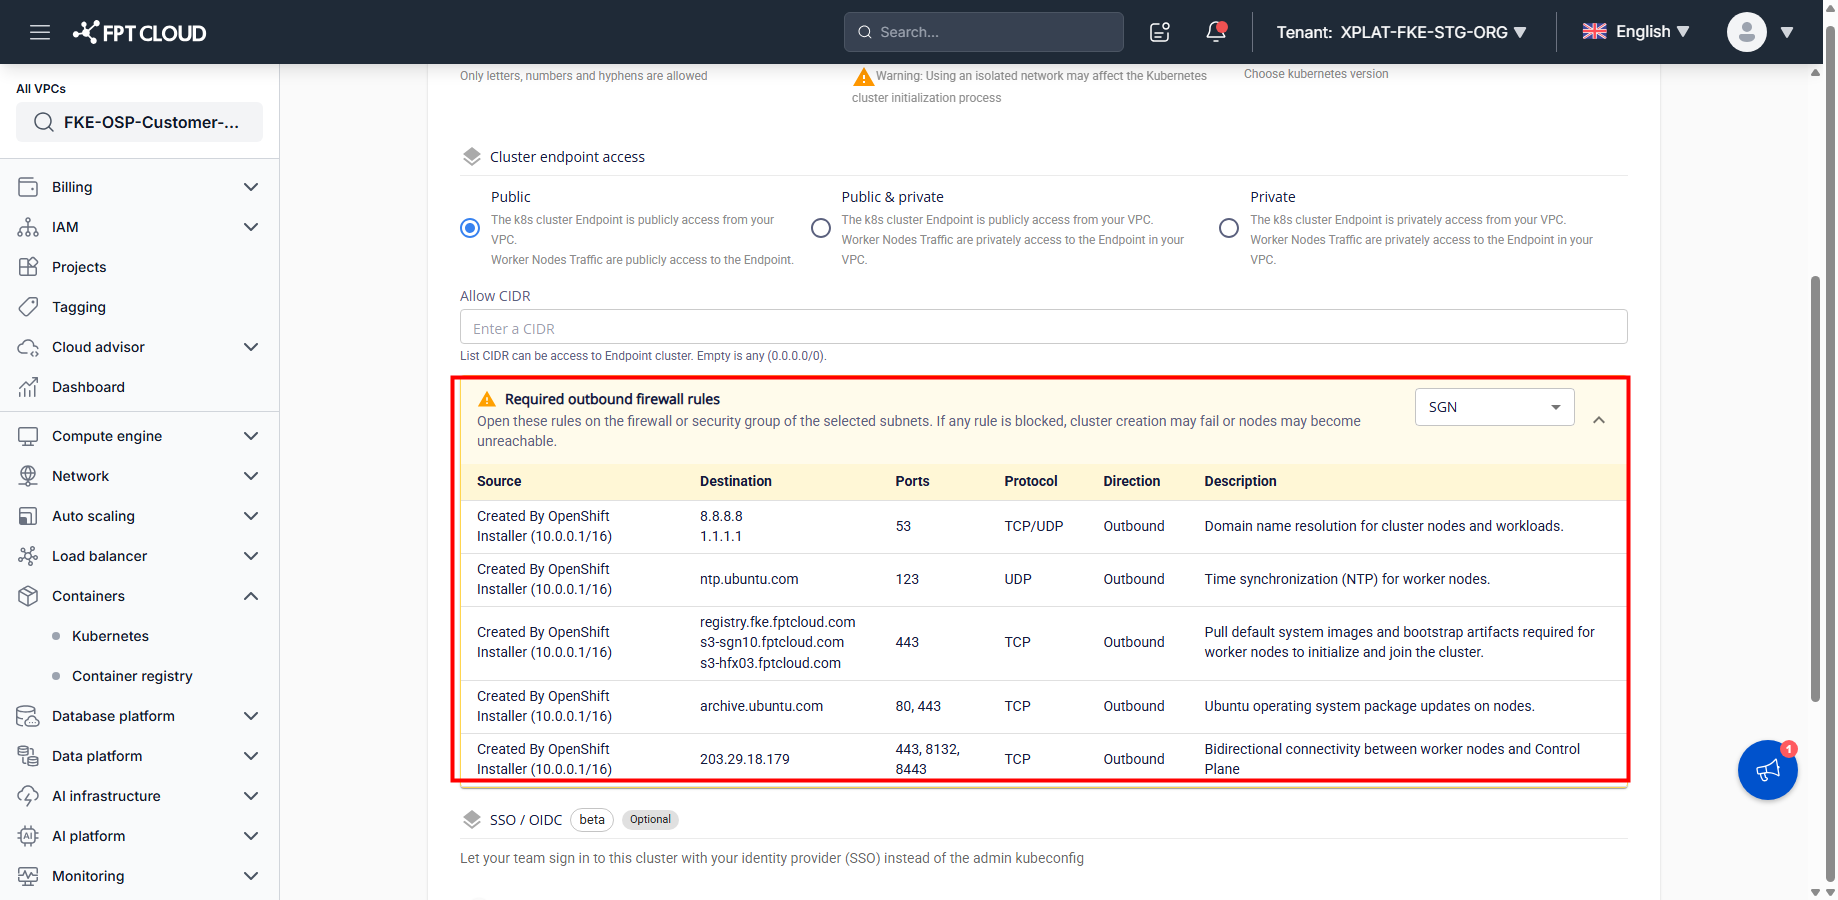
完全な表には、必要な各ルールの Source、Destination、Ports、Protocol、Direction、Description が表示されます。
-
ファイアウォールまたは security group で該当する outbound ルールを構成します。
バナーの表に従い、submit する前にサブネットのファイアウォールまたは security group で該当する outbound ルールを開放します。この操作は Portal の範囲外で、自社のネットワーク上で行います。
-
クラスターの作成またはスケールのリクエストを submit します。
必要なルールを開放したら、通常どおり submit します。ネットワーク側がすでに outbound の要件を満たしているため、クラスターまたはワーカーノードが作成され、正常に接続されます。
画面の説明
| 要素 | 説明 |
|---|---|
| バナーヘッダー | "Required outbound firewall rules" — Cluster endpoint access の下に表示される |
| region 選択ドロップダウン | region(HAN、SGN、HAN2、JP)を選択し、その region の Control Plane IP を表示する |
| 展開/折りたたみ矢印(▼ / ▲) | ルール表の全体を表示・非表示にする |
| Source 列 | クラスターに選択した network の CIDR |
| Destination 列 | ルールの接続先アドレス — 固定のパブリック DNS リゾルバ、FKE の固定ドメイン、または選択した region の Control Plane IP |
| Ports / Protocol / Direction 列 | 各ルールの固定値 |
| Description 列 | ルールの目的(DNS、NTP、イメージ pull、OS 更新、Control Plane への接続など) |
必要なルール一覧
クラスターモード: Public
| Source | Destination | Ports | Protocol | Direction | 目的 |
|---|---|---|---|---|---|
| app subnet | 8.8.8.8、1.1.1.1 | 53 | TCP/UDP | Outbound | クラスターノードと workload のドメイン名解決 |
| app subnet | ntp.ubuntu.com | 123 | UDP | Outbound | ワーカーノードの時刻同期 |
| app subnet | registry.fke.fptcloud.com、s3-sgn10.fptcloud.com、s3-hfx03.fptcloud.com | 443 | TCP | Outbound | システムイメージの pull |
| app subnet | archive.ubuntu.com | 80, 443 | TCP | Outbound | ワーカーノードの Ubuntu パッケージ更新 |
| app subnet | region 別の Control Plane IP(region 別 Control Plane IP を参照) | 443, 8132, 8443 | TCP | Outbound | ワーカーノードと Control Plane 間の双方向接続 — Public クラスターモードのみ必要 |
クラスターモード: Public & Private / Private
| Source | Destination | Ports | Protocol | Direction | 目的 |
|---|---|---|---|---|---|
| app subnet | 8.8.8.8、1.1.1.1 | 53 | TCP/UDP | Outbound | クラスターノードと workload のドメイン名解決 |
| app subnet | ntp.ubuntu.com | 123 | UDP | Outbound | ワーカーノードの時刻同期 |
| app subnet | registry.fke.fptcloud.com、s3-sgn10.fptcloud.com、s3-hfx03.fptcloud.com | 443 | TCP | Outbound | システムイメージの pull |
| app subnet | archive.ubuntu.com | 80, 443 | TCP | Outbound | ワーカーノードの Ubuntu パッケージ更新 |
Control Plane への接続ルール(443/8132/8443)は Public クラスターモードのみに適用されます。このモードの場合のみ Control Plane が public endpoint を持つためです。
region 別 Control Plane IP
この IP は基盤のアップグレードに伴い変更される場合があります。クラスター作成時にバナーへ直接表示される IP を、この参照表より優先してください。
| Region | Control Plane IP |
|---|---|
| HAN | 103.176.147.43 |
| SGN(HCM) | 203.29.18.179 |
| HAN2 | 192.223.13.64 |
| JP | 161.248.3.88 |
よくある問題
| 問題 | 原因 / 対処方法 |
|---|---|
| クラスター作成が DNS またはタイムアウト関連のエラーで失敗する | 8.8.8.8 および 1.1.1.1 へのポート 53(TCP/UDP)outbound ルールがファイアウォールまたは security group でブロックされていないか確認してから、クラスターを再作成してください。 |
| ワーカーノードがイメージを pull できない、または OS を更新できない | registry.fke.fptcloud.com、s3-sgn10.fptcloud.com、s3-hfx03.fptcloud.com(ポート 443)および archive.ubuntu.com(ポート 80/443)への outbound ルールが開放されているか確認してください。 |
| Public クラスターが Control Plane に接続できない | 上表に記載の、自分の region に対応する正しい Control Plane IP へのルールが、ポート 443/8132/8443 で開放されているか確認してください。 |
| region またはクラスターモードを変更してもバナーに古いルールが表示されたまま | バナーを一度折りたたんでから再度展開する、または region をドロップダウンで選び直して、新しい選択のルールを再読み込みしてください。 |
ヒント
- クラスター作成を submit する前に必要なルールをすべて開放し、後からトラブルシューティングする事態を避けてください。
- Public クラスターでは、バナーの region ドロップダウンで作成先 region の Control Plane IP を確認してください。
- ルール表を保存しておく(スクリーンショットまたはエクスポート)と、ネットワークチームと共有する際に役立ちます。
- 必要なルールをすべて開放してもエラーが続く場合は、バナーのスクリーンショットと構成したルールを添えてサポートに連絡してください。