マスキング policy でカラムをマスクする
マスキング policy は、機密性の高いカラムの値を指定したユーザーから隠します。ユーザーはテーブルの他のカラムには引き続きクエリできます。テーブルに保存されているデータは変わりません。
前提条件
- role に
governance:masking_policies:writeが含まれていること。portal_adminrole とpolicy_managerrole に含まれています。Portal の role と権限を参照してください。 - policy に含まれるユーザーが、アクセス policy を通じて、すでにそのテーブルの
SELECTを持っていること。
マスキング policy を作成する
- 左サイドバーで Data Security → Security policies を選択し、Masking タブを開きます。
- Create policy を選択します。
- Policy name を入力します。必要に応じて Description も入力します。
- 実際の値を見せないユーザーを、User、Group、Service Account に追加します。1 件以上追加してください。
- Catalog、Schema、Table、Column を選択します。1 つの policy で対象にできるカラムは 1 つです。
- Masking option を選択します。
- Active を選択したままにします。
- Create を選択します。
Permission は常に SELECT で、変更できません。複数のカラムをマスクするには、カラムごとに policy を作成します。
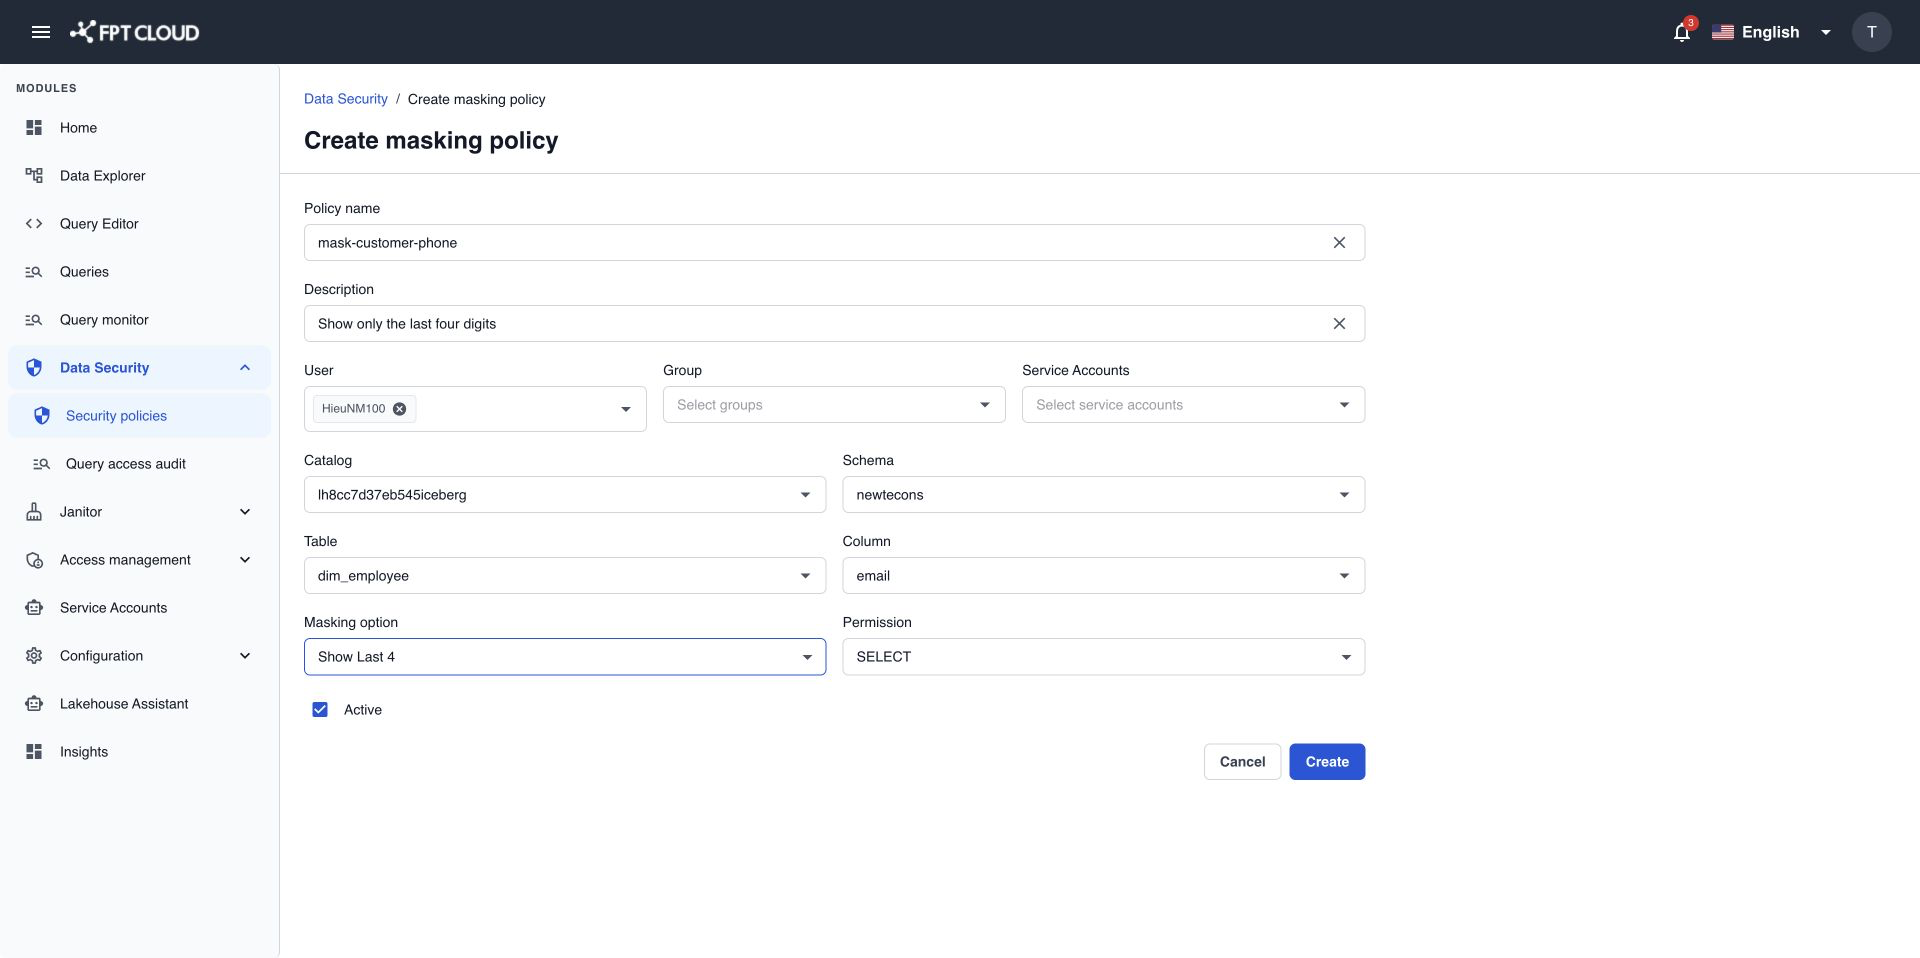
約 1 分後、policy に含まれるユーザーには、Query Editor、Data Explorer のサンプルデータ、接続済みツールで、マスクされた値が表示されます。
マスキングオプション
| Masking option | ユーザーに表示される内容 | 用途 |
|---|---|---|
Hash | 値のハッシュ。同じ値からは常に同じハッシュになります。 | 顧客 ID など、結合や集計に引き続き使うカラム。 |
Mask | 文字を置き換えた値。 | ユーザーにまったく読ませたくないテキスト。 |
Null | 空の値 (NULL)。 | ユーザーが必要としないカラム。 |
Show Last 4 | 末尾 4 文字のみ。テキストのカラムでのみ使用できます。 | 電話番号、カード番号、口座番号。 |
補足
- マスキングは、テーブルにはクエリできるが 1 つのカラムは見せたくないユーザーのための機能です。テーブル全体を隠すには、代わりにそのユーザーをアクセス policy から外してください。
- 同じユーザーと同じカラムに複数のマスキング policy が適用される場合、どれが優先されるかは選べません。カラムとグループごとに、マスキング policy は 1 つにしてください。
操作に失敗した場合
| メッセージ | 意味 | 対処 |
|---|---|---|
The selected masking type is not valid for this column. | オプションがカラムの型に合っていません。たとえば数値カラムに Show Last 4 を選んだ場合です。 | Hash や Null など、別のオプションを選んでください。 |
The change could not be applied. No permission was updated. | 何も保存されていません。入力内容は保持されています。 | もう一度 Create を選択してください。繰り返し失敗する場合は、サポートにお問い合わせください。 |