role を管理してユーザーに割り当てる
role はポータルの権限をまとめたもので、各ユーザーは割り当てられた role からアクセスを得ます。よくある業務には組み込みの role を使い、別の権限の組み合わせが必要な業務にはカスタム role を作成します。
前提条件
- role に role 関連の権限が含まれていること。role の表示には
rbac:roles:read、変更にはrbac:roles:writeとpermissions:read、role の割り当てと解除にはusers:roles:assignとusers:roles:revokeが必要です。portal_adminrole にはすべて含まれています。
role の仕組み
- システム role はポータルに最初から用意されています。表示はできますが、編集や削除はできません。ポータルの role と権限を参照してください。
- カスタム role は自分で作成する role です。編集も削除もできます。
- ユーザーは role を直接、または所属するグループ経由で受け取ります。グループを管理するを参照してください。
- 複数の role を持つユーザーは、それらすべての権限を合わせて受け取ります。
- role は、ユーザーがポータルで見られるページと操作を決めます。ユーザーがどの catalog、schema、テーブルを読めるかは Data Security で設定します。
role を表示する
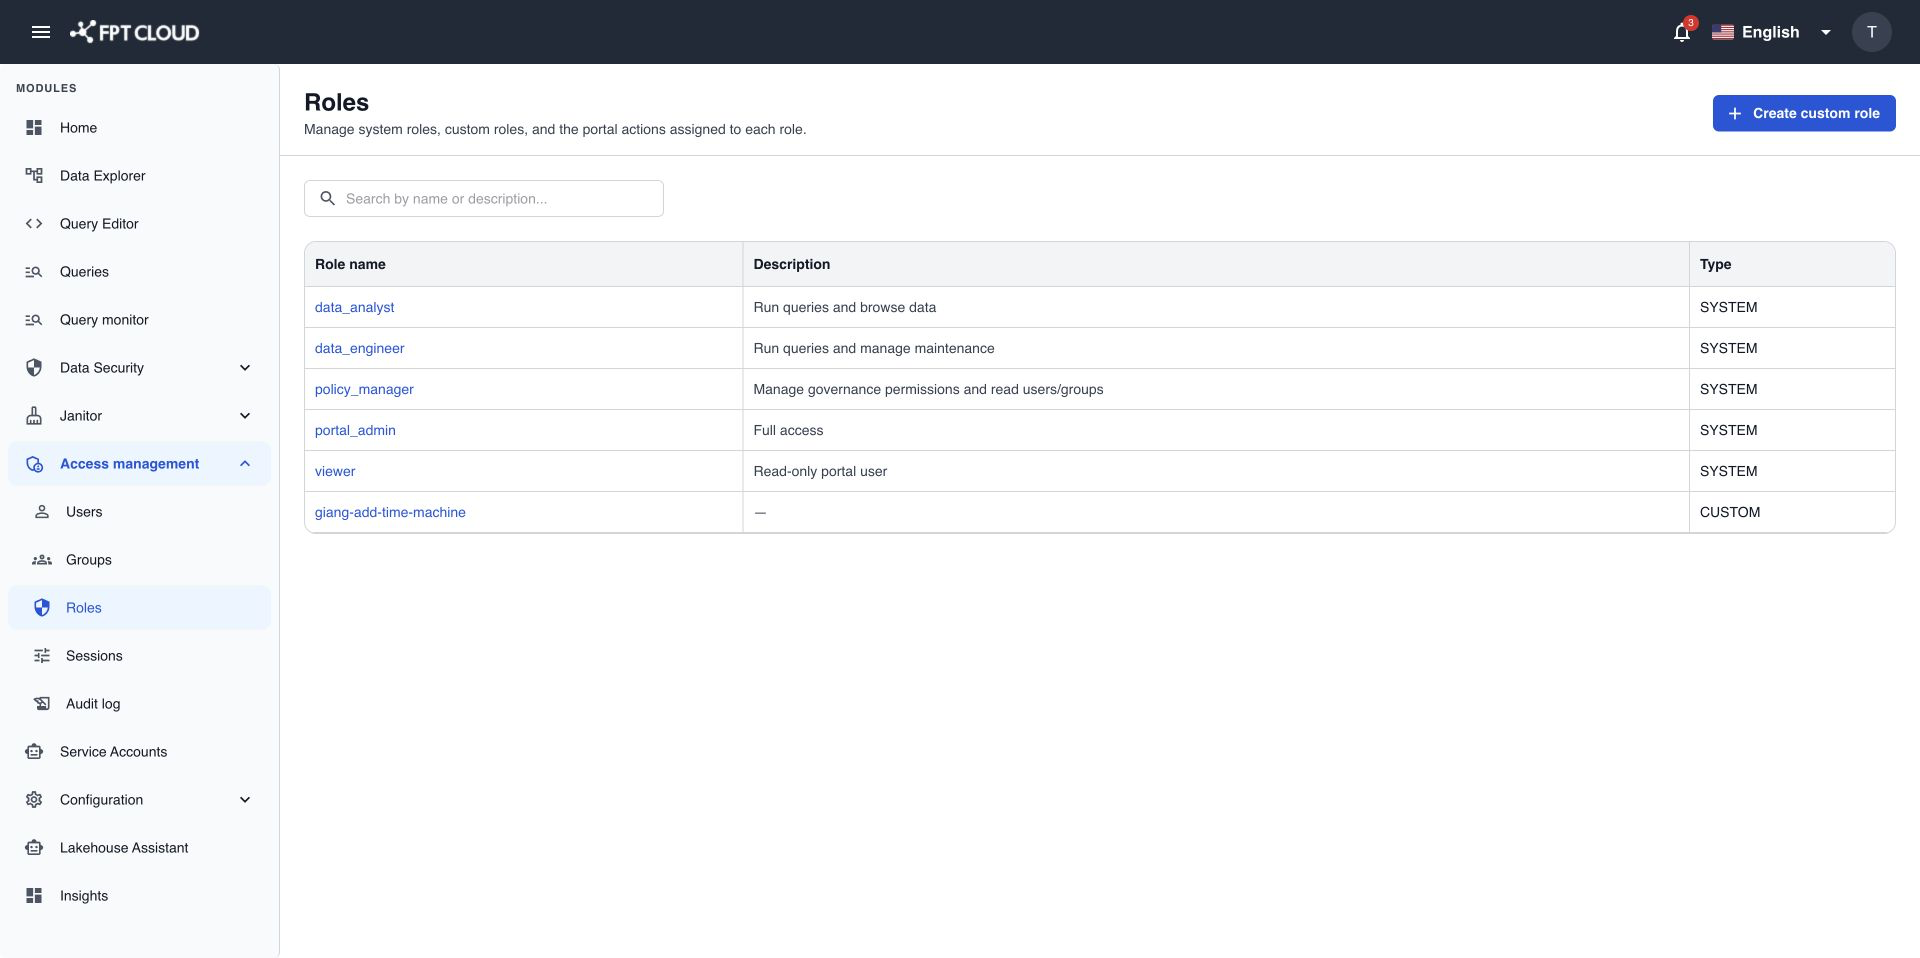
- Access management → Roles を選択します。
- role 名を選択すると、その権限を確認できます。
Type 列には SYSTEM または CUSTOM が表示されます。
カスタム role を作成する
- Create custom role を選択します。
- 2〜50 文字の Name を入力します。使える文字は英小文字、数字、
-、_だけです。例:bi_analyst。 - 255 文字以内の Description を入力します (任意)。
- Add permission を選択します。
- Add permissions で名前で絞り込み、role に必要な権限を選んでから Add を選択します。
- 権限の一覧を確認します。権限を外すには、チェックボックスの選択を外します。
- Add role を選択します。
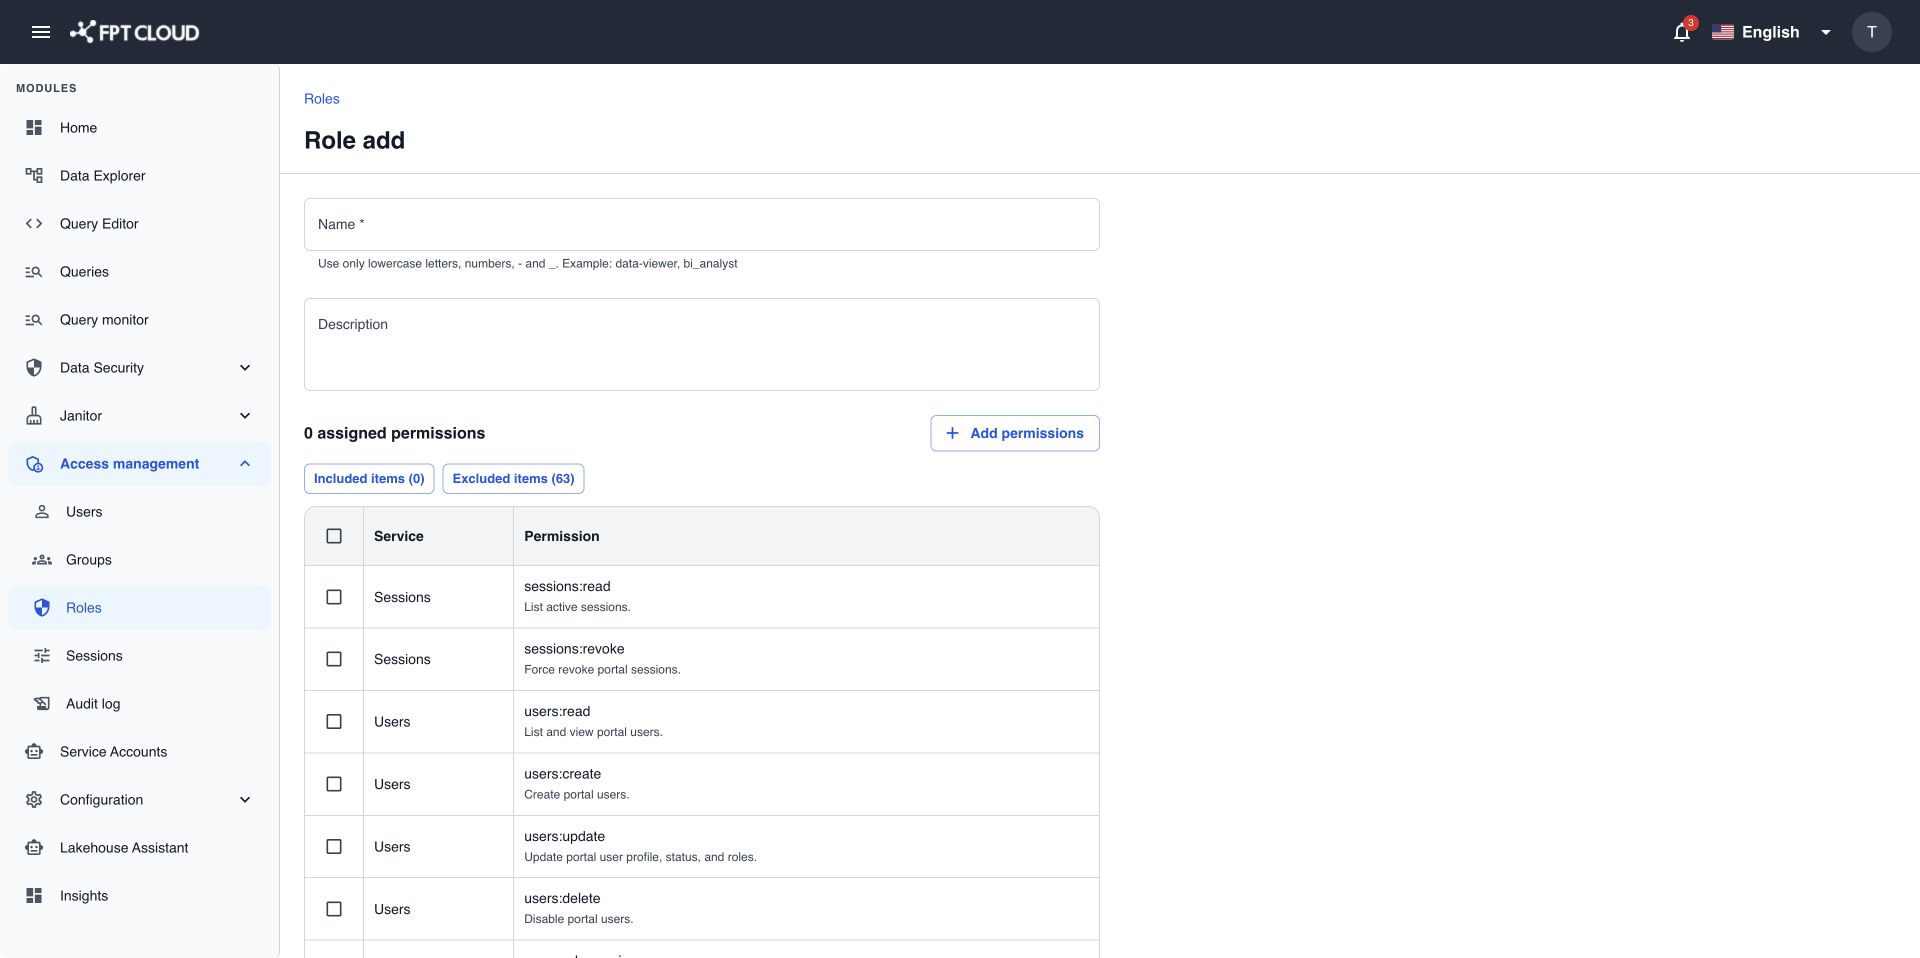
選択内容を確認するには、Included items を選ぶと role に含まれる権限だけが、Excluded items を選ぶと含まれない権限だけが表示されます。同じボタンをもう一度選ぶと、すべての権限が表示されます。
ヒント
「すべての権限」を選ぶオプションはありません。role に必要な権限を 1 つずつ選ぶことで、role で何ができるかを誰でも正確に読み取れます。
カスタム role を編集する
- Roles 一覧でカスタム role を選択します。
- 名前、説明、権限を変更します。
- Save を選択します。
変更は、この role を持つすべてのユーザーに反映されます。
カスタム role を削除する
- Roles 一覧でカスタム role を選択し、role の詳細画面を開きます。
- Delete を選択します。
- Delete Role で Delete を選択します。
この操作は元に戻せません。role がまだ割り当てられている場合は、Cannot delete a role that is currently assigned to users or groups. Please revoke the role from all users first. が表示されます。該当するユーザーとグループから role を外してから、もう一度お試しください。
ユーザーに role を割り当てる
- Access management → Users を選択し、ユーザーを選択します。
- Roles で追加する role を選びます。role を外すには、そのタグの ✕ を選択します。
- Save を選択します。
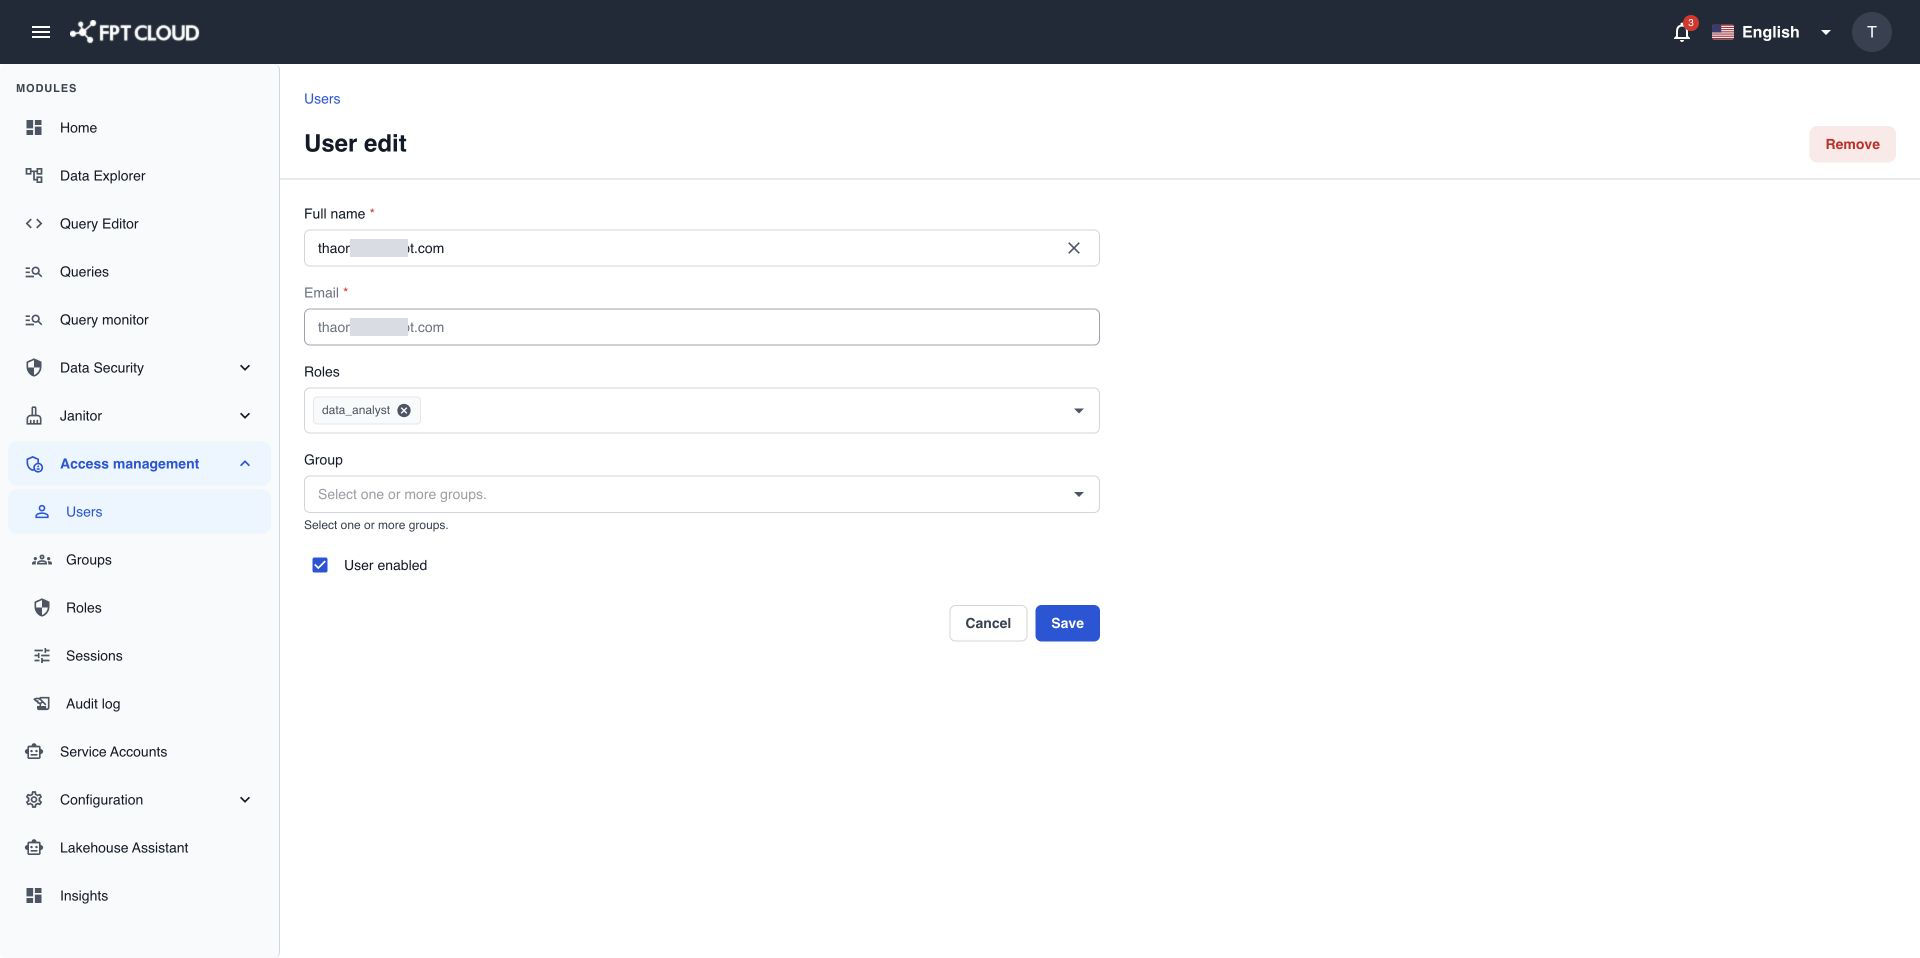
role をすべて外した場合、ユーザーはサインインできますが、権限が必要なページは開けません。
ポータルには、自分自身を締め出さないための保護があります。
- 自分のアカウントの role をすべて外すことはできません。
- ユーザーと role を管理する権限を、少なくとも 1 人の有効なユーザーが持ち続ける必要があります。
操作に失敗した場合
| メッセージ | 意味 | 対処 |
|---|---|---|
A role with this name already exists. | 別の role がこの名前を使っています。 | 別の名前を選んでください。 |
Cannot delete a role that is currently assigned to users or groups. Please revoke the role from all users first. | role がまだ使われています。 | すべてのユーザーとグループから role を外してから削除してください。 |
System roles cannot be deleted. | 組み込みの role を削除しようとしました。 | 代わりにカスタム role を作成してください。 |
You cannot remove all roles from your own account. | 自分のアカウントの role をすべて外しました。 | role を 1 つ以上残してください。 |
At least one administrator must retain user and role management permissions. | この変更を行うと、ユーザーと role を管理できる人がいなくなります。 | 先に、有効な別のユーザーに portal_admin (またはユーザーと role の管理権限を持つ role) を割り当ててください。 |
Unable to apply permissions. Please try again later. | 変更を適用できませんでした。何も保存されていません。 | しばらく待ってから、もう一度お試しください。 |
次のステップ
- 権限の一覧は ポータルの role と権限を参照してください。