service account の認証情報をローテーションする
認証情報のローテーションとは、ユーザー名、ステータス、データへのアクセス権はそのままで、service account のパスワードを新しいものに置き換えることです。パスワードが漏れた可能性があるとき、紛失したとき、またはチームの定期スケジュールに合わせて実行します。
前提条件
- role に
service-accounts:manageが含まれていること。portal_adminrole にはこの権限があります。 - service account が Active であること。無効化された service account をローテーションするには、先に有効化します。
ローテーションの前に
古いパスワードは約 1 分以内に使えなくなります。両方のパスワードが使える期間はありません。ローテーション直後に更新できるよう、この service account を使っているアプリケーションを把握しておいてください。
認証情報をローテーションする
- Service Accounts を選択します。
- 対象の service account を探します。一覧が長い場合は、検索ボックスにユーザー名の一部を入力します。
- 対象の service account の行で ⋮ メニューを開き、Rotate Secret を選択します。
- Rotate Credential で Confirm を選択します。
- Credential Generated ウィンドウで Copy を選択し、新しいパスワードを保管します。
- I have copied the password を選択し、Close を選択します。
- この service account を使うすべてのアプリケーションで、パスワードを新しいものに更新します。
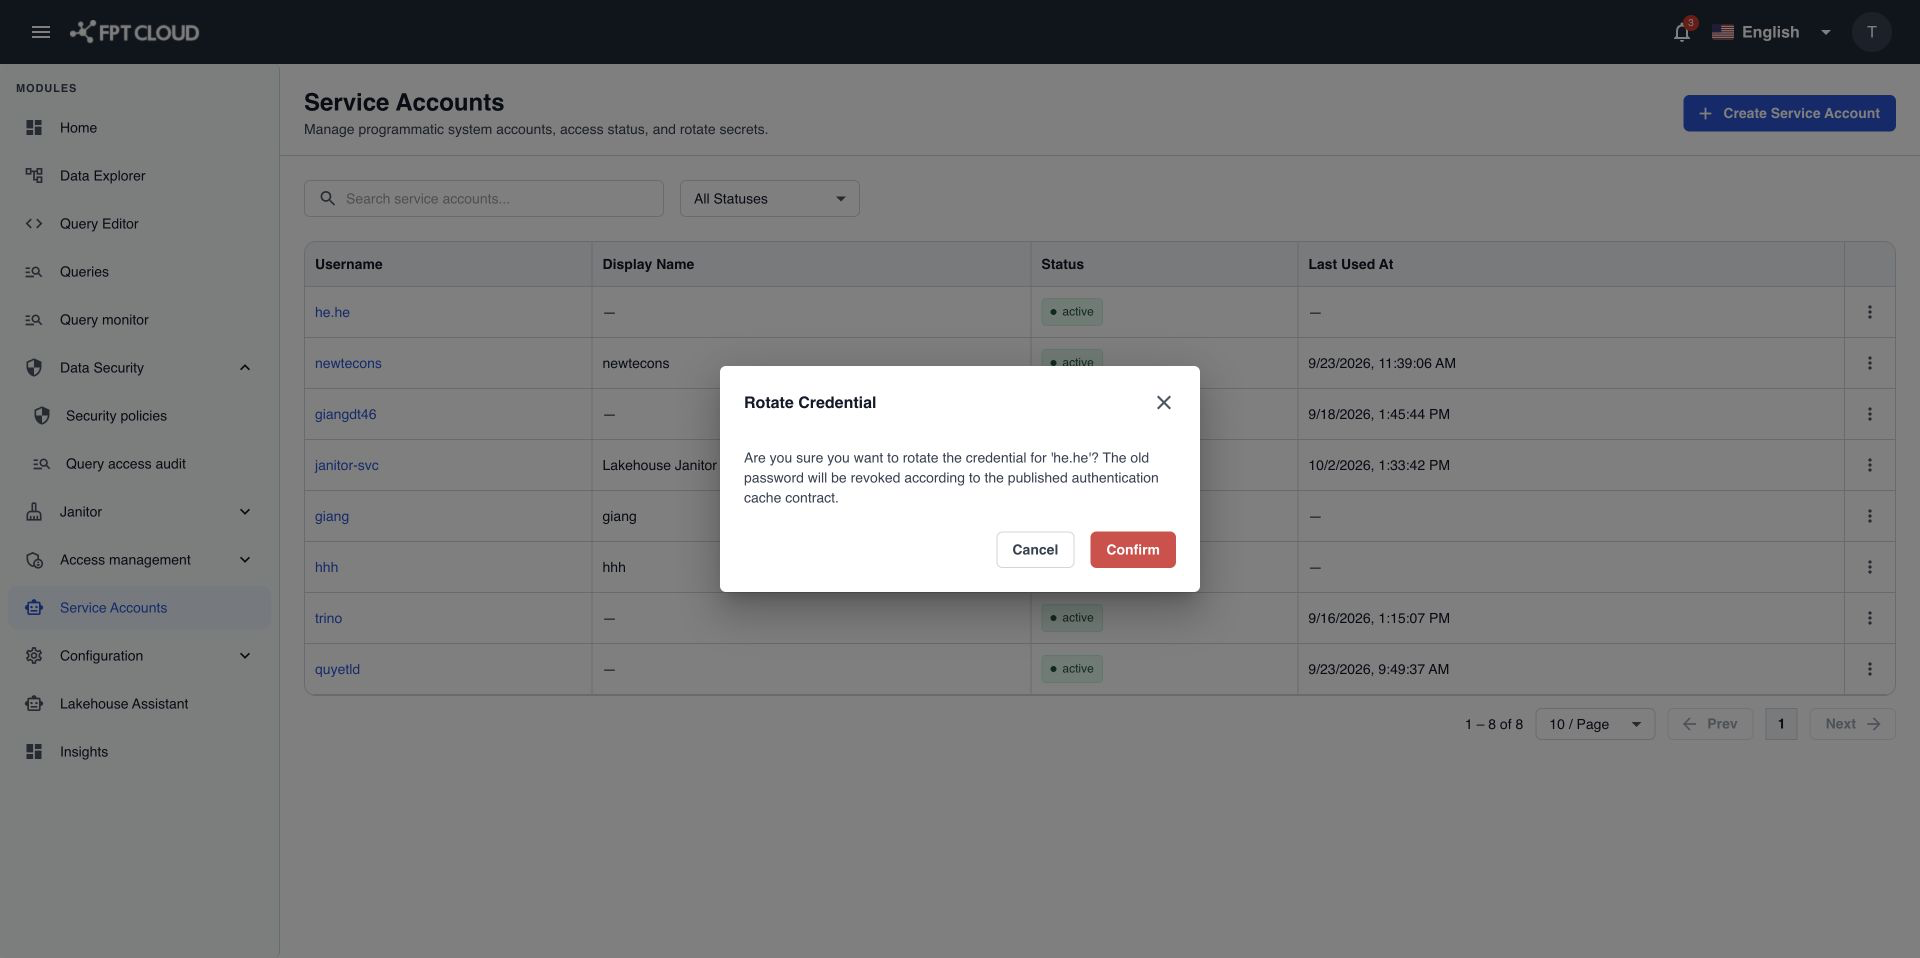
Credential rotated successfully. が表示されます。
注記
システム管理の service account では、ポータルに新しいパスワードは表示されず、Credential rotated successfully. だけが表示されます。この service account を使うサービスはシステムが更新します。
操作が失敗した場合
| メッセージ | 意味 | 対処 |
|---|---|---|
Failed to rotate credential. Your current credential remains valid. Please try again. | パスワードは変更されていません。アプリケーションは古いパスワードのまま動作します。 | もう一度 Rotate Secret を選択します。 |