Threat alert を作成する
Threat alert は、Floating IP に攻撃や乗っ取りの兆候があるときに通知するため、障害が広がる前に接続を遮断できます。1 つのアラートで 4 種類の脅威をすべて同時に監視できます。
前提条件
Alert:createAlert権限があること。- VPC に Floating IP が 1 つ以上あること。
- 通知を受け取る場合:
VPCレベルの Recipient が作成済みであること。Recipient を管理する を参照してください。
Threat alert を作成する
- Monitoring → Native alert を選択し、Threat alert タブを開きます。
- Create threat alert をクリックします。
- アラートの Name を入力します。
- Threat types で、監視しない脅威の種類のチェックを外します。デフォルトでは 4 種類すべてが選択されています。
- Apply To で
All Floating IPまたは個々の Floating IP を選択します。 - Severity を
Critical、High、Medium、Lowから選択します。 - Notify to で Recipient を選択します。
- Create をクリックします。
新しいアラートが Threat alert タブに表示されます。
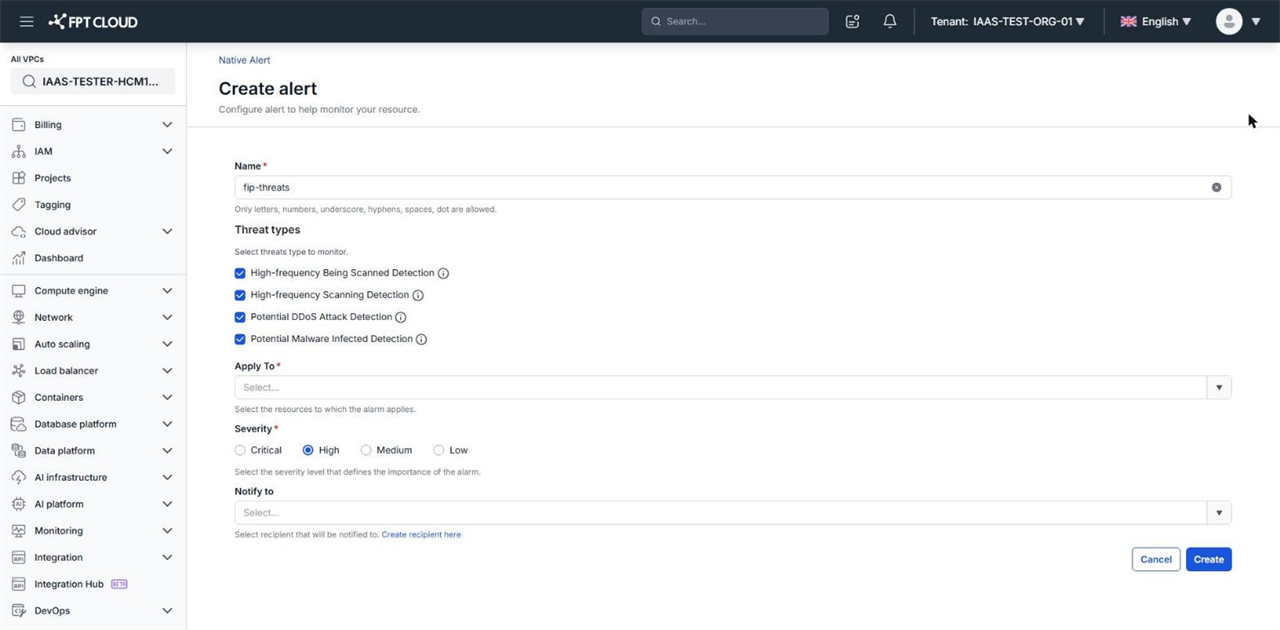
脅威の種類
| Threat type | アラートが発生する条件 |
|---|---|
| High-frequency Being Scanned Detection | 22、3389、445 などの危険なポートを経由して、IP が外部から異常に高い頻度でスキャンされている |
| High-frequency Scanning Detection | 22、3389、445 などの危険なポートを経由して、IP がインターネットに向けて異常に高い頻度でスキャンを行っている |
| Potential DDoS Attack Detection | 1 分以内に複数のホストが同じ IP に packet を送信している |
| Potential Malware Infected Detection | IP がマルウェアの C&C サーバー(コマンド&コントロールサーバー)に接続している |
注記
Threat alert は Floating IP のみを監視します。VPC 内の Private IP は Apply To に表示されません。
次のステップ
- アラートを管理する — 履歴の確認と、アラートの一時的な無効化を行います。
- Activity alert を作成する — VPC 内のリソースに対する操作を監視します。