IPv6 Security Group ルールの設定
このガイドでは、Instance との間の IPv6 トラフィックを制御する Security Group ルールを作成します。
開始前に
security-group:Update権限で Console Portal にログイン済み- Security Group が既に存在する(または先に作成する)
IPv6 用のルールを作成
- Network → Security Groups を開き、設定する Security Group を選択します。
- Configure security rule で、Inbound rule または Outbound rule タブを選び、Add rule をクリックして編集可能な行を追加します。
- IP type 列で IPv6 を選択します。
- Sources 列で、次のいずれかを選択します。
- All IPv6 プリセットチップ(
::/0)— すべての IPv6 トラフィックを許可 - 特定の IPv6 CIDR を入力(例:
2401:db00::/32)
- All IPv6 プリセットチップ(
- 必要に応じて Type、Protocol、Port range、Rule Action を入力します。
- Edit security group をクリックして保存します。
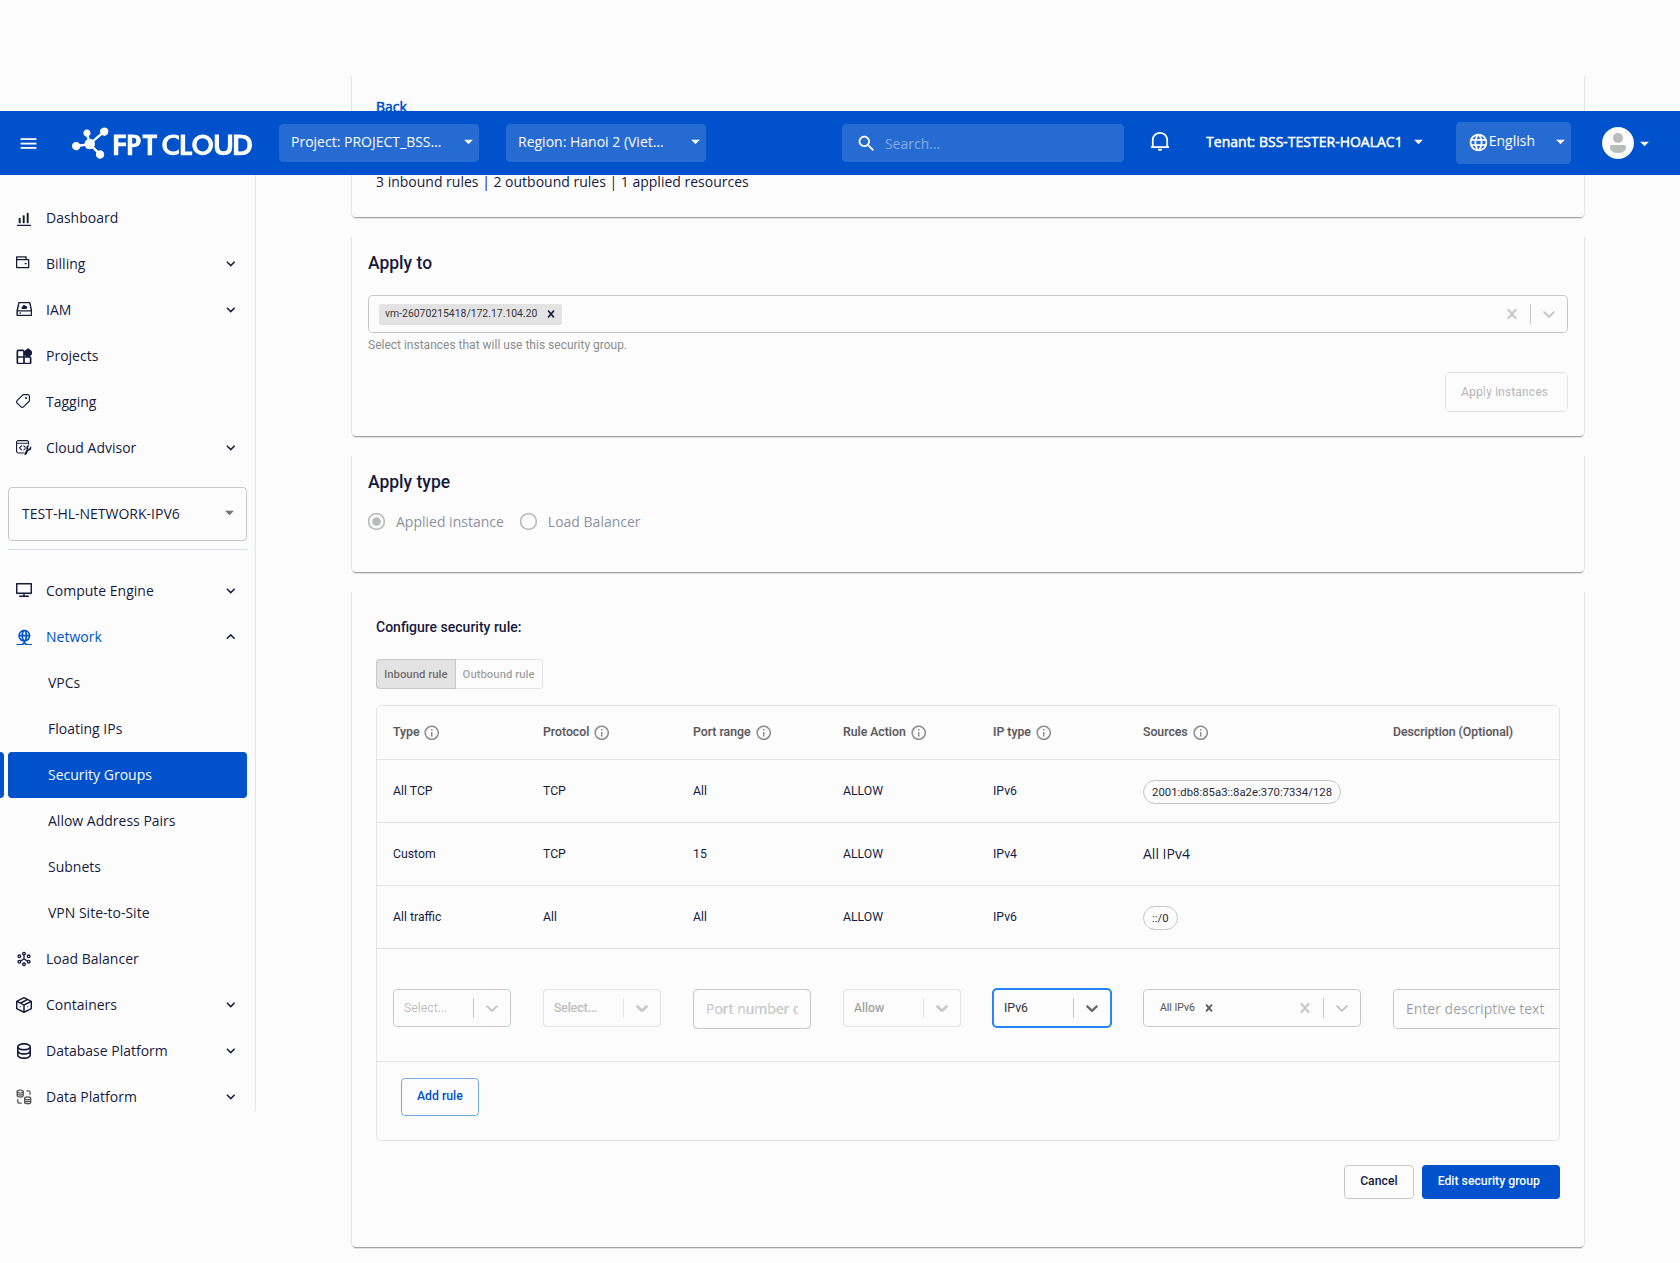
結果: ルールが保存され、IP type 列に IPv6、Sources に IPv6 が表示された状態で一覧に表示されます。
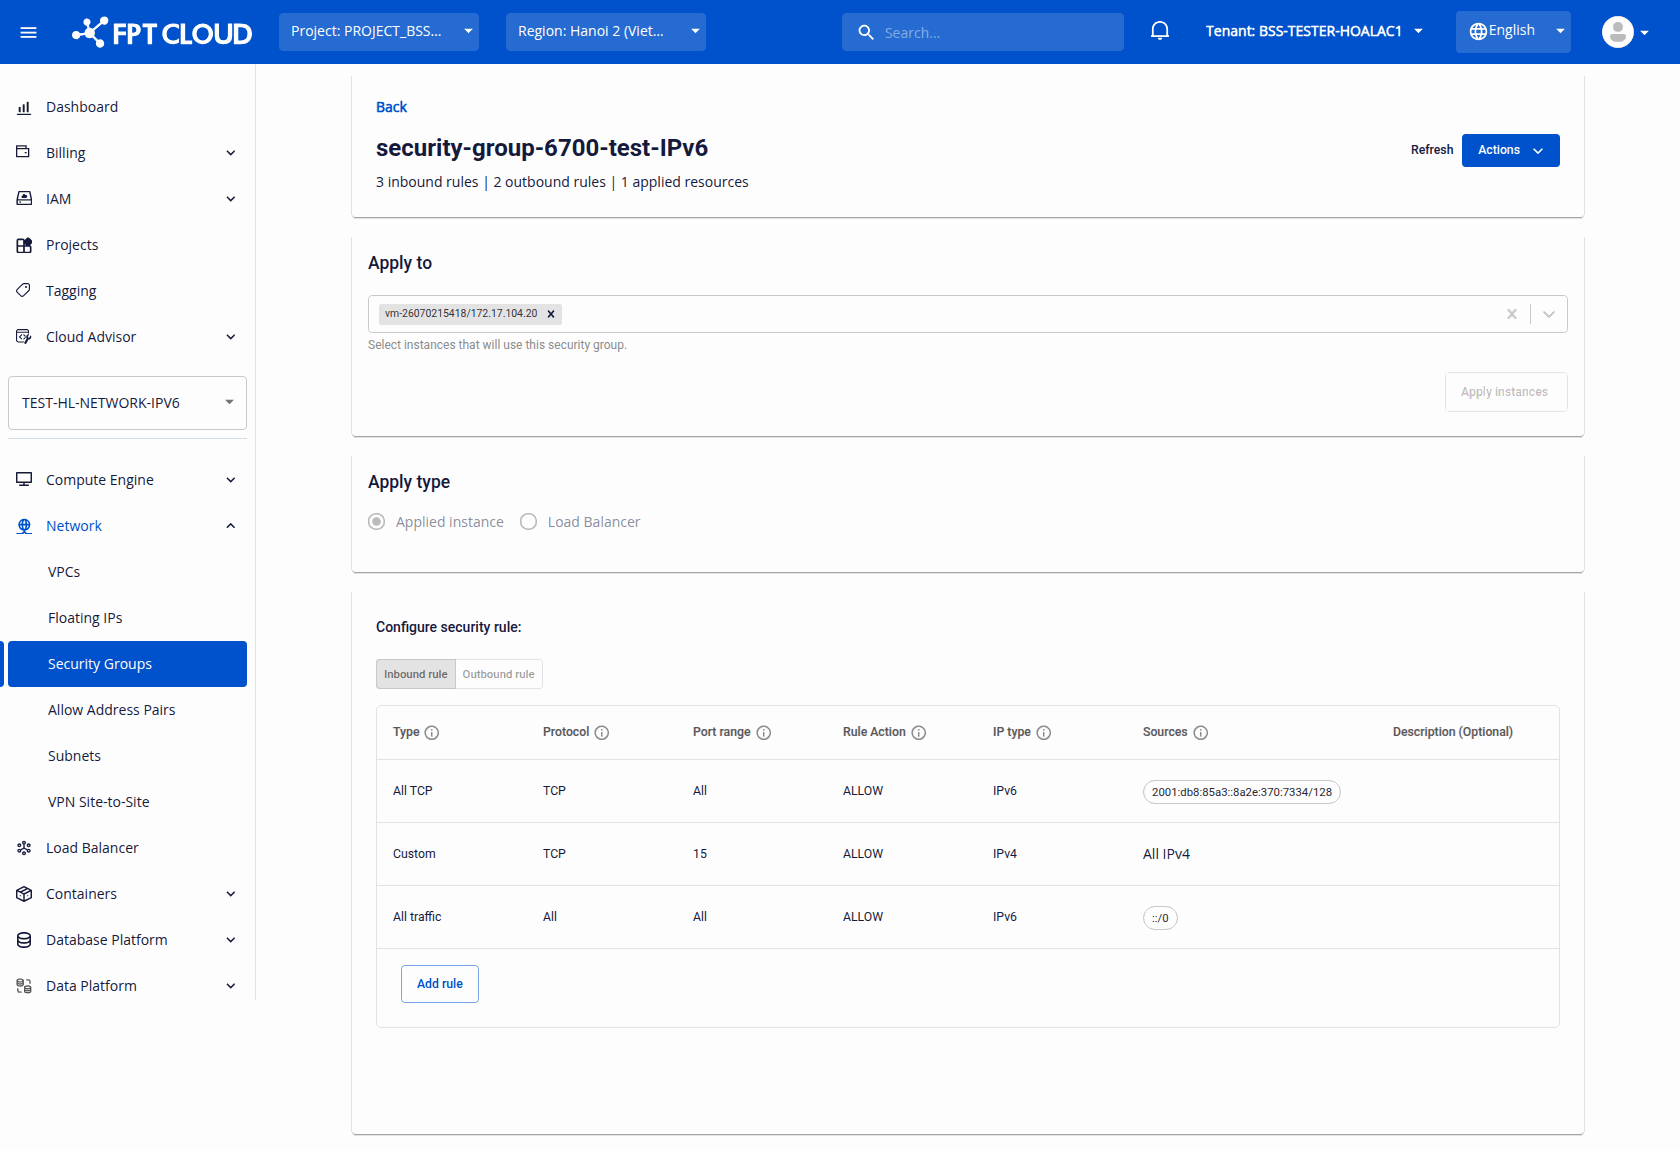
IP type 変更時の source 自動変換
ルール作成中に IP type を変更すると、システムが "any" の source を自動的に変換します。
| アクション | 変更前の Source | 変更後の Source |
|---|---|---|
| IPv4 から IPv6 に切り替え | 0.0.0.0/0(All IPv4) | ::/0(All IPv6) |
| IPv6 から IPv4 に切り替え | ::/0(All IPv6) | 0.0.0.0/0(All IPv4) |
注記
これは source が "any" の場合のみ適用されます。特定の CIDR を既に入力している場合、source は変換されません。
バリデーションエラー
| エラー | 原因 | 解決策 |
|---|---|---|
| "Invalid IPv6 CIDR." | IP type = IPv6 のとき、source が有効な IPv6 CIDR でない | 正しい形式を入力(例: 2401:db00::/32) |