ガイド: Security Group の作成
このガイドでは、VPC 内で新しい Security Group を作成する方法を説明します。作成が完了すると、Security Group が一覧に表示され、ルールの追加やリソースへのアタッチが可能になります。
始める前に
- 稼働中の VPC が必要です。
- その VPC 内でネットワークリソースを作成する権限が必要です。
手順
ステップ 1 — Security Groups 一覧を開く
VPC コンテキスト内の左側のナビゲーションパネルから以下を選択します。
Network → Security Groups
一覧ページには、現在のすべての Security Group が表示されます。カラムは Name、Tags、Firewall Type、Resource type、Apply to、Status、Created at です。
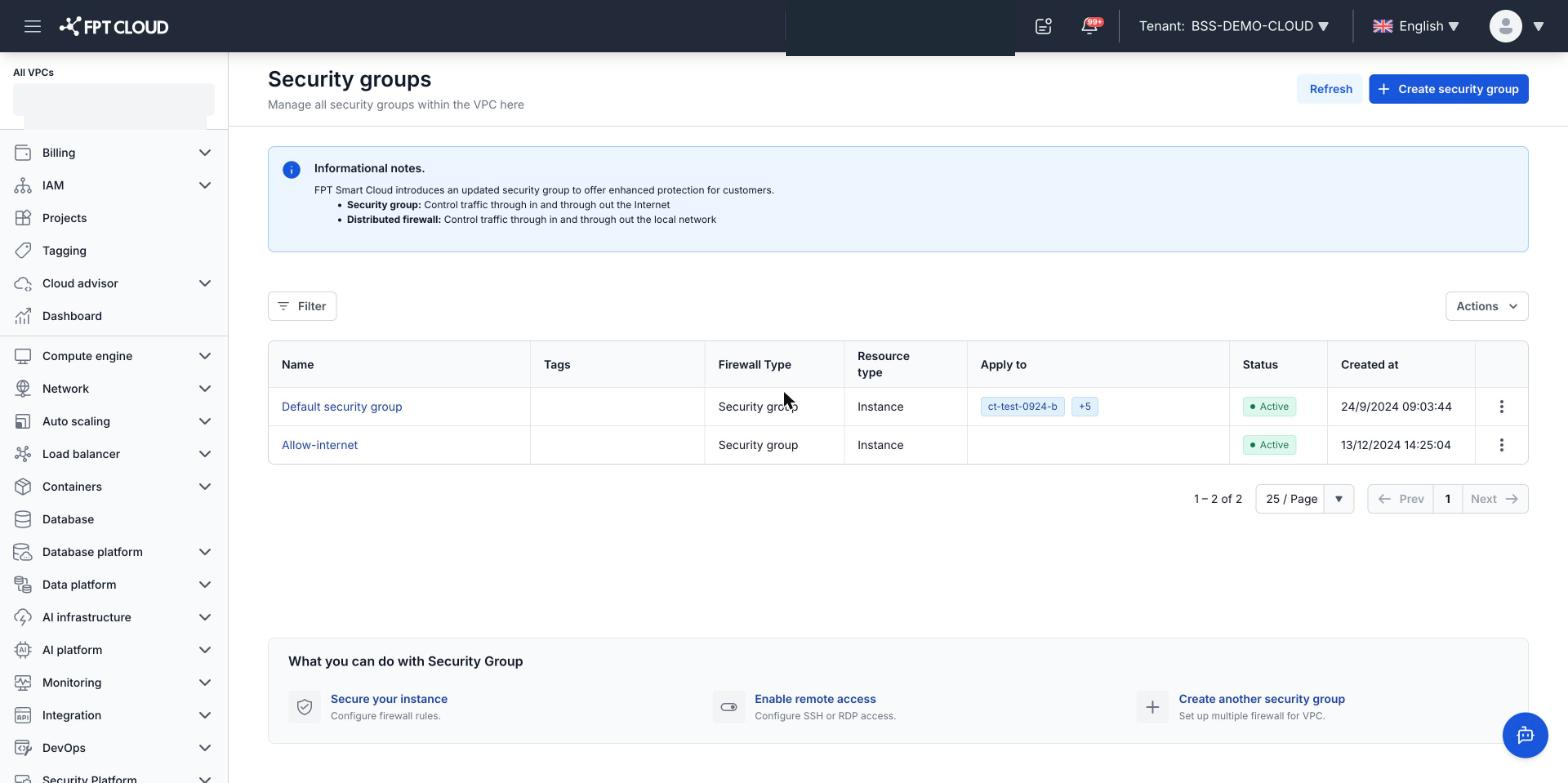
ステップ 2 — "Create security group" ボタンをクリック
一覧ページの右上にある Create security group ボタンをクリックします。
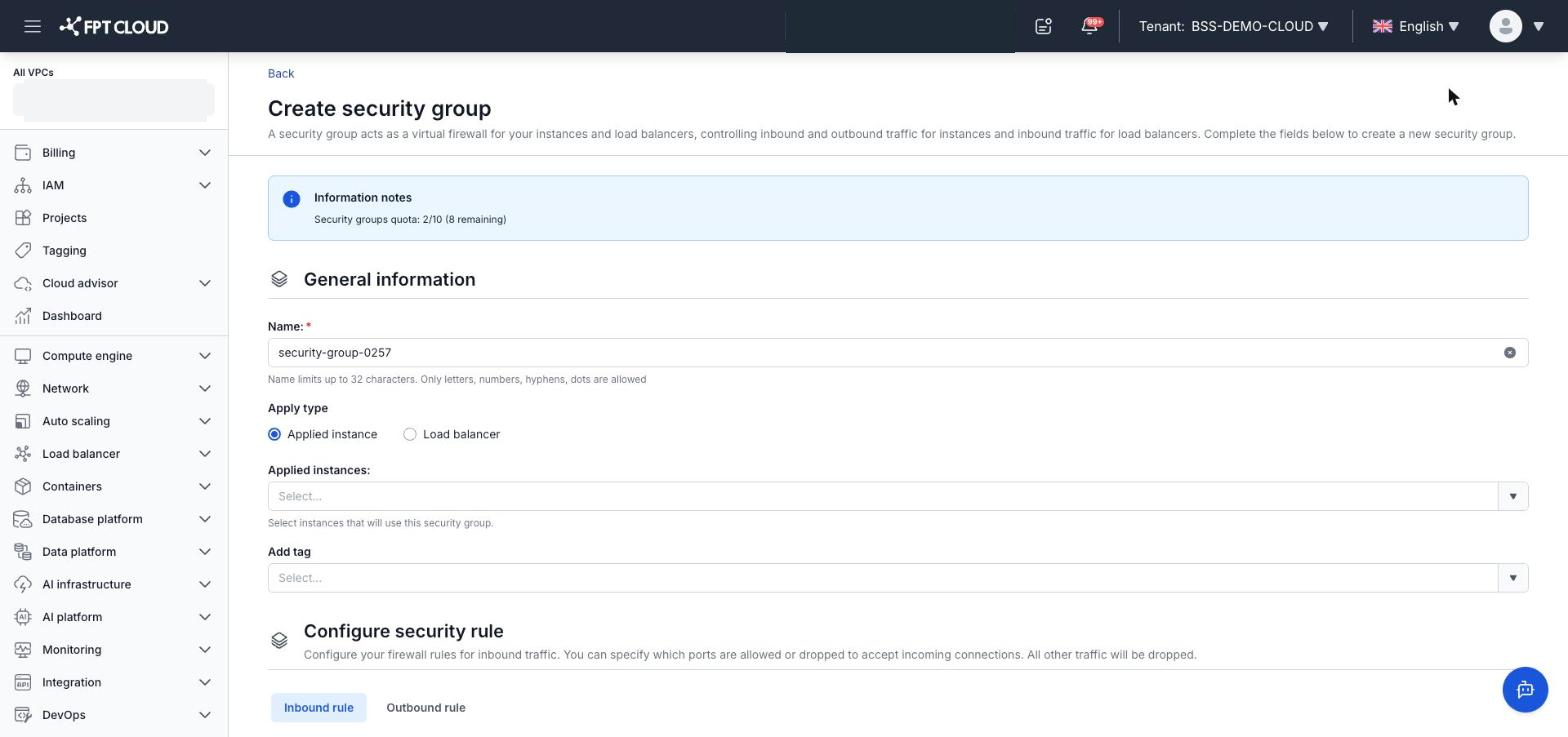
作成画面またはダイアログが開きます。
ステップ 3 — Security Group の情報を入力
General information セクションの項目を入力します。
| フィールド | 必須 | 説明 |
|---|---|---|
| Name | はい | Security Group 名。最大 32 文字。使用できるのは英字、数字、ハイフン(-)、ピリオド(.)のみです。 |
| Apply type | はい | 適用するリソースの種類:Applied instance(仮想サーバー)または Load balancer。 |
| Applied instances | いいえ | Apply type = Applied instance の場合に表示されます。作成時にこの Security Group へ割り当てる Instance を選択します。後から追加することもできます。 |
| Applied load balancers | いいえ | Apply type = Load balancer の場合に表示されます。作成時にこの Security Group へ割り当てる Load Balancer を選択します。 |
| Add tag | いいえ | Security Group の分類と検索に使用するラベル。 |
ステップ 4 — ルールの設定(任意)
Configure security rule セクションでは、Security Group の作成中にルールを追加できます。この手順を省略し、作成後にルールを追加することもできます。
+ Add rule をクリックしてルールを追加します。
- Apply type = Applied instance:Inbound rule と Outbound rule の 2 つのタブがあります。
- Apply type = Load balancer:Inbound rule タブのみが表示されます。
Inbound rule — 受信トラフィックを制御します。
| 列 | 説明 |
|---|---|
| Type | トラフィックの種類(例:HTTP、HTTPS、SSH、Custom TCP…) |
| Protocol | プロトコル(TCP、UDP、ICMP…) |
| Port range | ルールを適用するポート範囲 |
| Rule Action | Allow 固定 — 変更できません |
| IP type | IPv4 または IPv6 |
| Sources | 許可する送信元(IPv4/IPv6 または CIDR) |
| Description | ルールの説明(任意) |
Outbound rule — 送信トラフィックを制御します(構成は Inbound と同じで、Sources が Destination に変わります)。
注意: Rule Action は常に Allow です。システムは Deny ルールをサポートしていません。
ステップ 5 — 作成を確定
すべての情報を入力したら、Create をクリックして完了します。
システムが Security Group を作成し、一覧ページに戻ります。新しい Security Group が Active ステータスで一覧に表示されます。
結果
作成した Security Group は以下の操作が可能になります。
- Inbound rule および Outbound rule の追加 — ルールの管理を参照してください。
- 仮想サーバーなどのリソースへのアタッチ(各リソースの設定ページから実施)。