ガイド: Inbound rule と Outbound rule の管理
各 Security Group には Inbound rule と Outbound rule の 2 つの独立したルールタブがあります。このガイドでは、両方のタブでルールを追加、編集、削除する方法を説明します。
始める前に
- Security Group がすでに作成されていることが必要です。まだ作成していない場合は、Security Group の作成を参照してください。
- 対応する VPC 内でネットワークリソースを編集する権限が必要です。
新しいルールの追加
ステップ 1 — Security Group 詳細ページを開く
Security Groups 一覧から、設定したい Security Group の名前をクリックします。
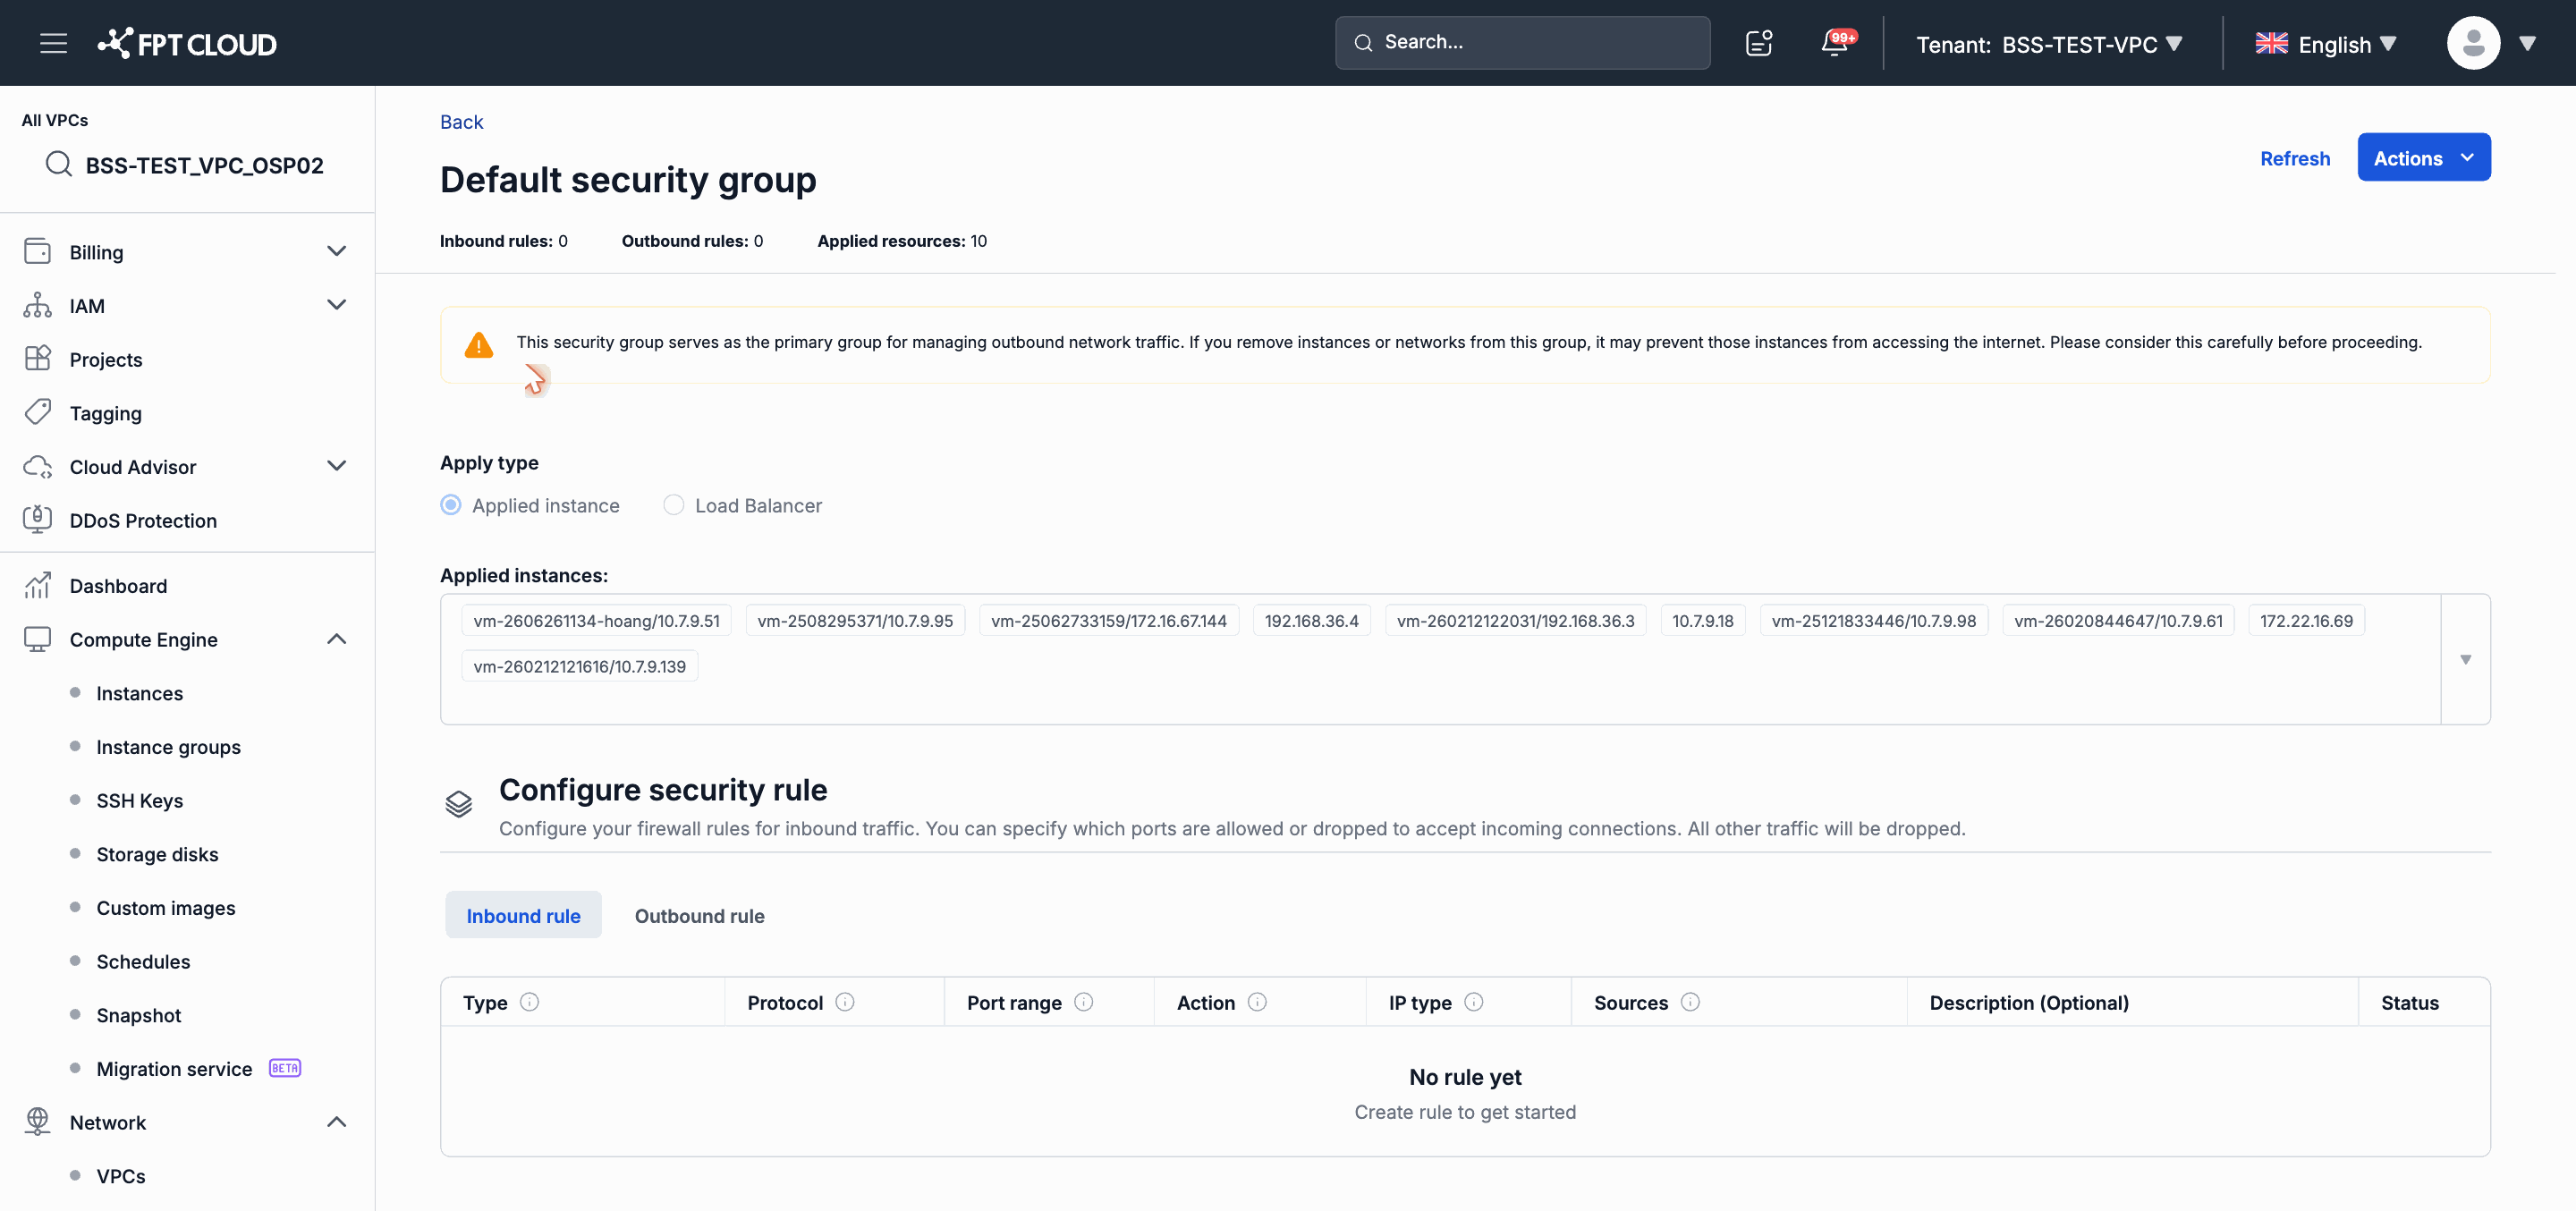
詳細ページが開き、Inbound rule と Outbound rule の 2 つのタブが表示されます。
ステップ 2 — 適切なタブを選択
- Inbound rule タブを選択して、リソースへの受信トラフィックを設定します。
- Outbound rule タブを選択して、リソースからの送信トラフィックを設定します。
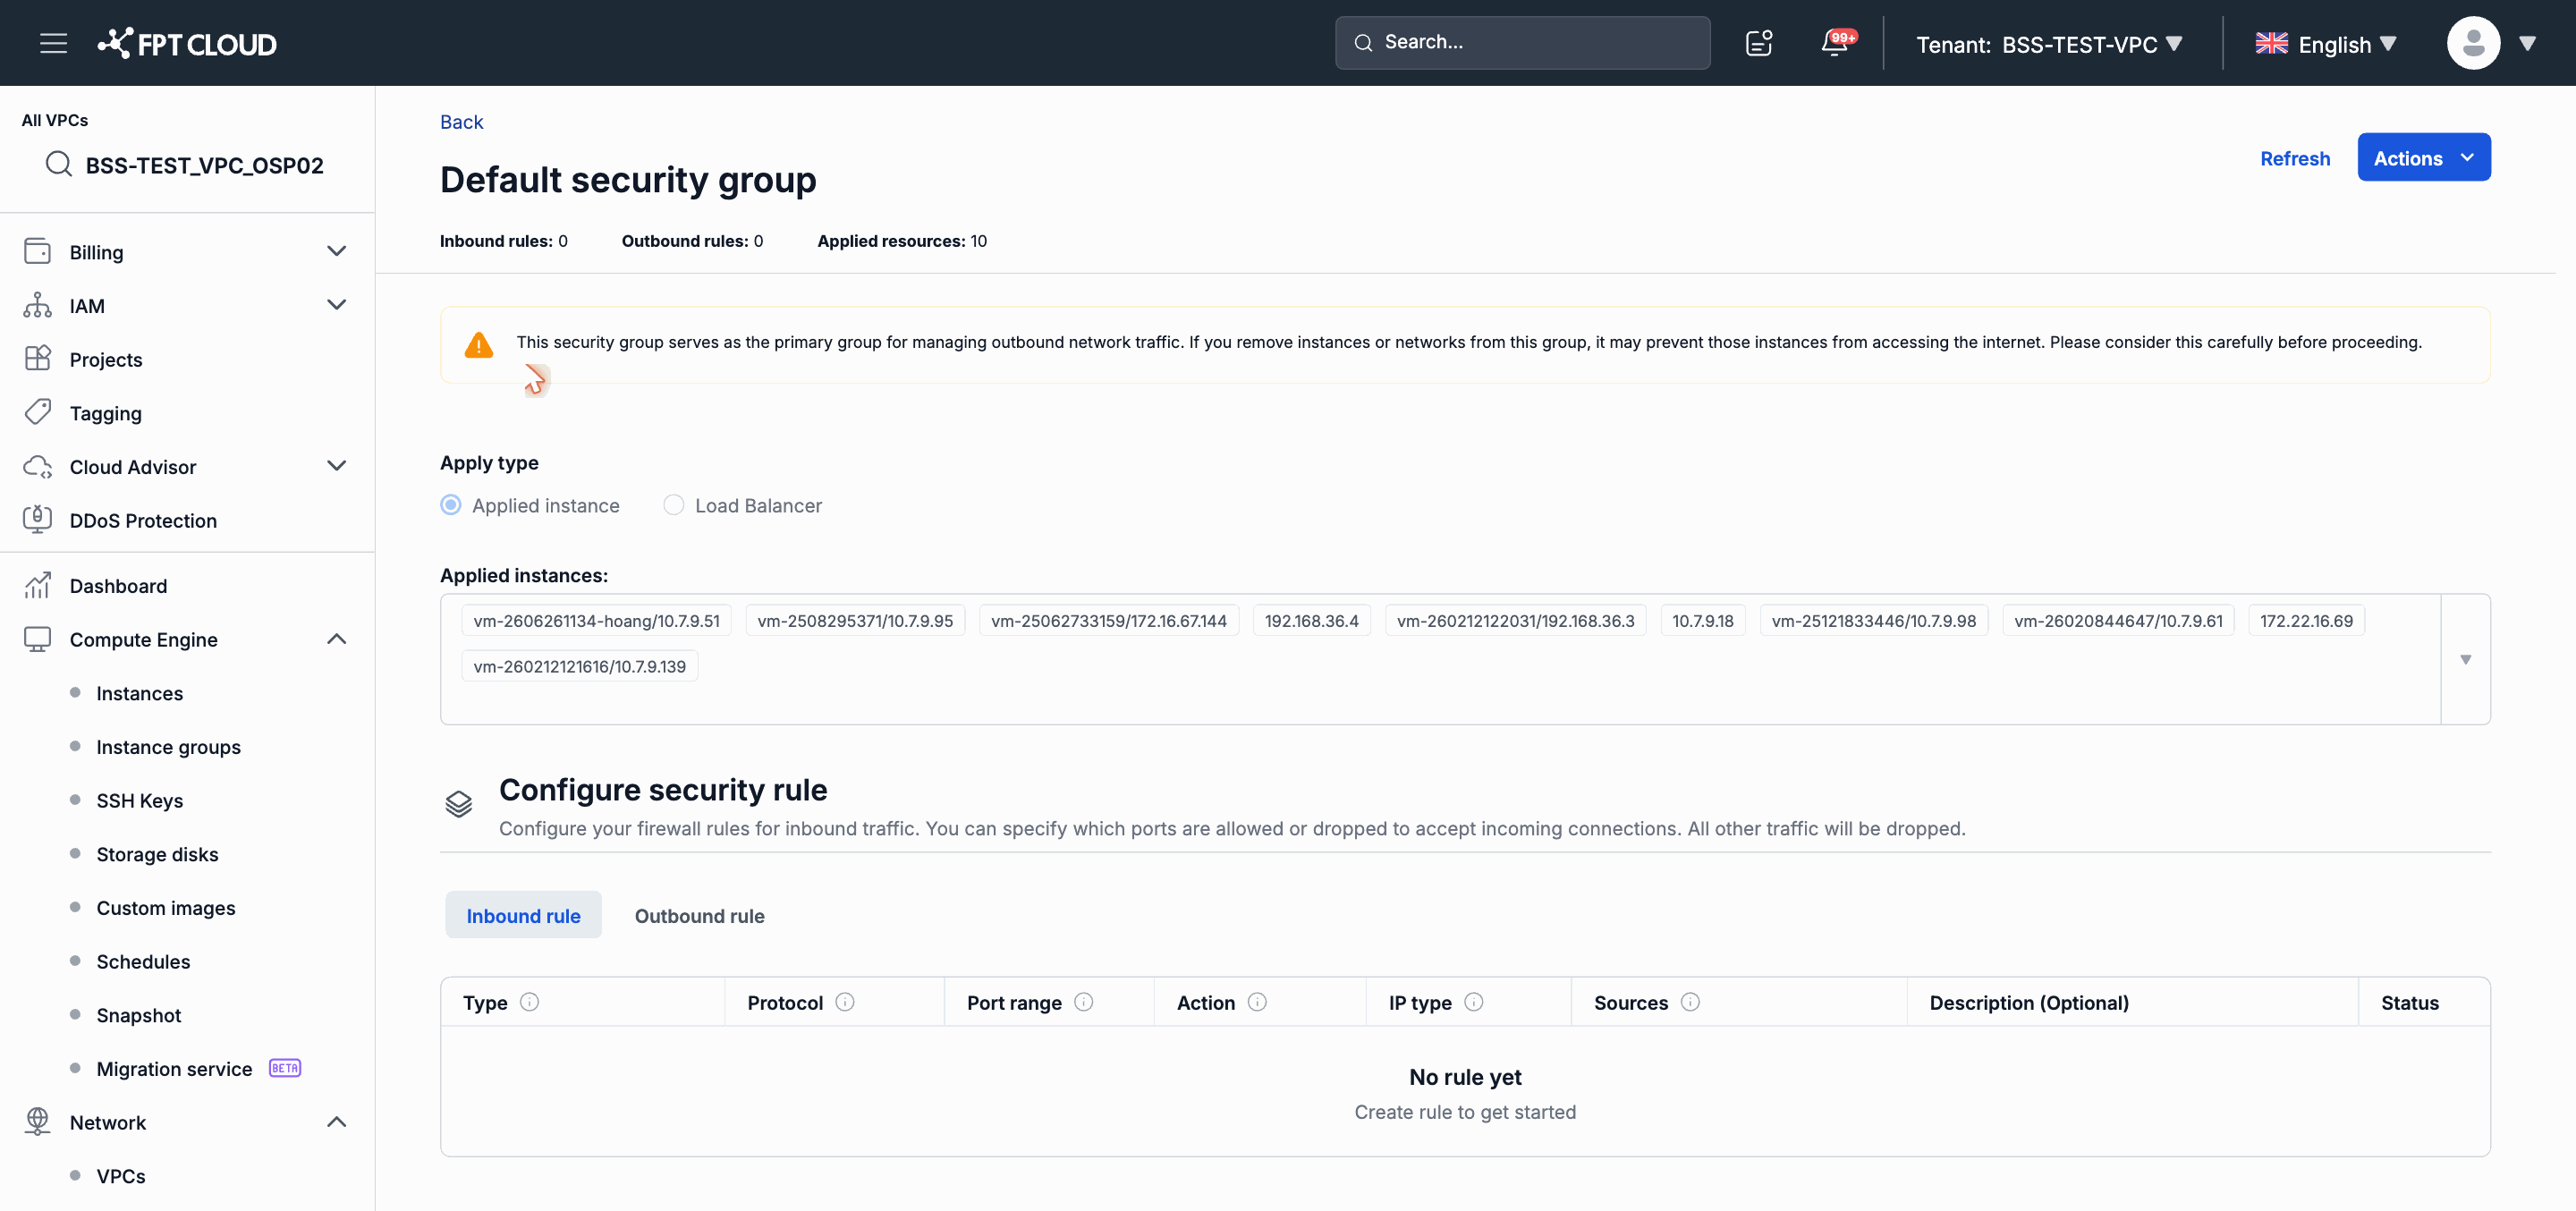
選択したタブの現在のルール一覧が、Type、Protocol、Port range、Action、IP type、Sources、Description、Status のカラムとともに表示されます。
ステップ 3 — 新しいルールを追加
Inbound rule または Outbound rule(選択中のタブに応じて)(またはインターフェース上のルール追加アイコン)をクリックします。以下のフィールドを含む入力フォームが表示されます。
| フィールド | 必須 | 説明 |
|---|---|---|
| Type | はい | トラフィックの種類。例:Custom TCP、Custom UDP、All traffic、SSH、HTTP、HTTPS など。ドロップダウンリストから選択します。 |
| Protocol | はい | ネットワークプロトコル:TCP、UDP、ICMP、または All。Type を選択すると自動入力されます。 |
| Port range | はい(ICMP/All を除く) | ルールを適用するポートまたはポート範囲。例:80、443、8080-8090。 |
| Action | はい | トラフィックがルールに一致した場合のアクション:Allow(許可)または Deny(拒否)。 |
| IP type | はい | IP プロトコルバージョン:IPv4 または IPv6。 |
| Sources | はい | ソース IP アドレスまたは CIDR 範囲(Inbound rule)、あるいは宛先(Outbound rule)。例:0.0.0.0/0(すべて)、192.168.1.0/24。 |
| Description | いいえ | このルールの目的に関するメモ。ルールが多い場合に識別しやすくなります。 |
ステップ 4 — ルールを保存
すべての情報を入力したら、Save(または Confirm)をクリックします。新しいルールが Active ステータスで一覧に表示されます。
注意: ルールは保存後すぐに有効になります。新しいルールに一致するトラフィックは、選択した Action に従って処理されます。
既存のルールの編集
- Inbound rule または Outbound rule タブで、編集したいルールを見つけます。
- 編集アイコン(鉛筆)をクリックするか、そのルールのアクションメニューから Edit を選択します。
- 変更が必要なフィールドを更新します。
- Save をクリックして確定します。
変更は即時に有効になります。
ルールの削除
- Inbound rule または Outbound rule タブで、削除したいルールを見つけます。
- 削除アイコン(ゴミ箱)をクリックするか、そのルールのアクションメニューから Delete を選択します。
- 確認ダイアログで削除操作を確定します。
警告: ルールの削除は即時に有効になります。このルールによって許可されていたトラフィックは、他に一致するルールがなければブロックされる可能性があります。
重要な注意事項
- Security Group には複数のルールを設定できます。システムはルールを上から下の優先順位で評価します。
- Outbound rule が設定されていない場合、送信トラフィックはデフォルトでブロックされる可能性があります。少なくとも 1 つの適切な Outbound rule を必ず設定してください。
- CIDR
0.0.0.0/0はすべての IPv4 アドレスを許可します。22(SSH)や3389(RDP)などの機密性の高いポートには注意して使用してください。