Security Groups — リファレンス
このドキュメントでは、Security Groups インターフェースに表示されるすべてのカラム、フィールド、および値について詳しく説明します。
Security Groups 一覧のカラム
以下の表は、Security Groups 一覧ページに表示されるカラムの説明です。
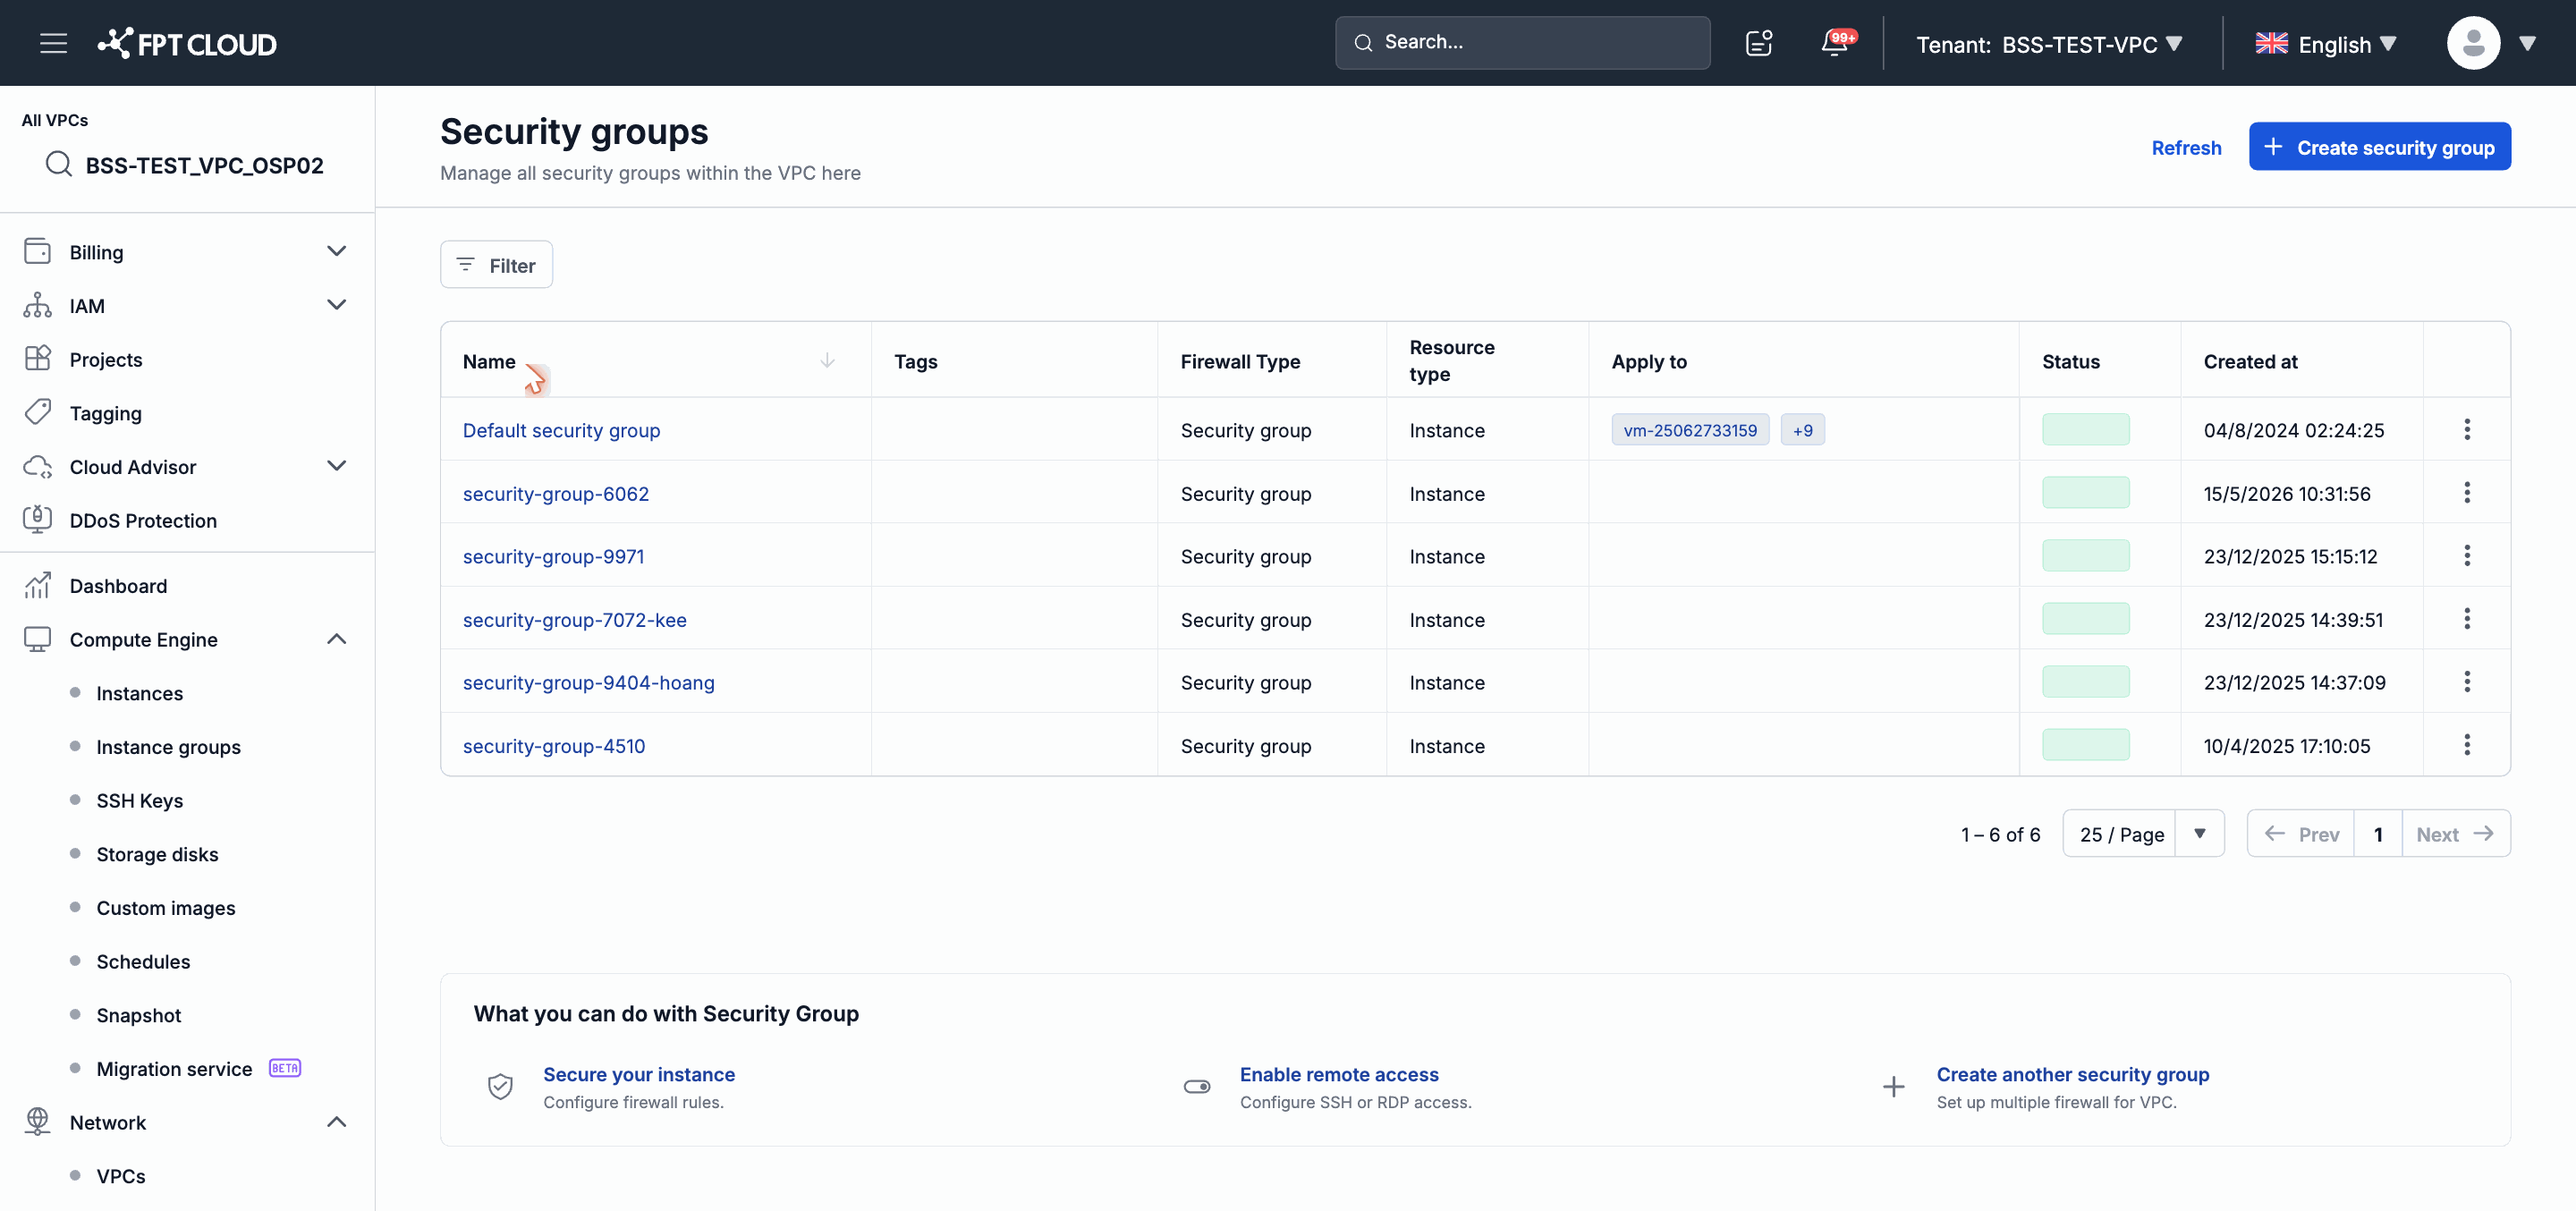
| カラム | 説明 |
|---|---|
| Name | Security Group の識別名。VPC 内で一意です。 |
| Tags | ユーザーが付与したラベル。Security Group の分類と検索に使用します。 |
| Firewall Type | この Security Group が使用するファイアウォールのタイプ。適用されるトラフィックフィルタリングメカニズムを示します。 |
| Resource type | この Security Group が適用対象として設計されているリソースの種類(例:仮想サーバー、ネットワークインターフェース)。 |
| Apply to | この Security Group を現在使用しているリソースの数、またはリソースの一覧。 |
| Status | Security Group の現在のステータス。下記の Status の値を参照してください。 |
| Created at | Security Group が作成された日時(UTC 形式)。 |
ルールフィールド(Inbound rule / Outbound rule)
以下の表は、Security Group 詳細ページの Inbound rule および Outbound rule タブに表示されるカラムの説明です。
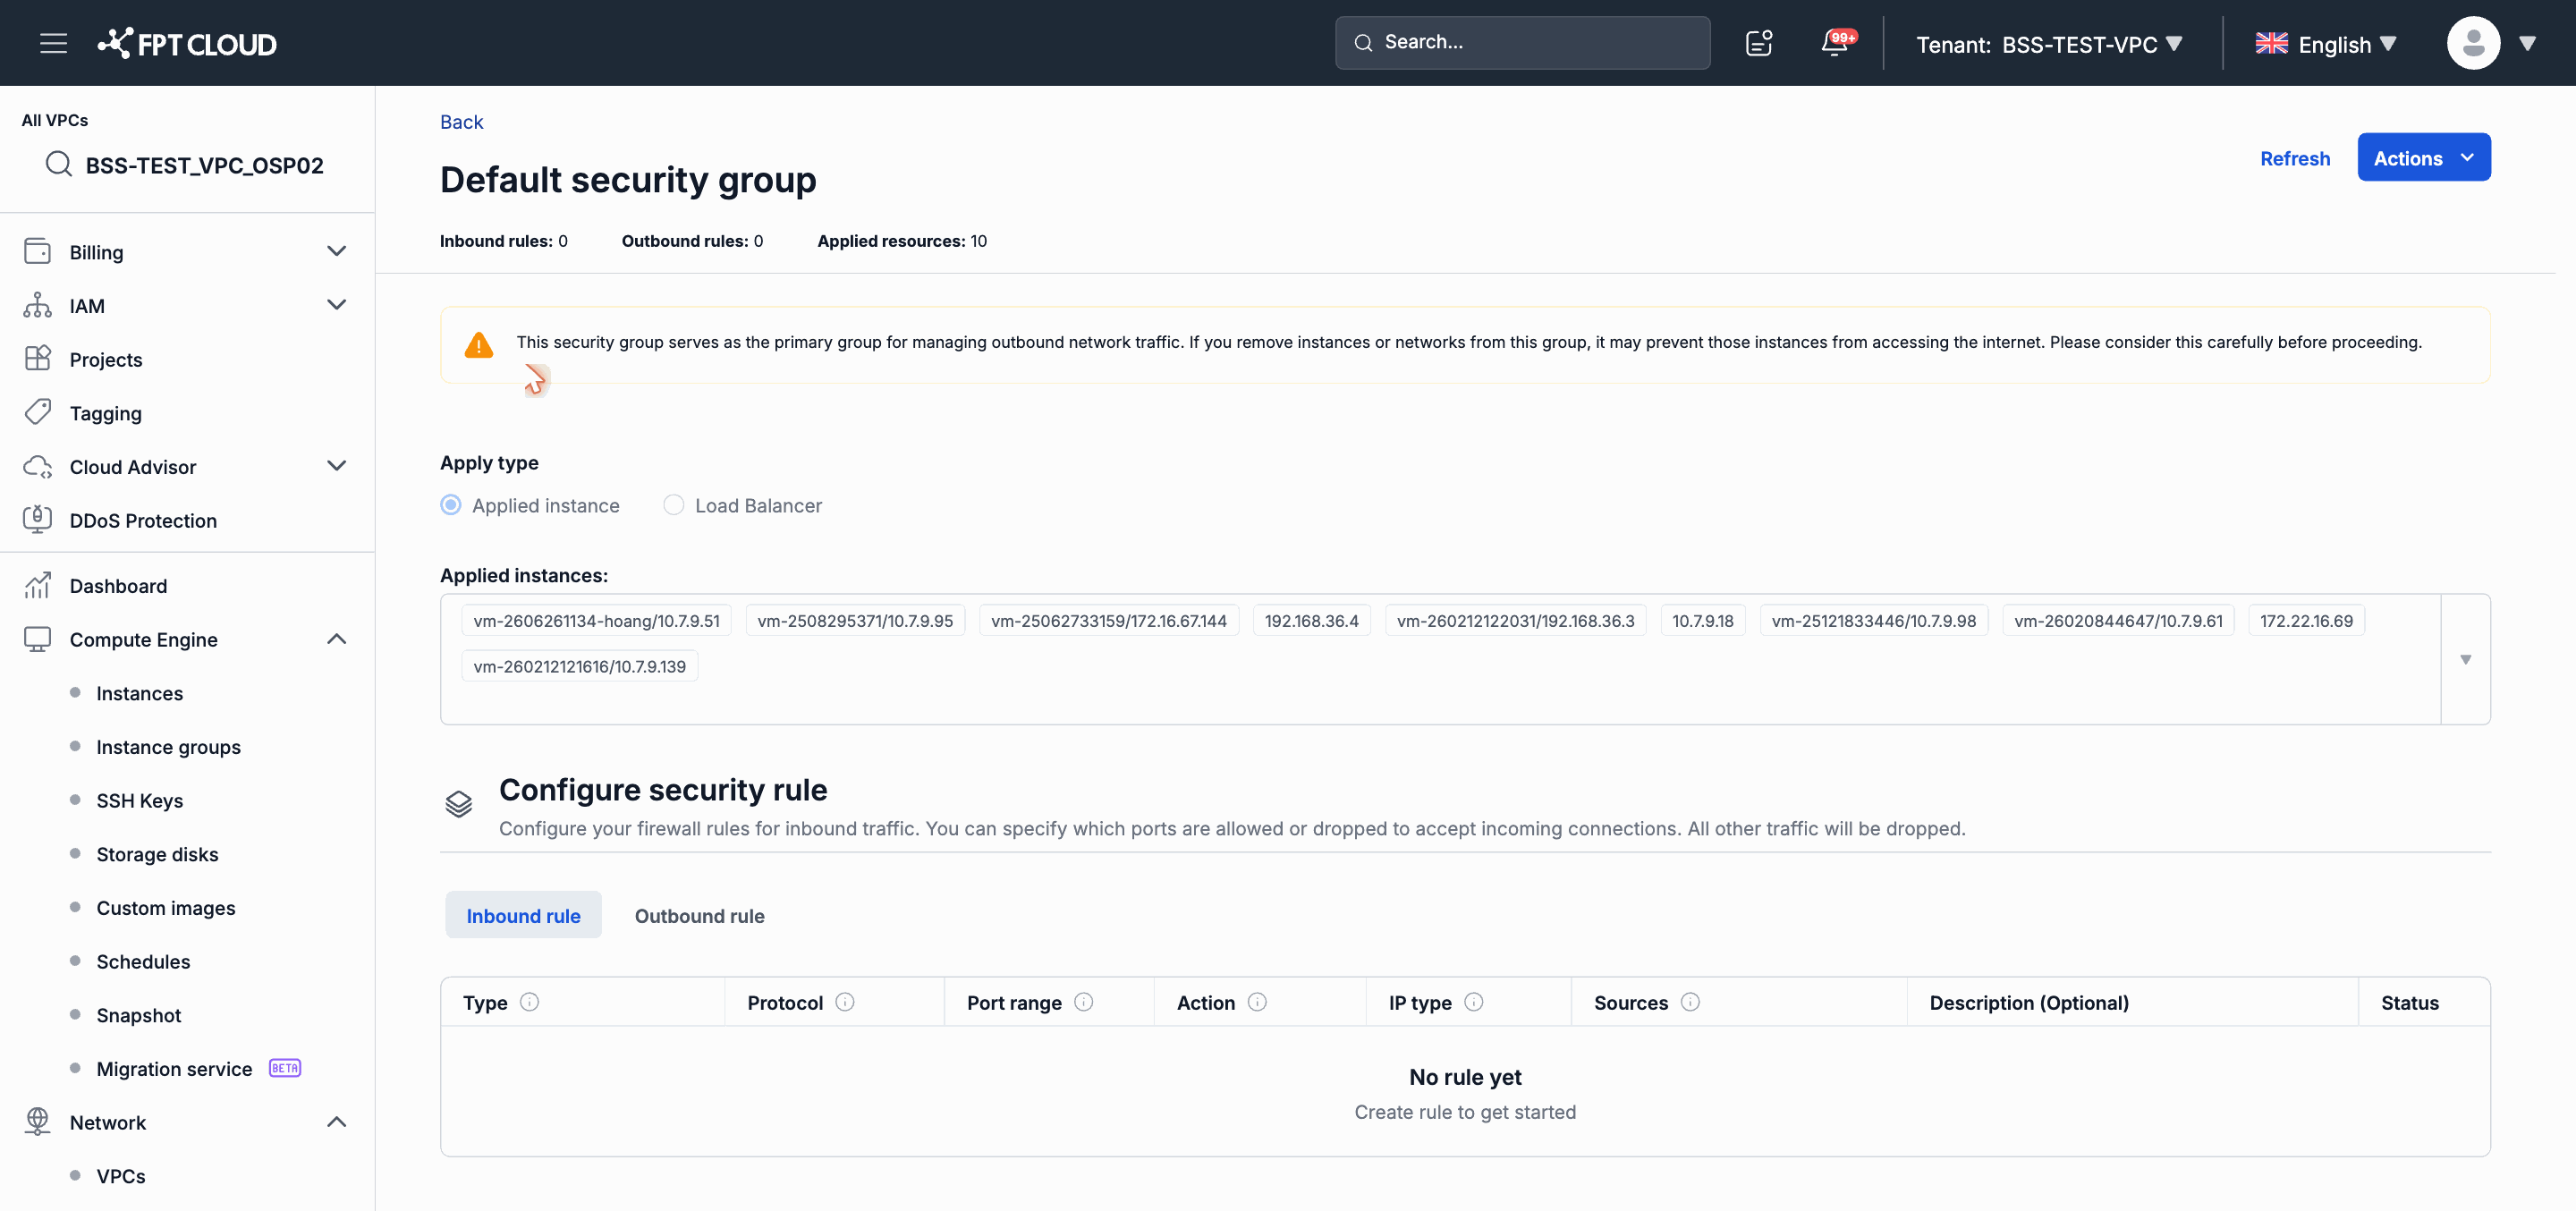
| フィールド | 説明 |
|---|---|
| Type | ルールのトラフィック種別。例:SSH、HTTP、HTTPS、Custom TCP、Custom UDP、All traffic。定義済みリストから選択するか、カスタム設定が可能です。 |
| Protocol | 適用するネットワークプロトコル:TCP、UDP、ICMP、または All。Type を選択すると自動入力されます。カスタムタイプの場合は手動で編集できます。 |
| Port range | ルールを適用するポートまたはポート範囲。例:80(単一ポート)、8080-8090(ポート範囲)。ICMP プロトコルまたは Protocol が All の場合は適用されません。 |
| Action | トラフィックがルールに一致した場合のアクション:Allow(トラフィックを通過させる)または Deny(トラフィックをブロックする)。 |
| IP type | 送信元または宛先の IP プロトコルバージョン:IPv4 または IPv6。 |
| Sources | トラフィックの送信元(Inbound rule の場合)または宛先(Outbound rule の場合)を指定する IP アドレスまたは CIDR 範囲。例:0.0.0.0/0、10.0.0.0/8、192.168.1.100/32。 |
| Description | ルールの目的を説明するオプションのメモ。ルールが多い場合に識別しやすくなります。 |
| Status | ルールの現在のステータス。下記の Status の値を参照してください。 |
アクションメニュー(Actions)
一覧ページまたは Security Group 詳細ページの Actions ボタンをクリックすると、以下の操作にアクセスできます。
| アクション | 説明 |
|---|---|
| Edit | Security Group の情報(名前、説明、タグ)を編集します。ルールはここから直接変更できません。ルールの編集は対応するタブで行ってください。 |
| Add rules | Security Group にルールを追加する機能にすばやくアクセスします。 |
| Delete | Security Group を削除します。Security Group がどのリソースにもアタッチされていない場合にのみ実行できます。 |
Status の値
| 値 | 意味 |
|---|---|
| Active | Security Group(またはルール)が正常に稼働・適用されています。 |
| Pending | 操作が処理中です(作成、更新、または削除)。しばらくお待ちください。 |
| Error | 処理中にエラーが発生しました。操作を再試行するか、エラーが続く場合はサポートにお問い合わせください。 |
| Inactive | Security Group(またはルール)が無効化されており、トラフィックに適用されていません。 |