Vulnerabilities View
Vulnerabilitiesワークフローでは、各コンポーネントをドリルダウンすることなくSBOM全体のすべてのCVEをCVEの観点から確認し、CVE Detailで影響を受けるコンポーネントとアセットを特定できます。
SBOM → SBOM Inventory → Vulnerabilitiesタブからアクセスします。
SBOM Inventory — Vulnerabilitiesタブ
- SBOM → SBOM Inventoryを選択します。
- Vulnerabilitiesタブをクリックします。
- ドロップダウンからTeamを選択します。
- CVE一覧を確認します。
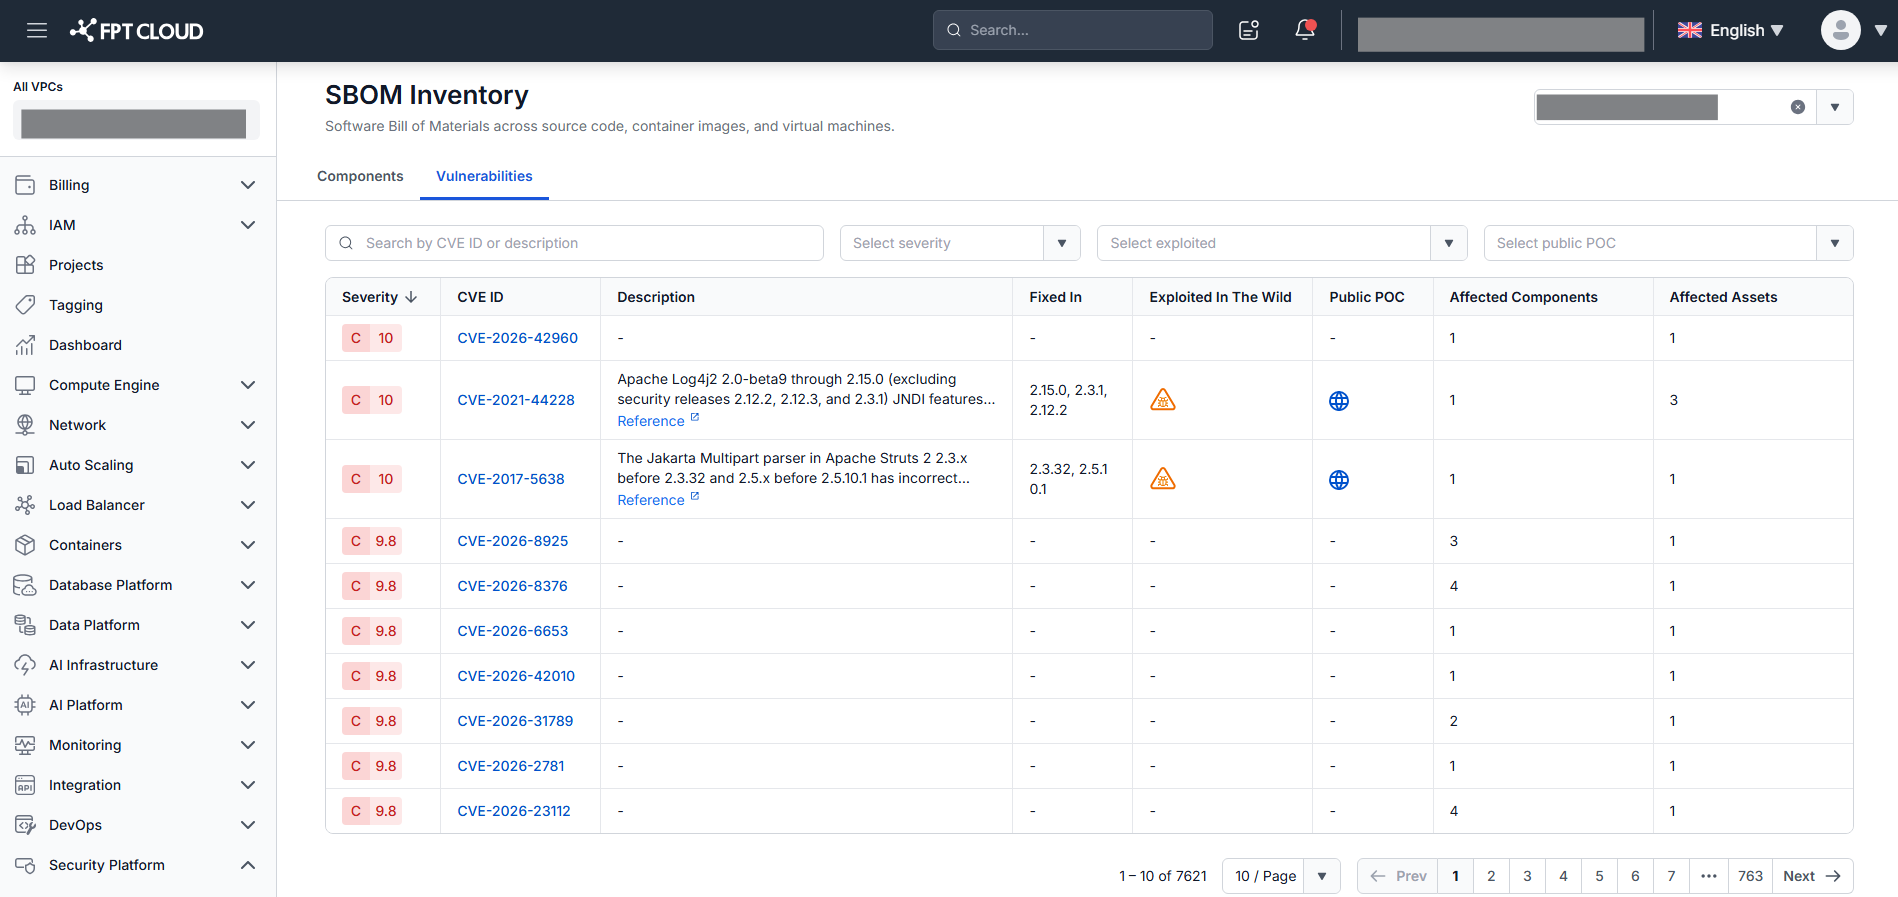
| カラム | 説明 |
|---|---|
| Severity | CVSSスコア付き重大度 — 例: C 9.8、H 7.5、M 5.8、L 1.8。ソート可能。 |
| CVE ID | CVE識別子。クリックするとCVE Detail(Affected Componentsタブ)を開きます。 |
| Description | 2行で省略; ホバーで全文表示。Referenceリンクで外部ソースを新しいタブで開きます。 |
| Fixed In | 修正バージョン(カンマ区切り)。修正がない場合は**-**。 |
| Exploited In The Wild | 実際に悪用が確認された場合に警告アイコン。 |
| Public PoC | 公開PoCが存在する場合にアイコン。 |
| Affected Components | 影響を受けるコンポーネント数。ソート可能。 |
| Affected Assets | 影響を受けるアセット数。ソート可能。 |
ソート: Severity Score降順。Severity、Affected Components、Affected Assetsでも並べ替え可能。
フィルターと検索: Severity、Exploited、Public POCフィルター; CVE IDまたはキーワードで検索。AND条件。**"X CVEs found"**表示。
CVE Detail
CVE IDをクリックするとCVE Detailが開きます。ヘッダーにはCVE ID(CVE-YYYY-NUMBER)+ スコア付きSeverityバッジが表示されます。Teamは読み取り専用です。← BackでVulnerabilitiesタブに戻ります。
2つのタブがあります。タブバッジカウントはフィルターで変化しません。
Affected Componentsタブ(デフォルト)
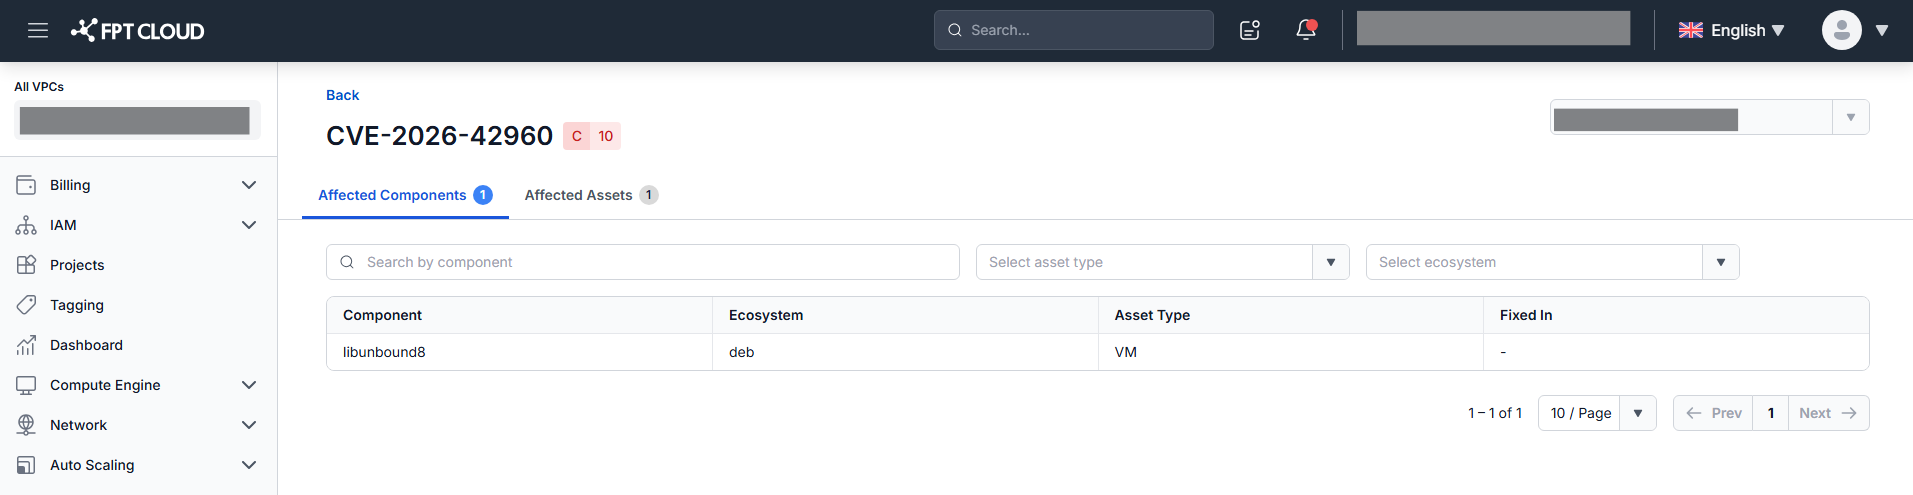
ソート: Component名昇順(A → Z)。フィルター: Asset Type、Ecosystem(dynamic)。検索: コンポーネント名。"X Components found"。AND条件。
Affected Assetsタブ
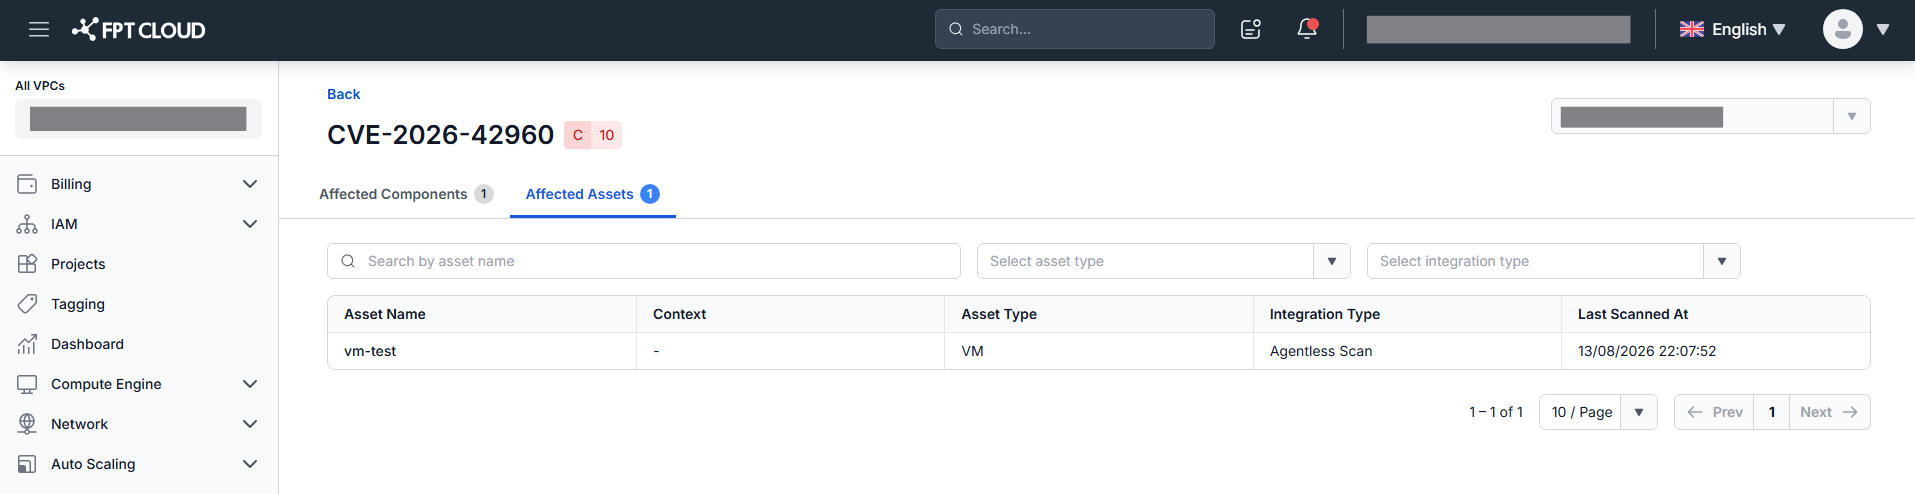
ソート: Last Scanned At降順。フィルター: Asset Type、Integration Type。検索: アセット名。"X Assets found"。AND条件。
次のステップ
Components Viewに切り替えて、コンポーネントを個別に参照し、Supply Chain Attacks、Vulnerabilities、アセット露出を確認します。