Chạy scan
FPT Container Registry tích hợp tính năng scan lỗ hổng cho container image trực tiếp trên Portal. Scan giúp phát hiện CVE (Common Vulnerabilities and Exposures) trong image, phát hiện sớm và deploy an toàn hơn.
Scan 1 artifact
-
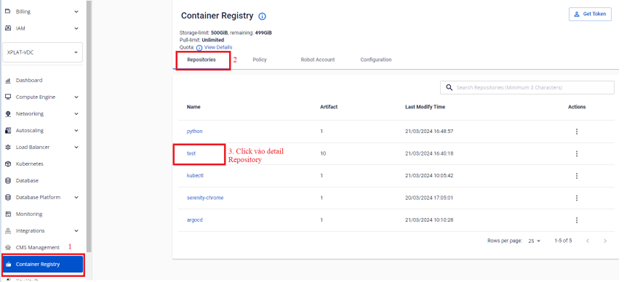
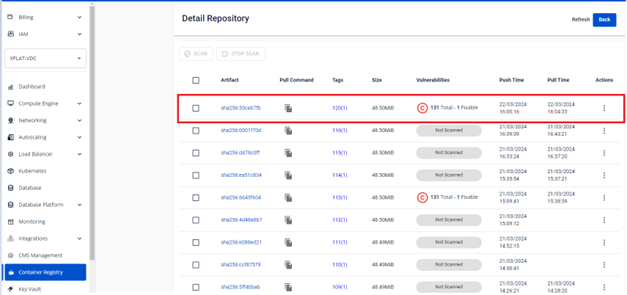
Ở sidebar menu, chọn Container Registry > Repository > Detail Repository.
-
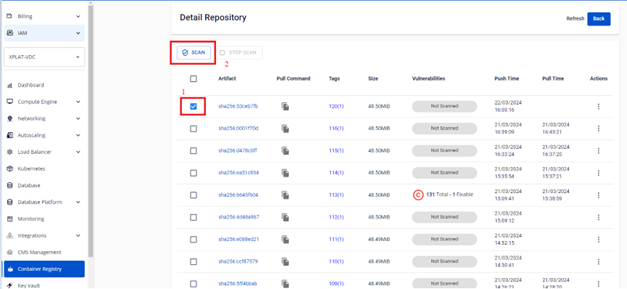
Chọn Artifact cần scan để hiện nút SCAN.
-
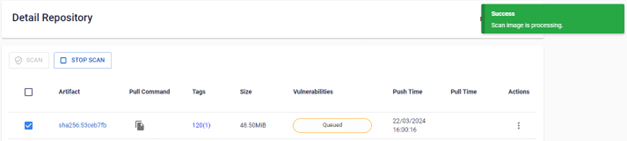
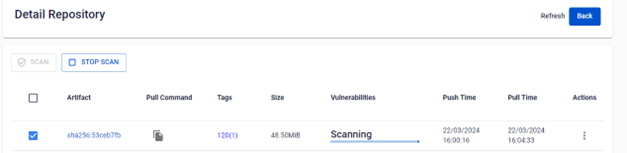
Nhấn SCAN để bắt đầu scan.
-
Sau khi scan hoàn tất, kiểm tra kết quả.
Bước tiếp theo
- Xem kết quả scan — xem số lỗ hổng và chi tiết từng lỗ hổng.
- Dừng scan — hủy scan đang chạy.