Khởi tạo Kubernetes cluster mới
Tạo Kubernetes cluster bằng cách cấu hình network access, Worker Group và các thiết lập network nâng cao, sau đó review và xác nhận.
Trước khi bắt đầu, đảm bảo bạn có:
- Đủ quota CPU, RAM, Storage và Instance cho cấu hình Cluster mong muốn.
- 1 Public IP còn trống ở chế độ Public & Private Controlplane Access, để expose apiserver endpoint của cluster.
- 1 Subnet VM cho các Kubernetes Node, đã tạo với Static IP Pool.
Tạo cluster trong VPC đã hỗ trợ Private Cluster
-
Trên menu FPT Portal, chọn Containers → Kubernetes → Create a Kubernetes Engine.

-
Nhập thông tin cơ bản của cluster, sau đó chọn Next.
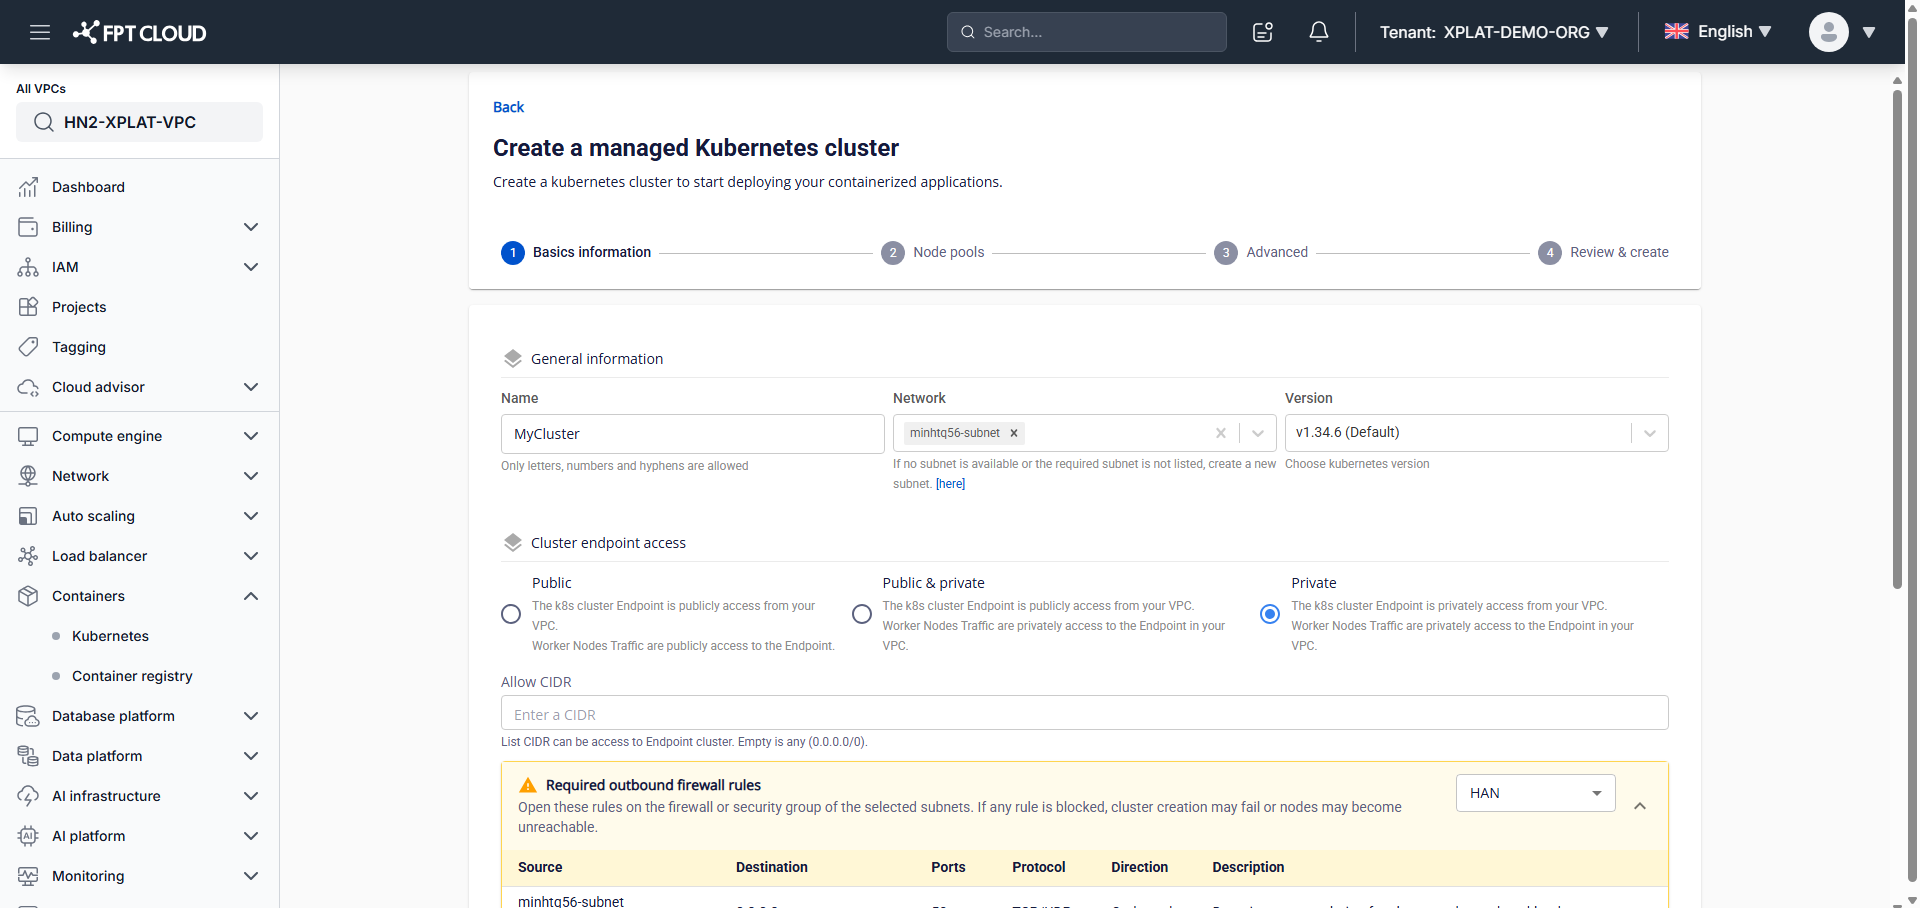
- Name: tên Cluster.
- Network: Subnet dùng để triển khai các VM của Kubernetes Cluster.
- Version: phiên bản Kubernetes Cluster.
- Cluster Endpoint Access: tùy chọn truy cập cho Cluster Endpoint.
Các chế độ Cluster Endpoint Access:
- Public: apiserver endpoint truy cập được từ mạng public; Worker Node cũng truy cập apiserver qua mạng public.
- Public & Private: apiserver endpoint truy cập được từ mạng public; Worker Node truy cập apiserver qua mạng private.
- Private: apiserver endpoint chỉ truy cập được từ trong VPC; Worker Node truy cập apiserver qua mạng private.
Chọn Cluster Endpoint Access phù hợp:
- Public — cần truy cập Kubernetes API Endpoint từ ngoài VPC.
- Public & Private — cần Endpoint truy cập public nhưng muốn whitelist IP được phép truy cập.
- Private — chỉ cần truy cập Endpoint từ trong VPC.

Allow CIDR: dải IP được phép truy cập Kubernetes API Endpoint (CIDR — Classless Inter-Domain Routing). Để trống sẽ mặc định là
0.0.0.0/0(mọi IP). Nhập dải cụ thể (ví dụ192.168.1.0/24) để giới hạn truy cập chỉ trong dải đó.ghi chú- Chọn chế độ Cluster Endpoint Access phù hợp với yêu cầu bảo mật và kiến trúc mạng. Để bảo mật cao hơn, giới hạn CIDR về các dải IP nội bộ thay vì
0.0.0.0/0. - Chọn Public & Private hoặc Private sẽ thêm trường Allow CIDR để nhập danh sách dải IP được phép truy cập Cluster Endpoint.
- Với chế độ Public hoặc Public & Private, thêm SNAT IP của từng Worker (khi VPC dùng firewall ngoài, hoặc Worker có gắn Floating IP) vào danh sách CIDR được phép truy cập control plane.
Ví dụ: nếu subnet Worker được SNAT ra
103.174.214.26, thêm103.174.214.26/32vào CIDR allowlist. Nếu Worker có gắn Floating IP103.174.215.27, thêm103.174.215.27/32. -
Cấu hình Node Pool theo nhu cầu, sau đó chọn Next.


M-FKE quản lý Worker Node thông qua Worker Group — tập hợp các Worker Node dùng chung cấu hình. Chia Worker Group theo ứng dụng khi cần. Mỗi cluster yêu cầu tối thiểu 1 base Worker Group, không thể xóa.
Bạn có thể gán Label cho bất kỳ Worker Group nào; Label áp dụng cho toàn bộ Worker Node trong group đó. Thêm, xóa hoặc sửa Label tự do — giúp dễ dàng target ứng dụng vào các Worker Group cụ thể.
Worker Group 1 (base):
- Instance Type: loại instance CPU hoặc GPU cho Worker Node.
- Type: cấu hình CPU và memory cho Worker Node.
- Container Runtime: chọn Containerd.
- Storage Policy: Storage Policy (map với IOPS) cho disk của Worker Node.
- Disk (GB): dung lượng root disk cho Worker Node.
- Network: Subnet dùng để triển khai các VM của Cluster.
- Scale min: số Worker Node tối thiểu cho cluster. Khuyến nghị từ 3 Node trở lên cho production.
- Scale max: số Worker Node tối đa cho Worker Group này.
- Label: label cho Worker Group.
Thêm Worker Group: chọn ADD WORKER GROUP để thêm.

Từ Worker Group 2 trở đi, bạn có thể cấu hình thêm Taint để lên lịch ứng dụng vào Worker Node cụ thể. Taint có thể thêm, xóa, sửa tương tự Label.
ghi chúLabel và Taint cấu hình trên Worker Group qua Unify Portal không thể xóa bằng
kubectl— hệ thống tự động áp lại để khớp cấu hình trên Unify Portal. Xóa cấu hình Label/Taint qua Unify Portal thay vìkubectl. -
Xem lại tab Advanced. Giữ nguyên giá trị mặc định trừ khi cần tùy chỉnh các thiết lập sau.

- Pod Network: network dùng cho Pod trong cluster.
- Service Network: network dùng cho Service trong cluster.
- Network Node Prefix: Subnet prefix cho Pod trên 1 Node.
- Max Pod per Node: số Pod tối đa cho phép trên mỗi Node.
- Internal subnet Load Balancer (CIDR): CIDR dùng để cấp IP cho Load Balancer nội bộ. Để trống để hệ thống tự cấp IP từ bất kỳ subnet nào.
- Internal Classic Loadbalancer IP Range (Deprecated): dải IP cho Classic Load Balancer (LBv1). Ngừng cấp phát sau ngày 19/04/2025.
Cấu hình internal subnet Load Balancer CIDR hợp lệ: CIDR bạn đặt ở đây không được trùng với bất kỳ subnet CIDR nào trong Network → Subnets.

-
Ở Review & Create, kiểm tra cấu hình cluster và mức tài nguyên (RAM, CPU, Storage) hệ thống tính toán.

Sau khi kiểm tra tài nguyên hợp lệ, chọn Create a Kubernetes để tạo cluster.