Yêu cầu firewall rule outbound khi tạo cluster
Trước khi cluster Managed - FPT Kubernetes Engine có thể khởi tạo hoặc scale, subnet của cluster cần có quyền truy cập outbound tới một số ít đích: DNS resolver công khai, NTP, image registry và (với cluster Public) Control Plane. Nếu mạng của bạn chưa mở các rule này, việc tạo cluster hoặc scale worker có thể thất bại mà không rõ nguyên nhân.
Để giúp bạn cấu hình đúng ngay từ đầu, Portal hiển thị banner Required outbound firewall rules ngay trên màn hình tạo cluster, liệt kê chính xác các rule mà cluster cần có.
Banner hiển thị ở đâu
-
Chọn network và cluster endpoint access cho cluster.
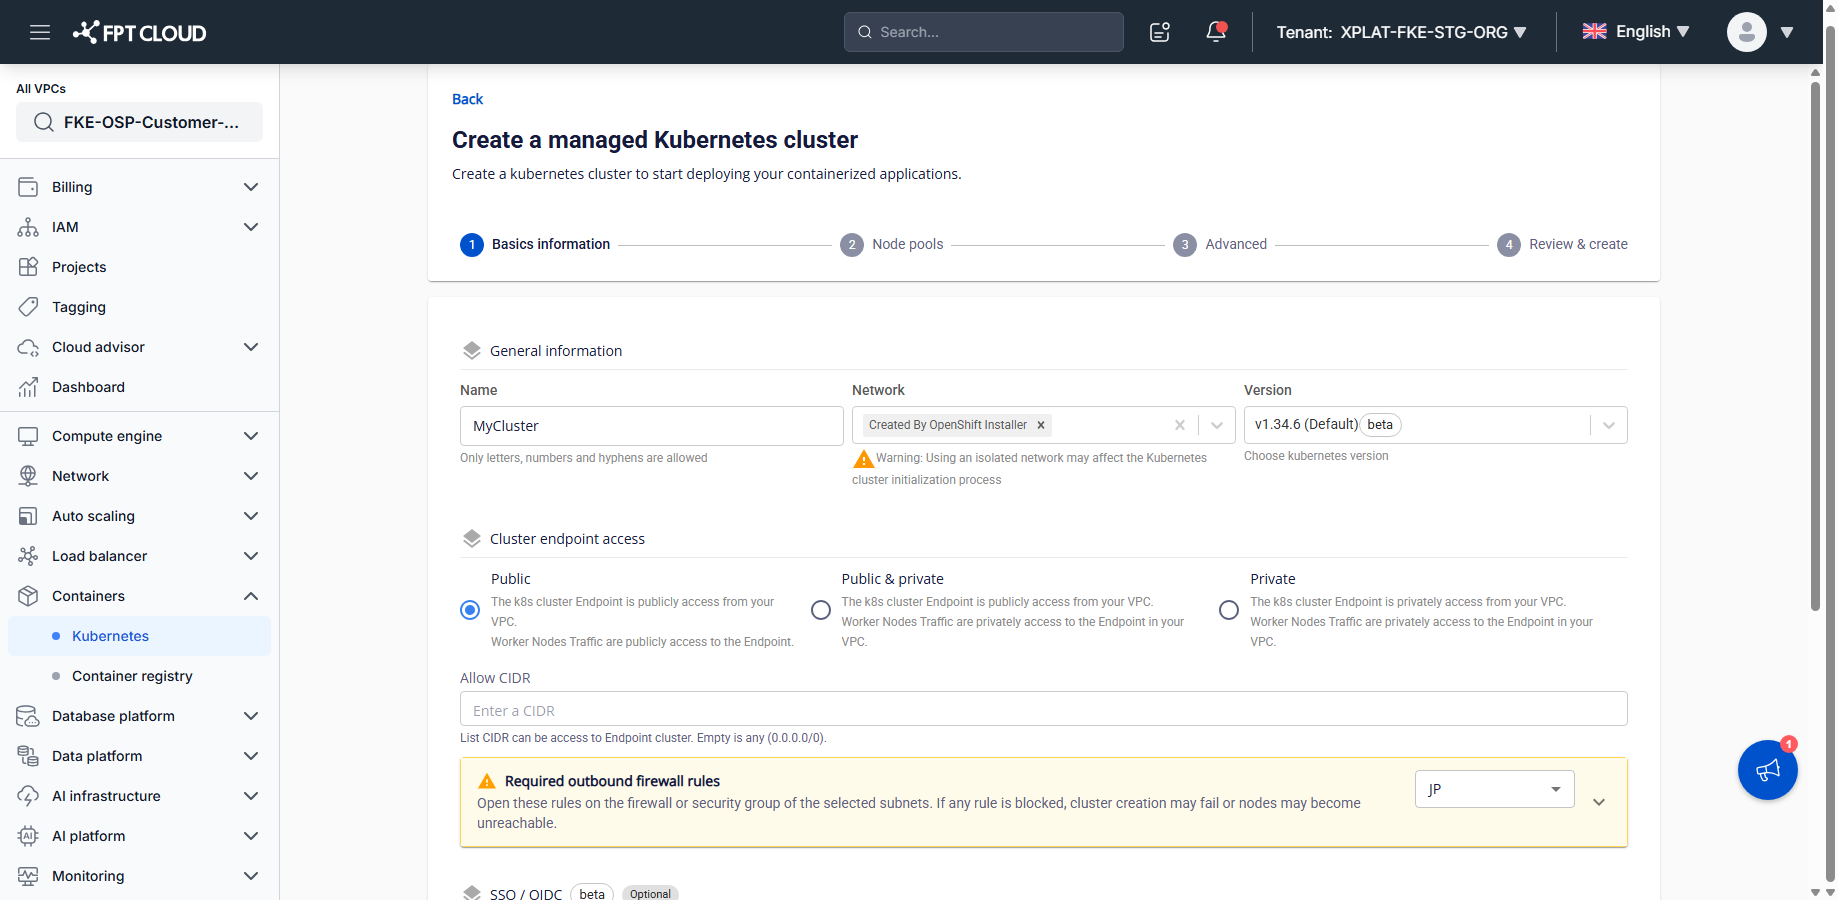
Banner Required outbound firewall rules tự động hiện ra dưới mục Cluster endpoint access, kèm dòng chữ "Open these rules on the firewall or security group of the selected subnets. If any rule is blocked, cluster creation may fail or nodes may become unreachable." Dropdown bên phải banner dùng để chọn region (
HAN,SGN,HAN2,JP) — dùng để xem đúng IP Control Plane theo region bạn đang tạo cluster. -
Chọn mũi tên (▼) để mở rộng banner.
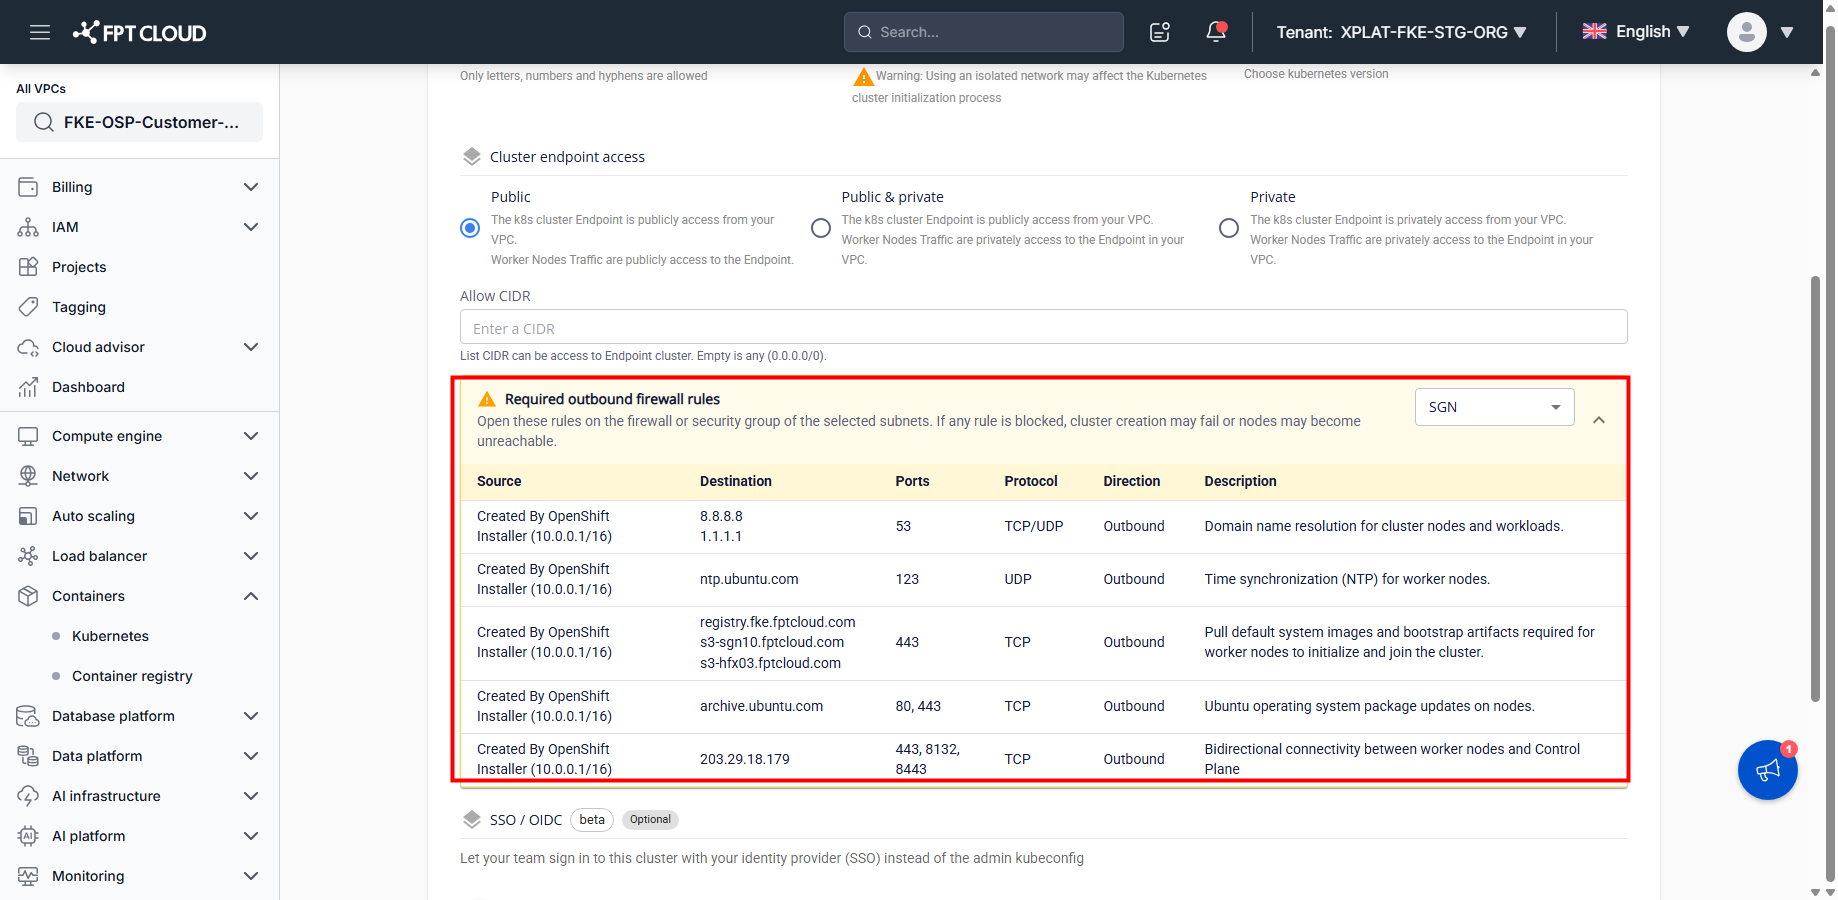
Bảng đầy đủ hiện các cột Source, Destination, Ports, Protocol, Direction, Description cho từng rule bắt buộc.
-
Cấu hình các rule outbound tương ứng trên firewall hoặc security group của bạn.
Dựa theo bảng rule trong banner, mở các rule outbound tương ứng trên firewall hoặc security group của subnet trước khi submit. Bước này thực hiện trên hệ thống mạng của bạn, ngoài phạm vi Portal.
-
Submit yêu cầu tạo hoặc scale cluster.
Sau khi đã mở đủ rule bắt buộc, submit như bình thường. Cluster hoặc worker node được tạo và kết nối thành công vì mạng của bạn đã đáp ứng đủ yêu cầu outbound.
Giải thích giao diện
| Thành phần | Mô tả |
|---|---|
| Banner header | "Required outbound firewall rules" — hiện ra dưới mục Cluster endpoint access |
| Dropdown chọn region | Chọn region (HAN, SGN, HAN2, JP) để xem đúng IP Control Plane của region đó |
| Mũi tên mở rộng/thu gọn (▼ / ▲) | Hiện hoặc ẩn bảng rule đầy đủ |
| Cột Source | Network CIDR bạn đã chọn cho cluster |
| Cột Destination | Địa chỉ đích của rule — DNS resolver công khai cố định, domain cố định của FKE, hoặc IP Control Plane theo region đã chọn |
| Cột Ports / Protocol / Direction | Giá trị cố định cho từng rule |
| Cột Description | Mục đích của rule (DNS, NTP, pull image, update OS, kết nối Control Plane...) |
Danh sách rule cần mở
Cluster mode: Public
| Source | Destination | Ports | Protocol | Direction | Mục đích |
|---|---|---|---|---|---|
| app subnet | 8.8.8.8, 1.1.1.1 | 53 | TCP/UDP | Outbound | Phân giải tên miền cho cluster node và workload |
| app subnet | ntp.ubuntu.com | 123 | UDP | Outbound | Đồng bộ thời gian cho worker node |
| app subnet | registry.fke.fptcloud.com, s3-sgn10.fptcloud.com, s3-hfx03.fptcloud.com | 443 | TCP | Outbound | Pull image hệ thống |
| app subnet | archive.ubuntu.com | 80, 443 | TCP | Outbound | Cập nhật package Ubuntu trên worker node |
| app subnet | IP Control Plane theo region (xem IP Control Plane theo region) | 443, 8132, 8443 | TCP | Outbound | Kết nối hai chiều giữa worker node và Control Plane — chỉ áp dụng cho cluster mode Public |
Cluster mode: Public & Private / Private
| Source | Destination | Ports | Protocol | Direction | Mục đích |
|---|---|---|---|---|---|
| app subnet | 8.8.8.8, 1.1.1.1 | 53 | TCP/UDP | Outbound | Phân giải tên miền cho cluster node và workload |
| app subnet | ntp.ubuntu.com | 123 | UDP | Outbound | Đồng bộ thời gian cho worker node |
| app subnet | registry.fke.fptcloud.com, s3-sgn10.fptcloud.com, s3-hfx03.fptcloud.com | 443 | TCP | Outbound | Pull image hệ thống |
| app subnet | archive.ubuntu.com | 80, 443 | TCP | Outbound | Cập nhật package Ubuntu trên worker node |
Rule kết nối Control Plane (443/8132/8443) chỉ áp dụng cho cluster mode Public, vì chỉ khi đó Control Plane mới có endpoint public.
IP Control Plane theo region
IP này có thể thay đổi khi hạ tầng được nâng cấp. Luôn ưu tiên IP hiển thị trực tiếp trên banner tại thời điểm tạo cluster thay vì bảng tham chiếu này.
| Region | IP Control Plane |
|---|---|
| HAN | 103.176.147.43 |
| SGN (HCM) | 203.29.18.179 |
| HAN2 | 192.223.13.64 |
| JP | 161.248.3.88 |
Vấn đề thường gặp
| Vấn đề | Nguyên nhân / cách xử lý |
|---|---|
| Tạo cluster thất bại, lỗi liên quan DNS hoặc timeout | Kiểm tra rule outbound TCP/UDP port 53 tới 8.8.8.8 và 1.1.1.1 có bị chặn trên firewall hoặc security group không, rồi tạo lại cluster. |
| Worker node không pull được image hoặc không update được OS | Kiểm tra rule outbound tới registry.fke.fptcloud.com, s3-sgn10.fptcloud.com, s3-hfx03.fptcloud.com (port 443) và archive.ubuntu.com (port 80/443) đã mở chưa. |
| Cluster Public không kết nối được Control Plane | Kiểm tra rule outbound tới đúng IP Control Plane theo region (xem bảng trên) trên port 443/8132/8443 đã mở chưa. |
| Đổi region hoặc cluster mode nhưng banner vẫn hiện rule cũ | Thu gọn rồi mở rộng lại banner, hoặc chọn lại region ở dropdown để tải lại rule theo lựa chọn mới. |
Mẹo
- Mở đủ rule bắt buộc trước khi submit tạo cluster, để tránh phải xử lý sự cố sau đó.
- Với cluster Public, dùng dropdown region trên banner để xác nhận đúng IP Control Plane của region bạn đang tạo cluster.
- Lưu lại bảng rule (chụp màn hình hoặc export) để chia sẻ với đội network của bạn.
- Nếu vẫn gặp lỗi sau khi đã mở đủ rule, liên hệ support kèm ảnh chụp banner và các rule đã cấu hình.