Cấp quyền truy cập dữ liệu bằng policy truy cập
Policy truy cập cho phép người dùng truy vấn dữ liệu trong Lakehouse. Khi chưa thuộc ít nhất một policy truy cập, người dùng không thấy catalog nào trong Data Explorer và mọi truy vấn đều thất bại.
Điều kiện cần
- Role của bạn có
governance:permissions:grant. Roleportal_adminvàpolicy_managercó quyền này. Xem Role và quyền trên portal. - Người dùng và nhóm đã tồn tại trong Access management, và service account đã tồn tại trong Service Accounts. Chỉ chọn được service account đang hoạt động.
Tạo policy truy cập
- Ở thanh bên trái, chọn Data Security → Security policies.
- Mở tab Access, rồi chọn Create policy.
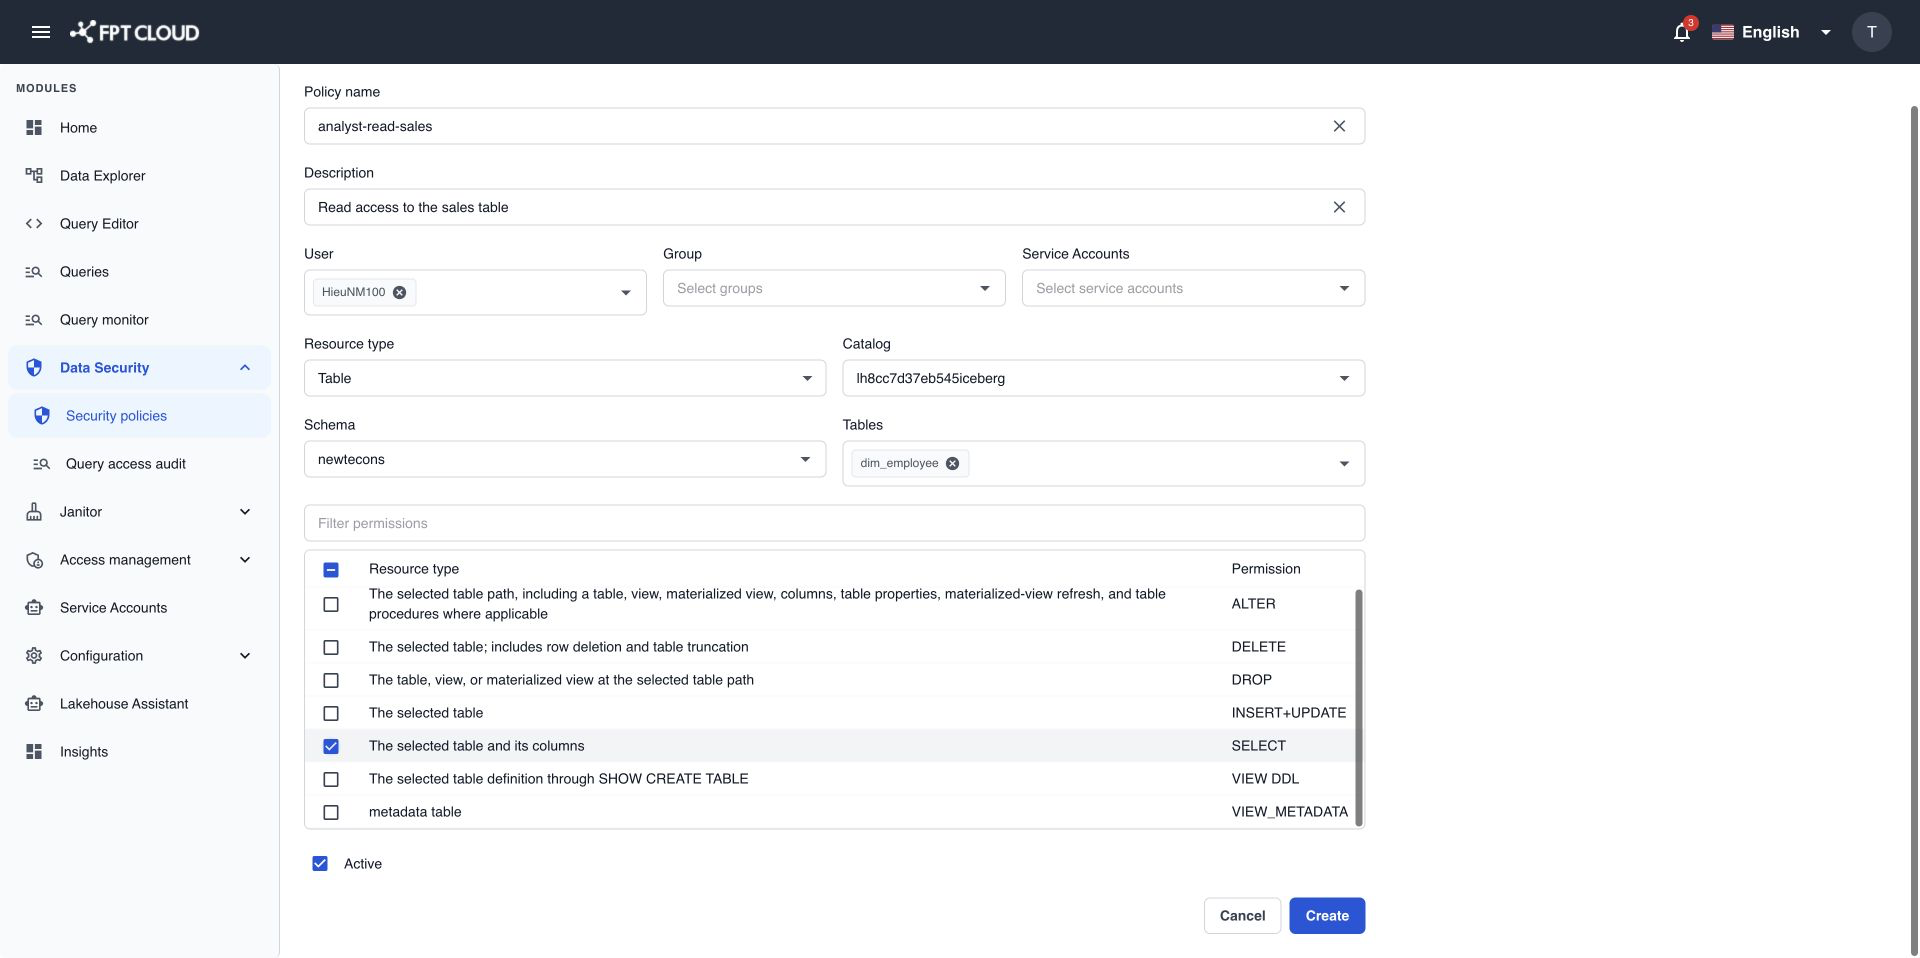
- Nhập Policy Name và Description (tùy chọn) nêu rõ policy dành cho ai.
- Thêm những người áp dụng policy vào Users, Groups hoặc Service Accounts. Thêm ít nhất một.
- Ở Resource type, chọn Catalog, Schema, Table hoặc Function.
- Chọn tài nguyên. Nhập vài chữ cái vào mỗi ô để tìm.
- Catalog: chọn Catalog.
- Schema: chọn Catalog và Schema.
- Table: chọn Catalog, Schema và một hoặc nhiều Tables.
- Function: chọn Catalog và Schema. Policy áp dụng cho mọi function trong schema đó.
- Trong bảng quyền, chọn các quyền cần cấp. Mặc định không có quyền nào được chọn.
- Giữ nguyên Active để policy có hiệu lực ngay.
- Chọn Create.
Policy xuất hiện trong danh sách Access với trạng thái Active. Policy áp dụng cho các truy vấn mới sau khoảng 1 phút.
DELETE hoặc ALL trên catalog hoặc schema cho phép xóa dòng trong mọi bảng bên trong. Quyền này không xóa catalog hoặc schema. Chỉ cấp quyền cho người nạp hoặc làm sạch dữ liệu.
Để biết từng quyền cho phép gì, xem Quyền của policy truy cập.
Chọn đúng phạm vi
| Bạn muốn | Resource type | Quyền |
|---|---|---|
| Cho analyst đọc mọi bảng trong một schema. | schema | SELECT |
| Cho một người chỉ đọc một bảng. | table | SELECT |
| Cho data engineer nạp và thay đổi bảng trong một catalog. | catalog | SELECT, INSERT + UPDATE, ALTER |
| Cho một team tạo và xóa bảng trong schema riêng. | schema | CREATE, DROP trên schema, SELECT, INSERT + UPDATE |
| Cho người dùng chạy các function trong schema. | function | EXECUTE |
Bắt đầu với phạm vi nhỏ nhất và ít quyền nhất. Bạn có thể bổ sung sau.
Kiểm tra policy hoạt động
Nhờ một người trong policy chờ khoảng 1 phút rồi mở Data Explorer. Catalog xuất hiện trong cây của họ. Nếu chỉ có quyền trên một bảng, họ chỉ thấy bảng đó dưới catalog và schema của nó.
Tìm policy
- Nhập vào Search by policy name ... để tìm policy theo tên.
- Dùng All user, All group hoặc All service account để chỉ hiện policy của một người dùng, nhóm hoặc service account.
Danh sách Access hiện tên policy, quyền, nhóm, người dùng, service account và trạng thái. Khi một ô có nhiều mục hơn chỗ hiển thị, ô đó hiện +N.
Khi thao tác lỗi
| Thông báo | Ý nghĩa | Cách xử lý |
|---|---|---|
This permission already exists. | Một policy khác đã cấp quyền này trên tài nguyên này cho cùng những người đó. | Sửa policy hiện có. |
The selected data object does not exist or is not accessible. | Catalog, schema hoặc bảng đã bị xóa hoặc đổi tên. | Chọn lại tài nguyên. |
The selected user, group, or service account does not exist. | Người bạn đã thêm đã bị xóa khỏi Access management. | Xóa họ khỏi policy, rồi chọn lại Create. |
The change could not be applied. No permission was updated. | Chưa có gì được lưu. Dữ liệu bạn nhập vẫn còn. | Chọn lại Create. Nếu vẫn lỗi, liên hệ bộ phận hỗ trợ. |
Governance service is temporarily unavailable. | Bạn xem được policy nhưng không thay đổi được. | Chờ vài phút rồi thử lại. |
You do not have permission to manage governance settings. | Role của bạn không có governance:permissions:grant. | Liên hệ Admin để được cấp role policy_manager. |
Your session has expired. Please sign in again. | Bạn đã bị đăng xuất. | Đăng nhập lại. Dữ liệu chưa lưu sẽ mất. |