Xem lại quyết định truy cập của truy vấn
Nhật ký truy cập truy vấn (query access audit) cho biết, với mỗi truy vấn, catalog, schema, bảng và cột nào đã được kiểm tra và truy cập được cho phép hay bị từ chối. Dùng khi có người báo lỗi quyền, hoặc để xác nhận người dùng đã bị thu hồi quyền không còn đọc được bảng.
Điều kiện cần
- Role của bạn có một trong các quyền sau.
query_audit:read_allcho xem truy vấn của mọi người dùng.query_audit:read_selfchỉ cho xem truy vấn của chính bạn.
- Role
portal_admincóquery_audit:read_all. Không role hệ thống nào cóquery_audit:read_self. Để cấp quyền này, Admin gán nó qua một role tùy chỉnh.
Tìm kiếm quyết định truy cập
- Ở thanh bên trái, chọn Data Security → Query access audit.
- Đặt khoảng thời gian, from và to. Cả hai đều bắt buộc, và khoảng tối đa là 31 ngày.
- Thu hẹp kết quả nếu cần.
- Result: Allowed hoặc Denied.
- User.
- Loại tài nguyên, catalog, schema hoặc bảng.
- Văn bản tự do, ví dụ một phần câu SQL.
- Chọn kiểu xem, grouped hoặc raw.
Truy vấn mới nhất nằm trên cùng, 20 dòng mỗi trang. Bạn có thể hiện tối đa 100 dòng mỗi trang.
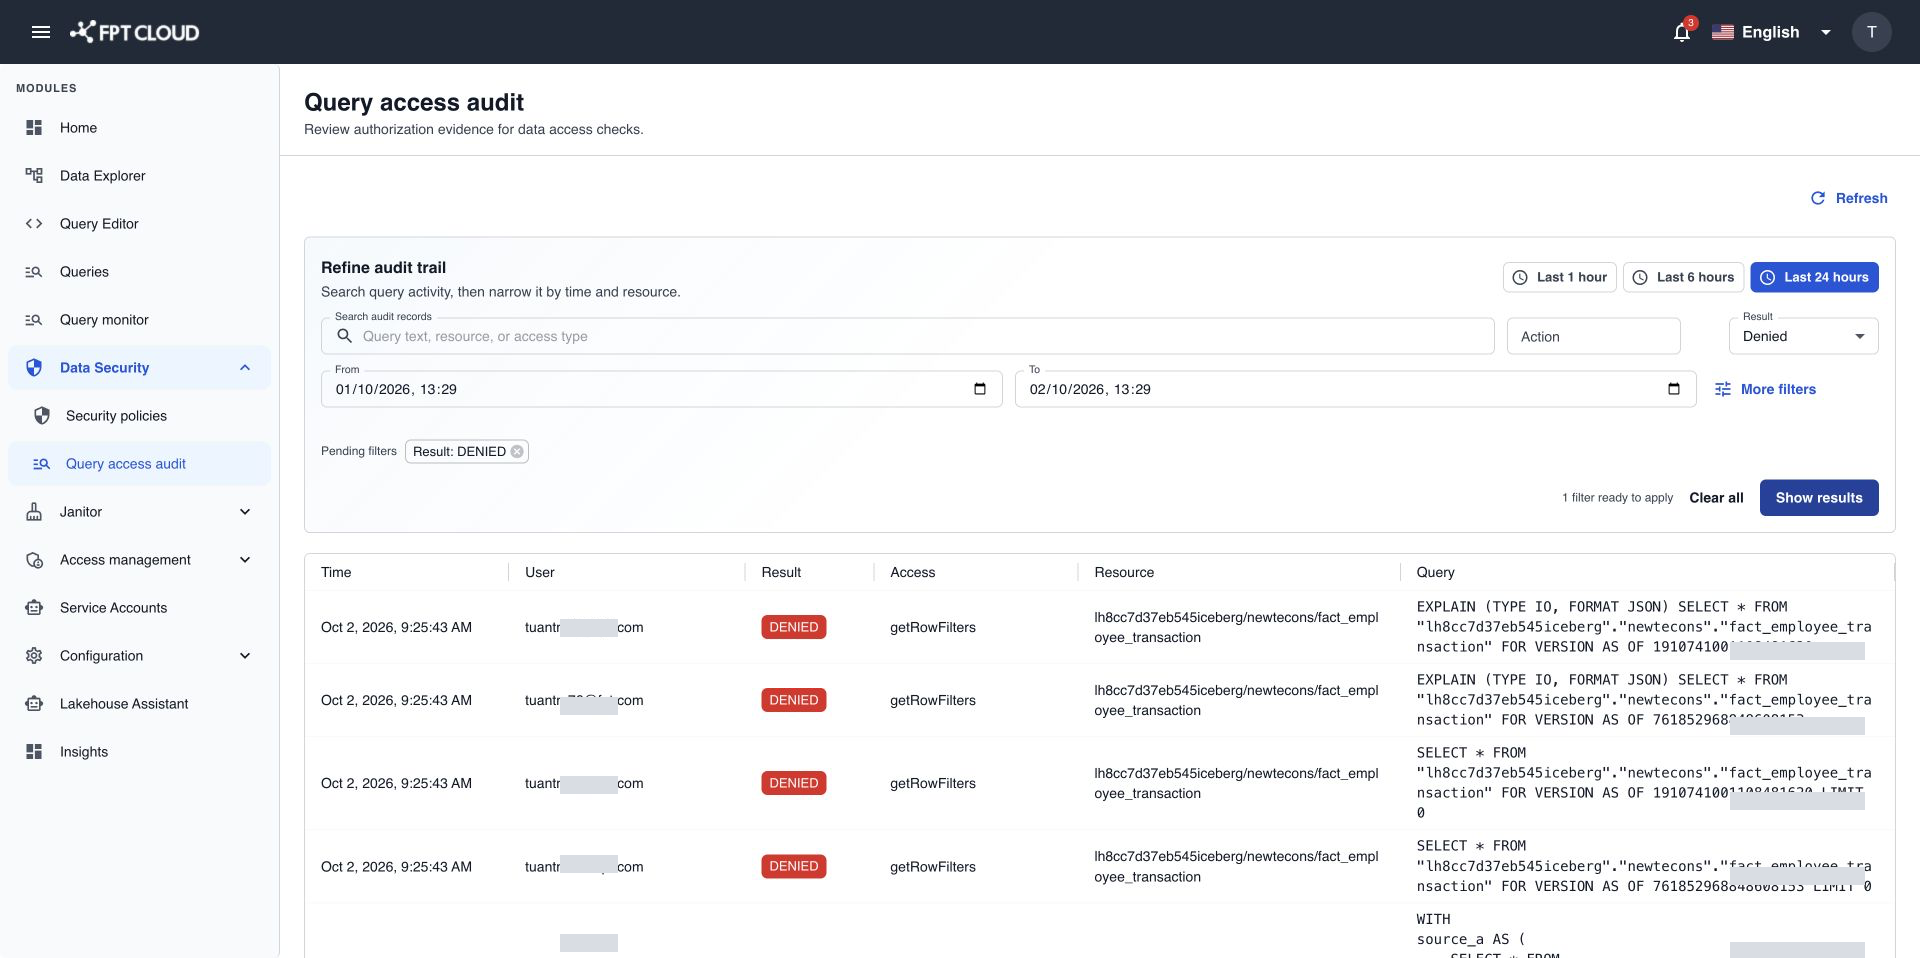
Đọc kiểu xem grouped
Kiểu xem grouped hiện một dòng cho mỗi truy vấn. Mỗi dòng có kết quả, người dùng, thời gian, nội dung truy vấn, số lượt kiểm tra truy vấn đã gây ra, các tài nguyên đã kiểm tra và các policy liên quan.
- Một truy vấn thường gây ra nhiều lượt kiểm tra, mỗi lượt cho một catalog, schema, bảng hoặc cột mà truy vấn chạm tới.
- Truy vấn là Denied nếu có bất kỳ lượt kiểm tra nào bị từ chối. Truy vấn chỉ là Allowed khi mọi lượt kiểm tra đều được cho phép.
Chọn một dòng để xem chi tiết các lượt kiểm tra.
Đọc kiểu xem raw
Kiểu xem raw hiện một dòng cho mỗi lượt kiểm tra. Mỗi dòng cho biết loại truy cập, đường dẫn tài nguyên, thao tác, địa chỉ IP của client và công cụ đã dùng. Dùng kiểu này để tìm chính xác bảng hoặc cột nào đã chặn truy vấn.
Đọc cột policy
- Cột policy hiện tên, loại (Access, Row filter, Masking hoặc System) và trạng thái của policy Data Security đã khớp.
Portal policy not availablenghĩa là lượt kiểm tra không khớp policy nào mà bạn thấy được trong Data Security. Quyết định trong dòng đó vẫn đúng.- Cột policy trống không có nghĩa là truy cập được cho phép. Luôn đọc cột kết quả.
Một số dòng được liên kết với truy vấn chạy trên portal theo cách ước lượng tốt nhất, dựa trên người dùng, câu SQL và thời gian. Hãy coi các liên kết này là có khả năng đúng, chưa chắc chắn, trừ khi chúng khớp theo query ID.
Lưu ý
- Nội dung truy vấn có thể bị cắt ngắn, và mật khẩu hoặc khóa trong đó được ẩn đi.
- Dữ liệu lấy trực tiếp từ bản ghi truy cập của Lakehouse. Bạn tìm lại được bao xa tùy vào thời gian các bản ghi đó được lưu giữ.
- Nếu không truy cập được bản ghi truy cập, bạn thấy thông báo lỗi chứ không phải danh sách rỗng. Hãy thử lại sau. Danh sách rỗng luôn có nghĩa là không có truy vấn nào khớp bộ lọc.
Xử lý truy vấn bị từ chối
- Lọc Result là Denied và người dùng là người đã báo lỗi.
- Mở truy vấn và tìm lượt kiểm tra bị từ chối trong kiểu xem raw.
- Ghi lại tài nguyên và thao tác, ví dụ
SELECTtrênanalytics.sales.orders. - Cấp quyền đó trong policy truy cập, hoặc xác nhận việc từ chối là chủ ý.