Thêm security scan job
Security job chạy kiểm tra tự động bên trong Pipeline — Trivy scan kiểm tra container image tìm lỗ hổng đã biết, còn SonarQube scan chạy phân tích code tĩnh theo 1 Quality Gate. Thêm 1 trong 2 loại này làm Job trong 1 Stage, thường là Stage Test.
Điều kiện tiên quyết
- Đã tạo và lưu Pipeline. Xem Tạo và cấu hình Pipeline.
- Với SonarQube scan, cần có sẵn 1 SonarQube connection. Xem Quản lý Credentials.
Thêm Trivy scan
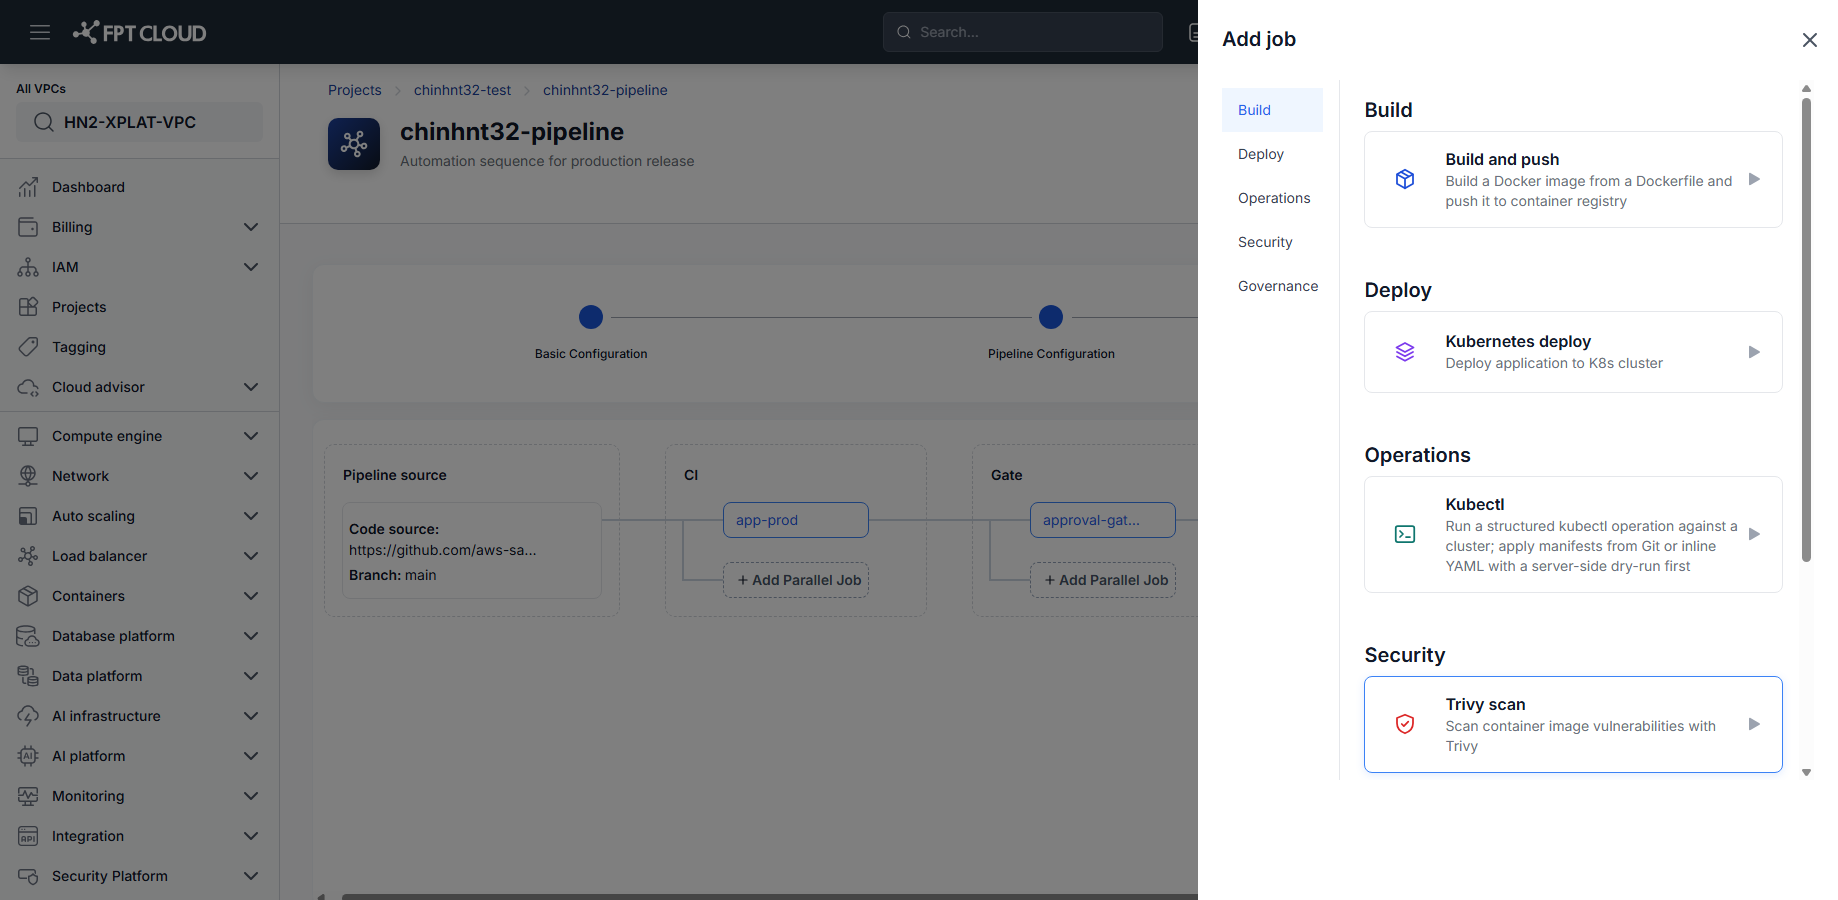
- Trong Pipeline Editor, nhấn Add Job (hoặc Add Parallel Job) trên Stage cần scan.
- Ở mục Security, chọn Trivy scan.
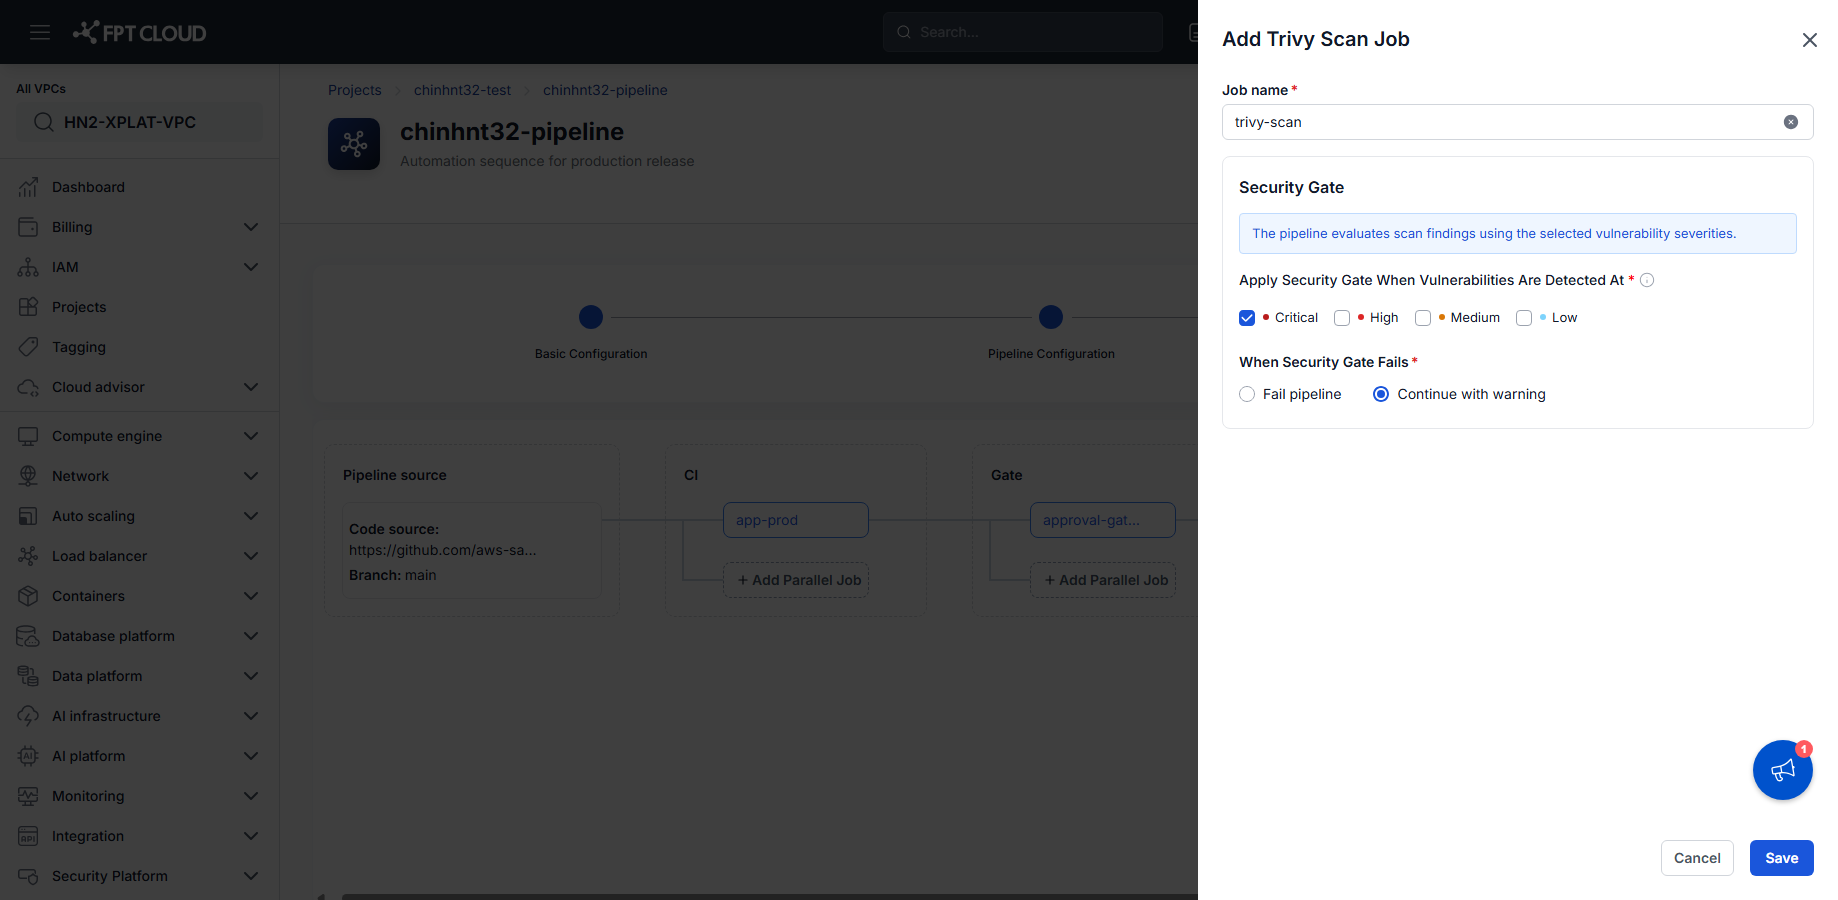
- Nhập Job name.
- Ở Security Gate, chọn các mức độ (Critical, High, Medium, Low) sẽ kích hoạt gate.
- Chọn hành vi When Security Gate Fails: Fail pipeline hoặc Continue with warning.
- Nhấn Save.
Trivy scan chạy trên image được tạo ra trước đó trong Pipeline và báo cáo kết quả theo mức độ nghiêm trọng.
Thêm SonarQube scan
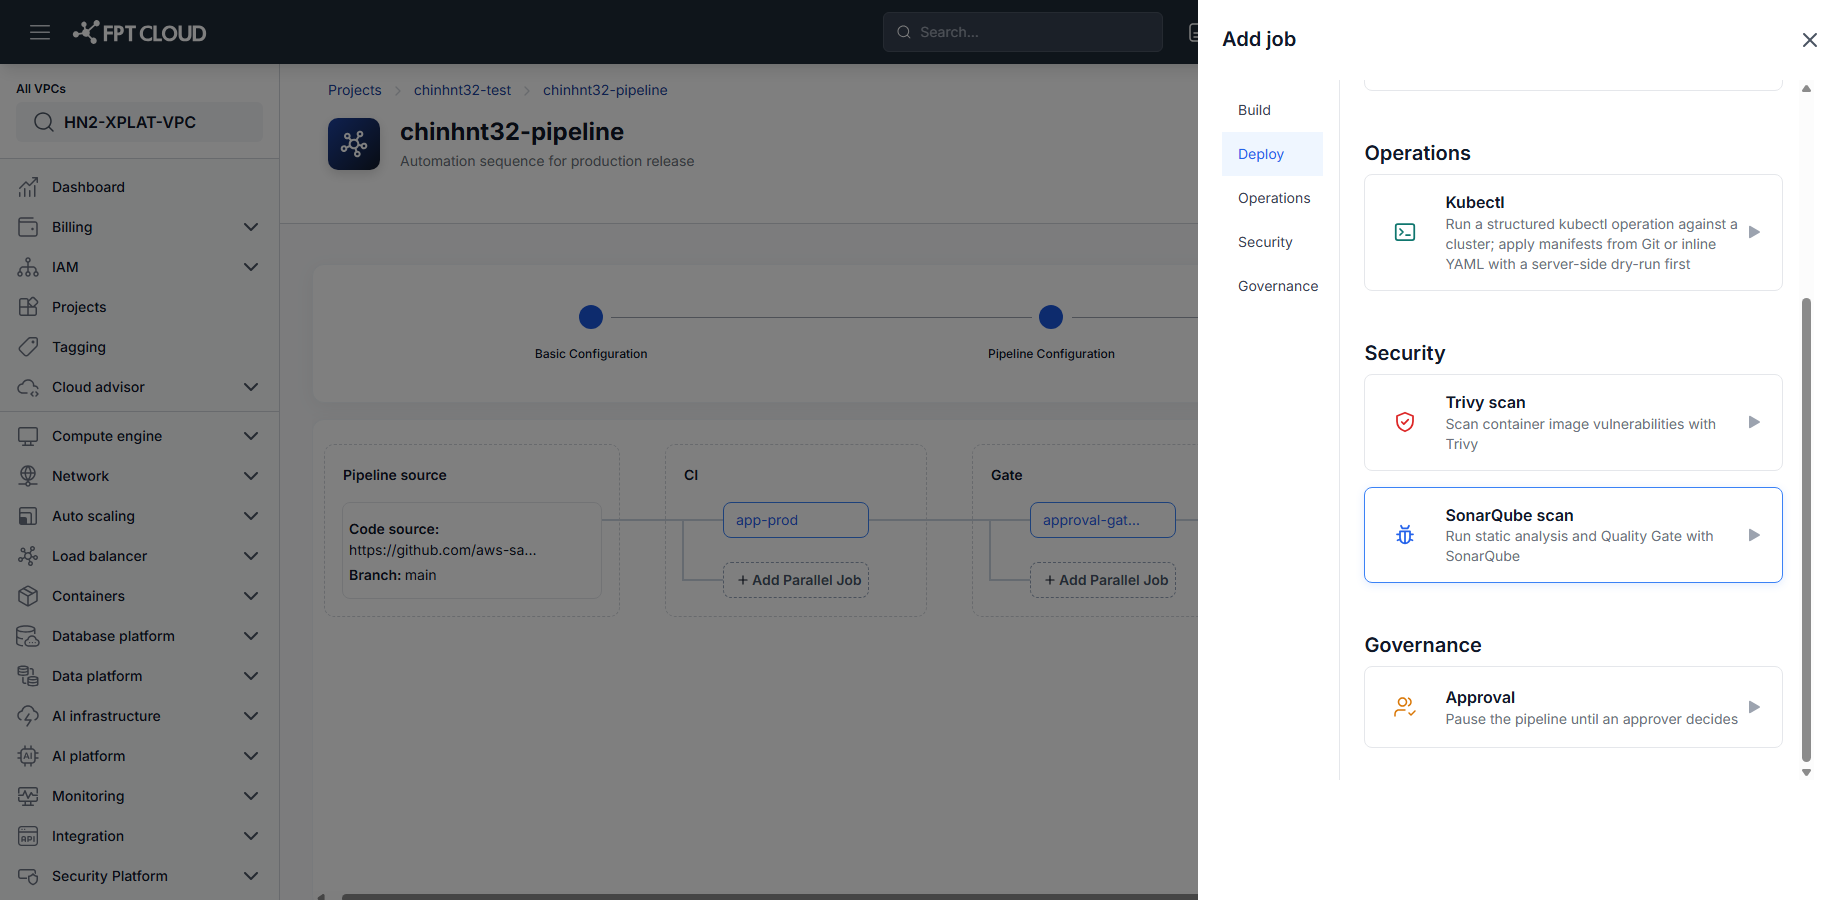
- Trong Pipeline Editor, nhấn Add Job trên Stage cần scan.
- Ở mục Security, chọn SonarQube scan.
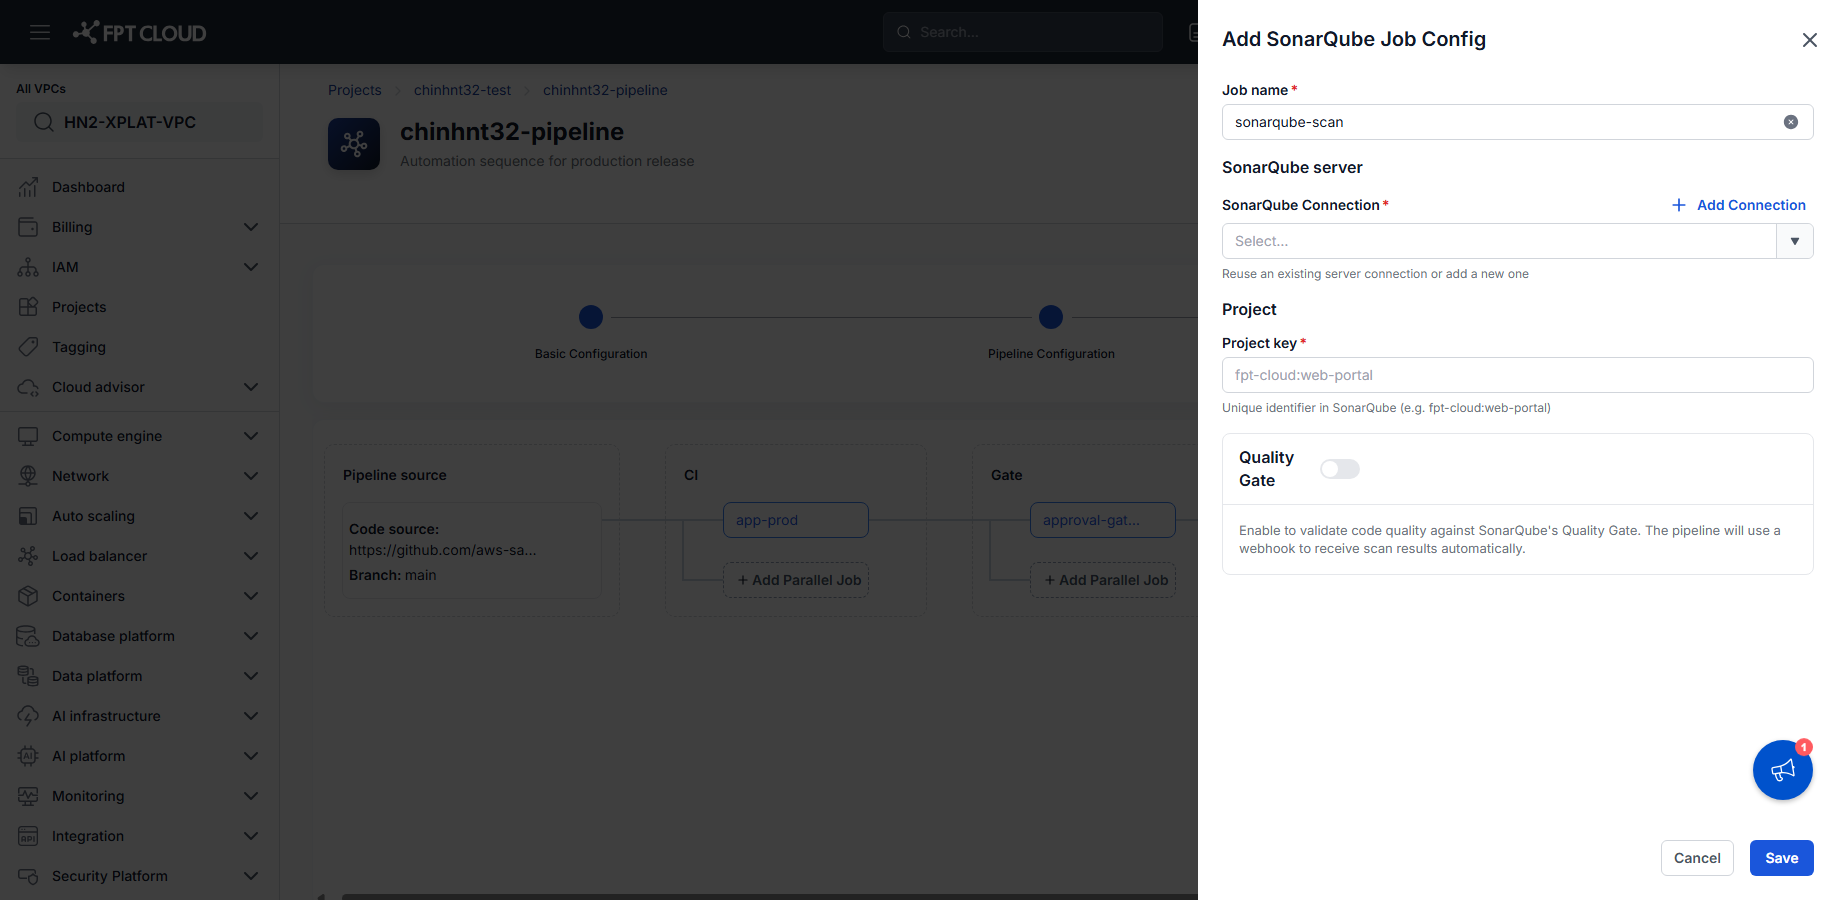
- Nhập Job name.
- Chọn 1 SonarQube Connection có sẵn, hoặc nhấn Add Connection để tạo mới. Xem Quản lý Credentials.
- Nhập Project key — mã định danh duy nhất của project trong SonarQube.
- Tuỳ chọn bật Quality Gate để đối chiếu kết quả với Quality Gate của SonarQube qua webhook.
- Nhấn Save.
mẹo
Bật Quality Gate nghĩa là Pipeline chờ phản hồi webhook từ SonarQube trước khi chạy tiếp — đảm bảo SonarQube server có thể gọi tới Pipeline này.
Bước tiếp theo
- Thêm approval gate — tạm dừng Pipeline để review sau khi scan.
- Tài liệu tham khảo security scan job — field reference cho cả 2 loại job.