Tạo Threat alert
Threat alert báo cho bạn khi một Floating IP có dấu hiệu bị tấn công hoặc bị chiếm quyền, để bạn chặn kết nối trước khi sự cố lan rộng. Một cảnh báo theo dõi được cả 4 loại mối đe dọa cùng lúc.
Điều kiện tiên quyết
- Có quyền
Alert:createAlert. - VPC có ít nhất một Floating IP.
- Nếu muốn nhận thông báo: đã có recipient mức
VPC. Xem Quản lý recipient.
Tạo Threat alert
- Chọn Monitoring → Native alert và mở tab Threat alert.
- Nhấn Create threat alert.
- Điền Name cho cảnh báo.
- Tại Threat types, bỏ chọn loại mối đe dọa bạn không muốn theo dõi. Mặc định cả 4 loại đều được chọn.
- Tại Apply To, chọn
All Floating IPhoặc từng Floating IP. - Chọn Severity là
Critical,High,MediumhoặcLow. - Chọn recipient tại Notify to.
- Nhấn Create.
Cảnh báo mới hiển thị trong tab Threat alert.
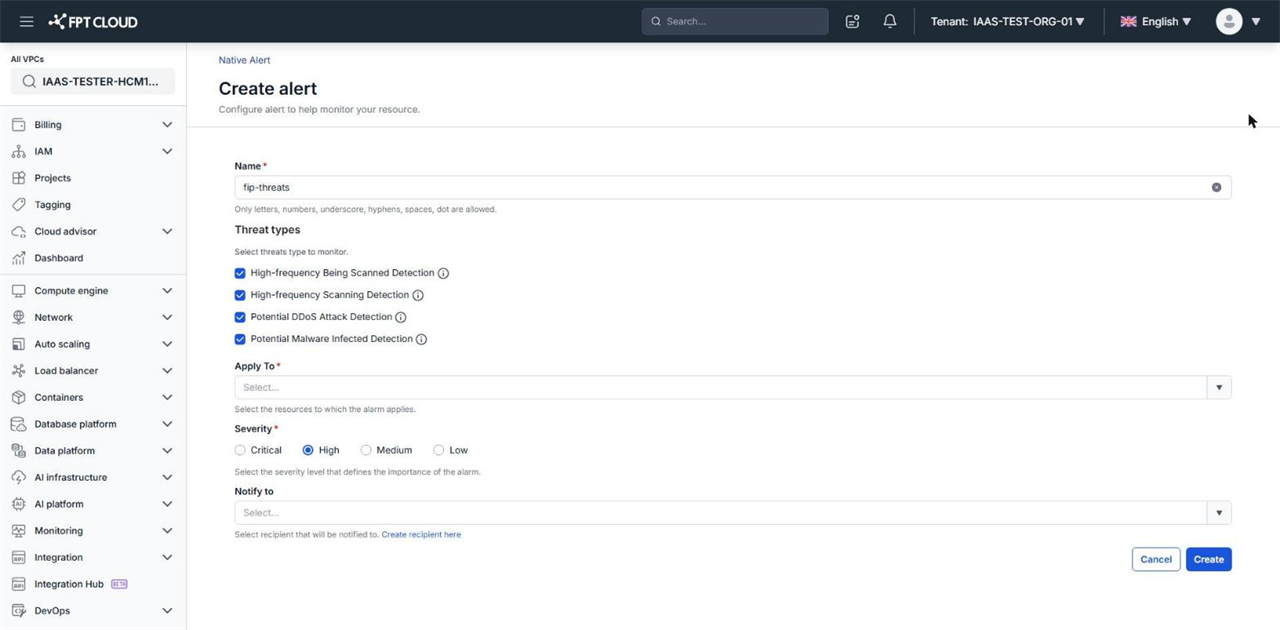
Các loại mối đe dọa
| Threat type | Khi nào cảnh báo |
|---|---|
| High-frequency Being Scanned Detection | IP của bạn bị scan từ bên ngoài với tần suất cao bất thường qua các port nguy hiểm như 22, 3389, 445 |
| High-frequency Scanning Detection | IP của bạn đang scan ra internet với tần suất cao bất thường qua các port nguy hiểm như 22, 3389, 445 |
| Potential DDoS Attack Detection | Nhiều host cùng gửi gói tin tới một IP của bạn trong vòng 1 phút |
| Potential Malware Infected Detection | IP của bạn kết nối tới máy chủ điều khiển (C&C) của malware |
ghi chú
Threat alert chỉ theo dõi Floating IP. IP private trong VPC không xuất hiện ở trường Apply To.
Bước tiếp theo
- Quản lý cảnh báo — xem lịch sử và tạm tắt cảnh báo.
- Tạo Activity alert — theo dõi thao tác trên tài nguyên trong VPC.