Hướng dẫn: Tạo Security Group
Hướng dẫn này mô tả cách tạo một Security Group mới trong VPC. Sau khi tạo xong, Security Group xuất hiện trong danh sách và sẵn sàng để bạn thêm rule và gắn vào tài nguyên.
Trước khi bắt đầu
- Bạn cần có một VPC đang hoạt động.
- Bạn cần quyền tạo tài nguyên mạng trong VPC đó.
Các bước thực hiện
Bước 1 — Mở danh sách Security Groups
Từ bảng điều hướng bên trái bên trong ngữ cảnh VPC, chọn:
Network → Security Groups
Trang danh sách hiển thị tất cả Security Groups hiện có.
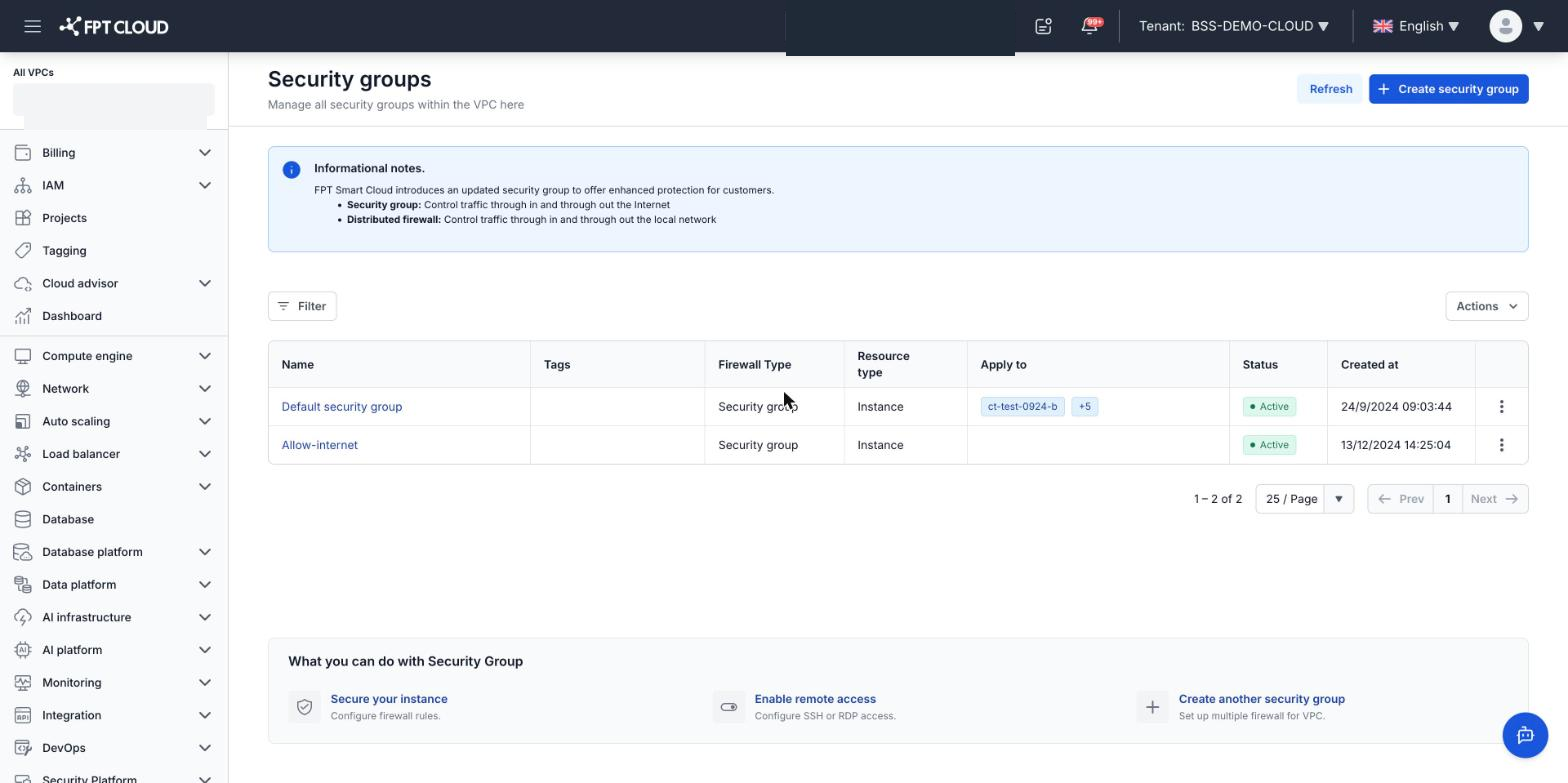
Bước 2 — Nhấn nút "Create security group"
Ở góc trên bên phải của trang danh sách, nhấn nút Create security group.
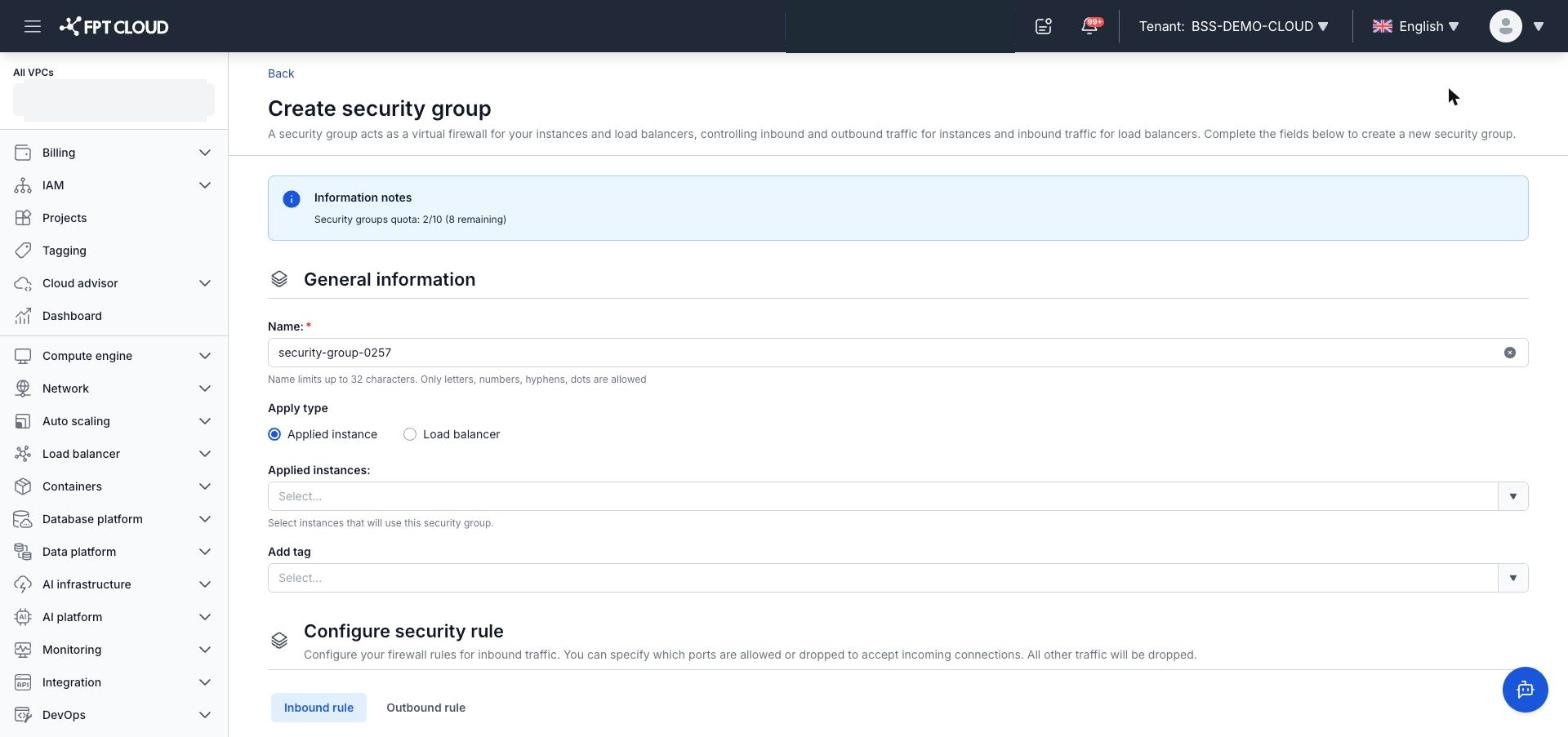
Trang tạo mới mở ra.
Bước 3 — Điền thông tin Security Group
Điền các trường trong phần General information:
| Trường | Bắt buộc | Mô tả |
|---|---|---|
| Name | Có | Tên Security Group. Tối đa 32 ký tự. Chỉ dùng chữ cái, chữ số, dấu gạch ngang (-) và dấu chấm (.). |
| Apply type | Có | Loại tài nguyên áp dụng: Applied instance (máy chủ ảo) hoặc Load balancer. |
| Applied instances | Không | Hiển thị khi Apply type = Applied instance. Chọn các Instance muốn gắn vào SG này ngay khi tạo. Có thể gắn thêm sau. |
| Applied load balancers | Không | Hiển thị khi Apply type = Load balancer. Chọn các Load Balancer muốn gắn vào SG này ngay khi tạo. |
| Add tag | Không | Gắn nhãn để phân loại và tìm kiếm Security Group. |
Bước 4 — Cấu hình rule (tùy chọn)
Phần Configure security rule cho phép thêm rule ngay trong quá trình tạo. Bạn có thể bỏ qua bước này và thêm rule sau khi tạo xong.
Nhấn + Add rule để thêm từng rule.
- Apply type = Applied instance: có 2 tab — Inbound rule và Outbound rule.
- Apply type = Load balancer: chỉ có tab Inbound rule.
Inbound rule — rule kiểm soát lưu lượng đến:
| Cột | Mô tả |
|---|---|
| Type | Loại traffic (ví dụ: HTTP, HTTPS, SSH, Custom TCP…) |
| Protocol | Giao thức (TCP, UDP, ICMP…) |
| Port range | Dải cổng áp dụng |
| Rule Action | Cố định Allow — không thể thay đổi |
| IP type | IPv4 hoặc IPv6 |
| Sources | Nguồn IP được phép (IPv4/IPv6 hoặc CIDR) |
| Description | Ghi chú mô tả rule (tùy chọn) |
Outbound rule — rule kiểm soát lưu lượng đi ra (cấu trúc tương tự Inbound, cột Sources được thay bằng Destination).
Lưu ý: Rule Action luôn là Allow. Hệ thống không hỗ trợ rule Deny.
Bước 5 — Xác nhận tạo
Sau khi điền đầy đủ thông tin, nhấn Create để hoàn tất.
Hệ thống sẽ tạo Security Group và chuyển bạn trở về danh sách. Security Group mới xuất hiện trong danh sách với trạng thái Active.
Kết quả
Security Group vừa tạo sẵn sàng để bạn:
- Thêm Inbound rule và Outbound rule — xem hướng dẫn Quản lý rule.
- Gắn vào tài nguyên (máy chủ ảo, v.v.) thông qua trang cấu hình tài nguyên tương ứng.