Vulnerabilities View
Workflow Vulnerabilities cho phép tiếp cận rủi ro từ góc nhìn CVE — xem tất cả CVE trên toàn bộ SBOM mà không cần drill-down từng component, sau đó mở CVE Detail để xác định chính xác component và asset nào bị ảnh hưởng.
Truy cập qua SBOM → SBOM Inventory → tab Vulnerabilities.
SBOM Inventory — Tab Vulnerabilities
- Chọn SBOM → SBOM Inventory.
- Click tab Vulnerabilities.
- Chọn Team từ dropdown.
- Xem danh sách CVE.
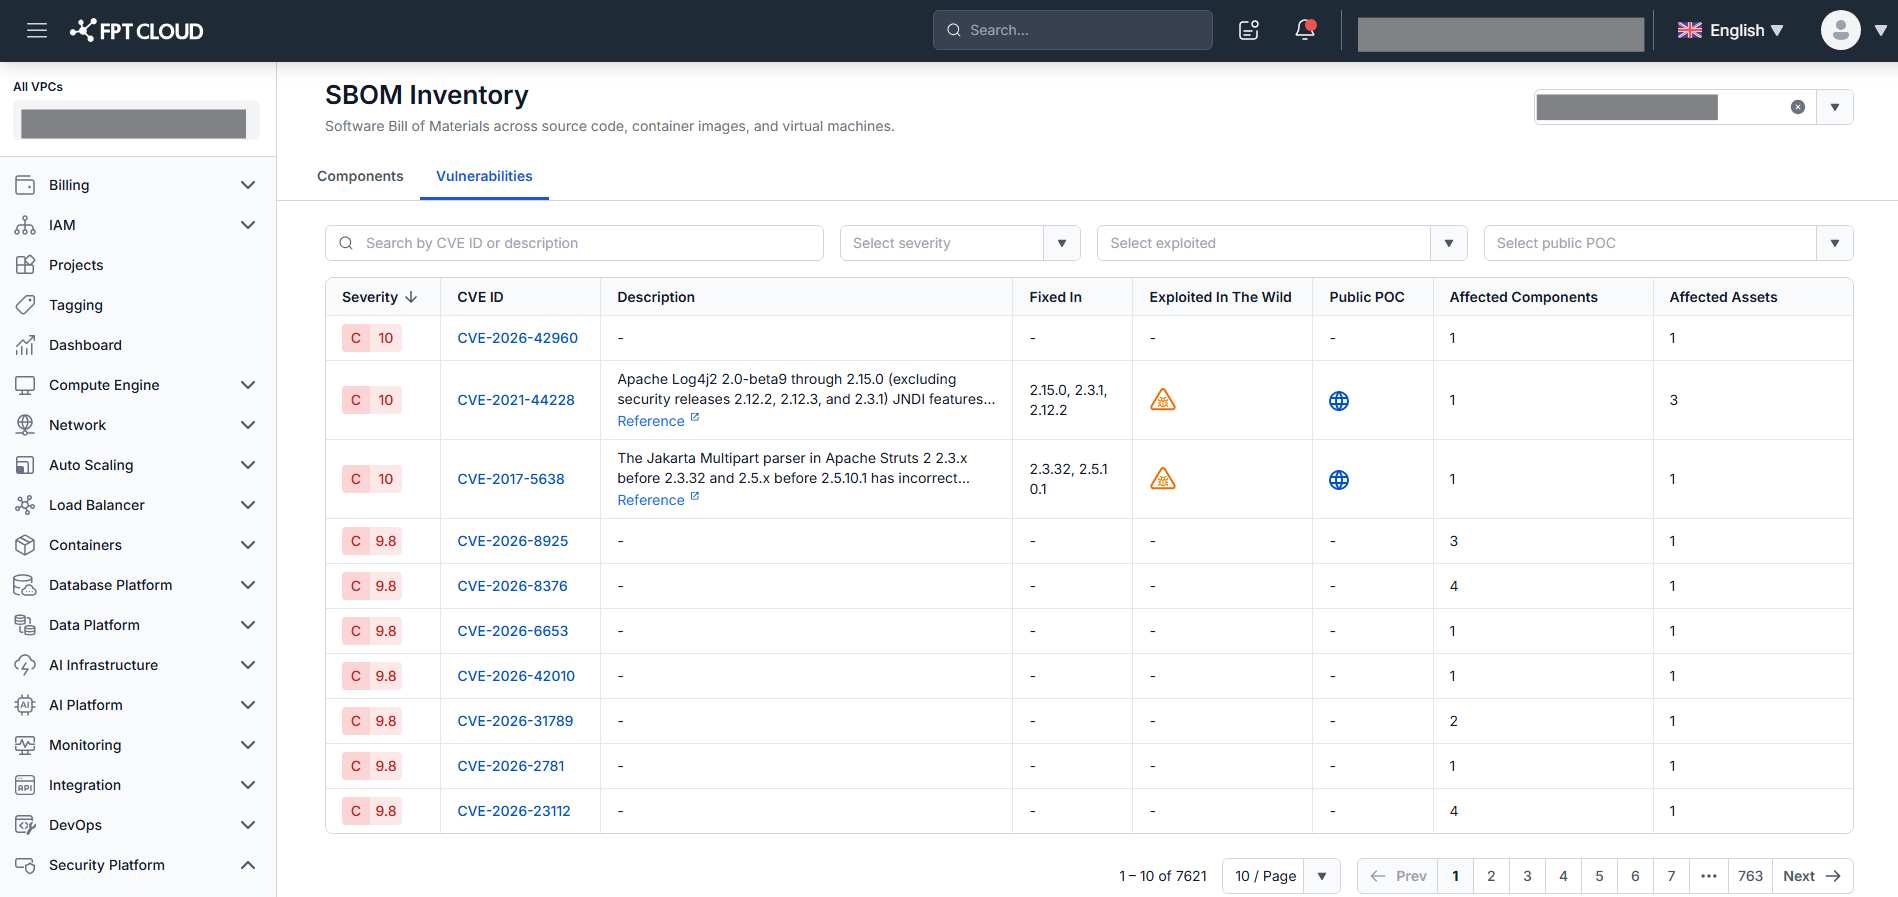
| Cột | Mô tả |
|---|---|
| Severity | Mức độ nghiêm trọng kèm CVSS score — VD: C 9.8, H 7.5, M 5.8, L 1.8. Có thể sort. |
| CVE ID | Mã CVE. Click để mở CVE Detail (tab Affected Components mặc định). |
| Description | Tối đa 2 dòng; hover để đọc đầy đủ. Link Reference mở external source trong tab mới. |
| Fixed In | Phiên bản fix (phân cách dấu phẩy). - nếu chưa có. |
| Exploited In The Wild | Icon cảnh báo nếu đã bị khai thác thực tế. |
| Public PoC | Icon nếu có PoC công khai. |
| Affected Components | Số component bị ảnh hưởng. Có thể sort. |
| Affected Assets | Số asset bị ảnh hưởng. Có thể sort. |
Sort: Severity Score giảm dần. Sort thêm theo Severity, Affected Components, Affected Assets.
Filter và tìm kiếm: Severity, Exploited, Public POC; Search by CVE ID or description.
Tất cả filter và search áp dụng theo AND condition. Hiển thị "X CVEs found" khi active.
CVE Detail
Click CVE ID bất kỳ để mở CVE Detail. Header hiển thị CVE ID (CVE-YYYY-NUMBER) + badge Severity kèm score. Team là read-only. Click ← Back để quay về tab Vulnerabilities.
2 tab khả dụng. Badge count trên tab header không thay đổi theo filter.
Tab Affected Components (mặc định)
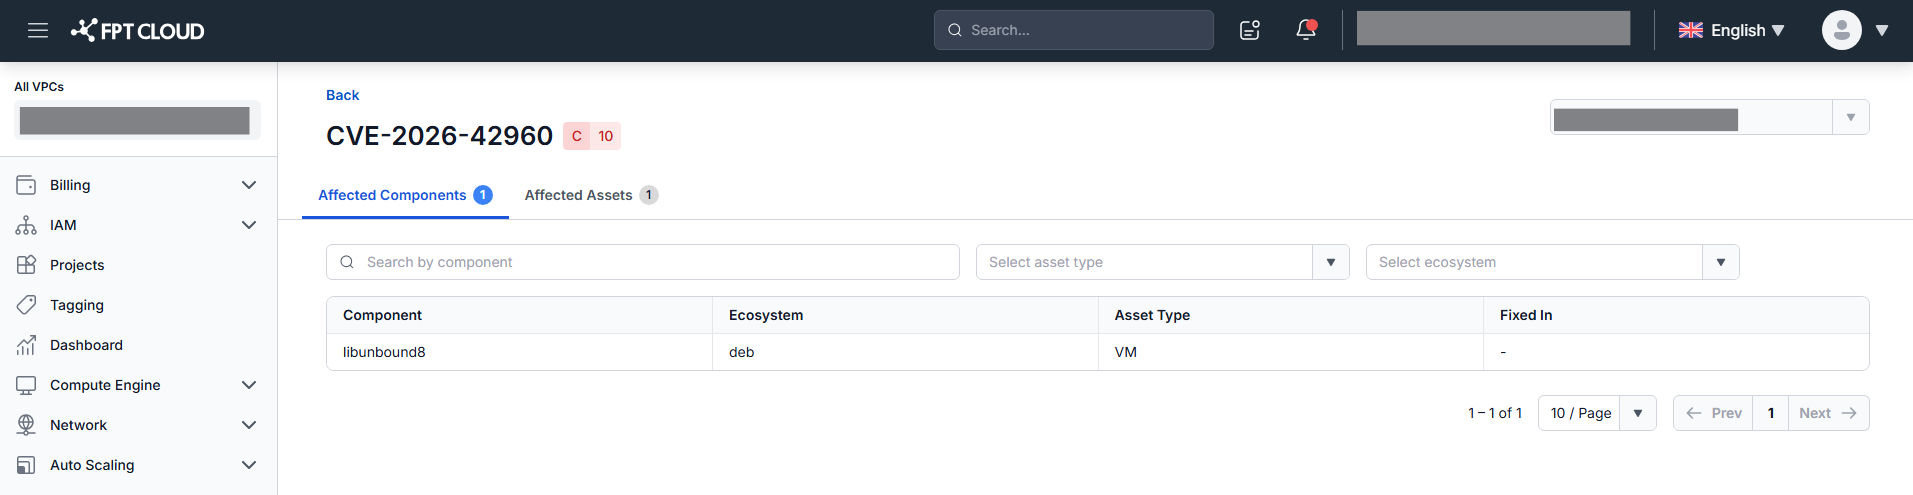
| Cột | Mô tả |
|---|---|
| Component | Tên và version theo format Name@Version (text, không phải hyperlink). |
| Ecosystem | Hệ sinh thái quản lý component. |
| Asset Type | Source Code / Container Image / VM. |
| Fixed In | Phiên bản fix CVE cho component này. - nếu chưa có. |
Sort: Component name tăng dần (A → Z). Filter: Asset Type, Ecosystem (dynamic). Search: tên component. "X Components found". AND condition.
Tab Affected Assets
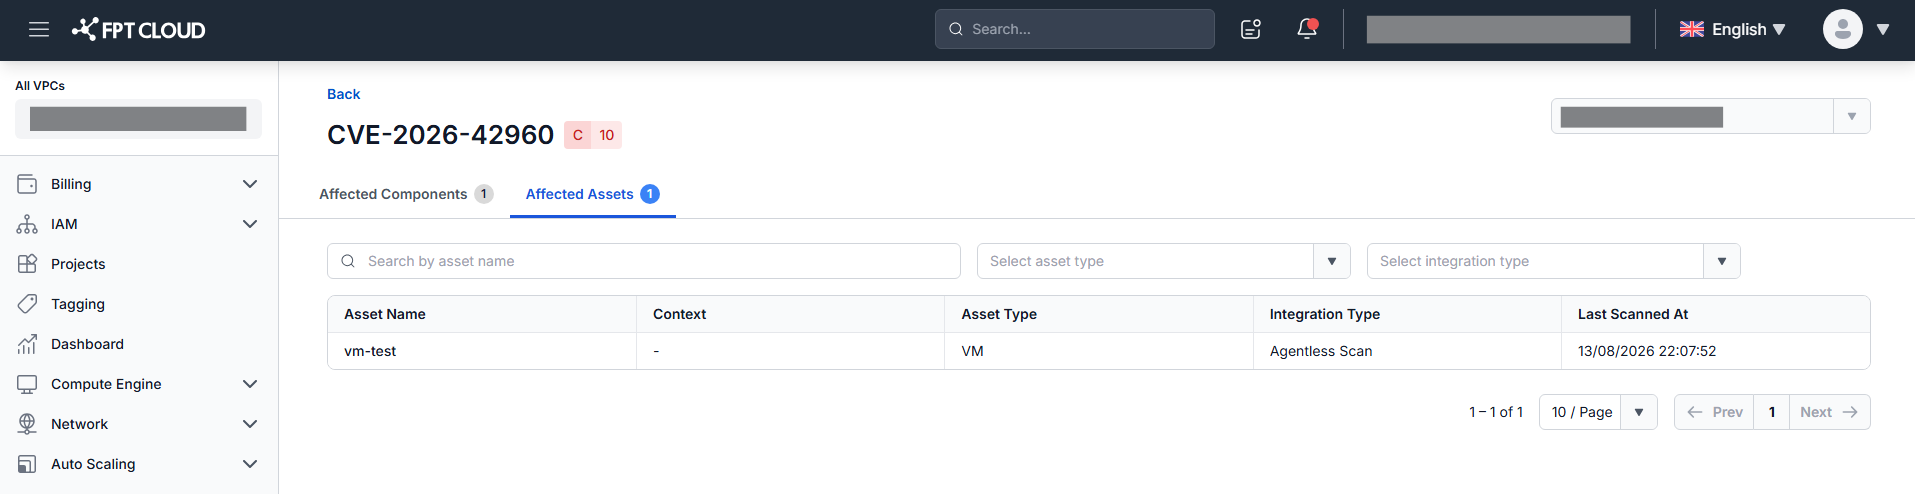
| Cột | Mô tả |
|---|---|
| Asset Name | Truncate ở giữa nếu dài; hover để xem đầy đủ. |
| Context | Tên branch (Source Code) / version/tag (Container Image) / tên VPC (VM). |
| Asset Type | Source Code / Container Image / VM. |
| Integration Type | GitHub / GitLab / GitLab Server / Harbor / FPT Container Registry / Agentless Scan. |
| Last Scanned At | Thời điểm scan gần nhất (dd/MM/yyyy HH:mm:ss). |
Sort: Last Scanned At giảm dần. Filter: Asset Type, Integration Type. Search: tên asset. "X Assets found". AND condition.
Bước tiếp theo
Chuyển sang Components View để duyệt component theo từng loại và xem chi tiết supply chain attack, vulnerabilities và asset exposure.