View VPN gateways
VPN Client-to-Site cho phép bạn tạo và quản lý VPN Gateway trực tiếp trên portal FPT Cloud Native Firewall, cấp secure remote access cho remote user vào tài nguyên nội bộ trong VPC mà không cần tự dựng và vận hành VPN server riêng.
Mỗi VPN Gateway:
- Gắn với một Firewall đã tạo và dùng các subnet đã associate với Firewall làm phạm vi truy cập (Accessible Subnets).
- Hỗ trợ 2 VPN Type: IPsec (xác thực username/password) hoặc OpenVPN (xác thực bằng certificate per-user, file
.ovpn). - Cấp cho remote client một Client IP Pool riêng (dải IP ảo) để kết nối vào VPC.
- Quản lý danh sách VPN user độc lập — thêm/xóa user và cấp credential per-user ngay trên UI.
Mọi màn hình VPN đều hoạt động theo Firewall đang chọn (Firewall selector). Lựa chọn Firewall được giữ nguyên khi điều hướng giữa các màn trong phiên.
Yêu cầu trước khi bắt đầu
- Tenant đã có ít nhất một Firewall và Firewall đó đã associate ít nhất 1 subnet. VPN Gateway chỉ truy cập được các subnet đã associate. Xem Associate subnet.
- Firewall đang chọn chưa đạt giới hạn 20 VPN Gateway.
Luồng cơ bản: tạo VPN Gateway, thêm user và phân phối credential, phân phối CA Certificate (chỉ IPsec), rồi quản lý hoặc cấu hình lại gateway khi cần.
Xem danh sách gateway
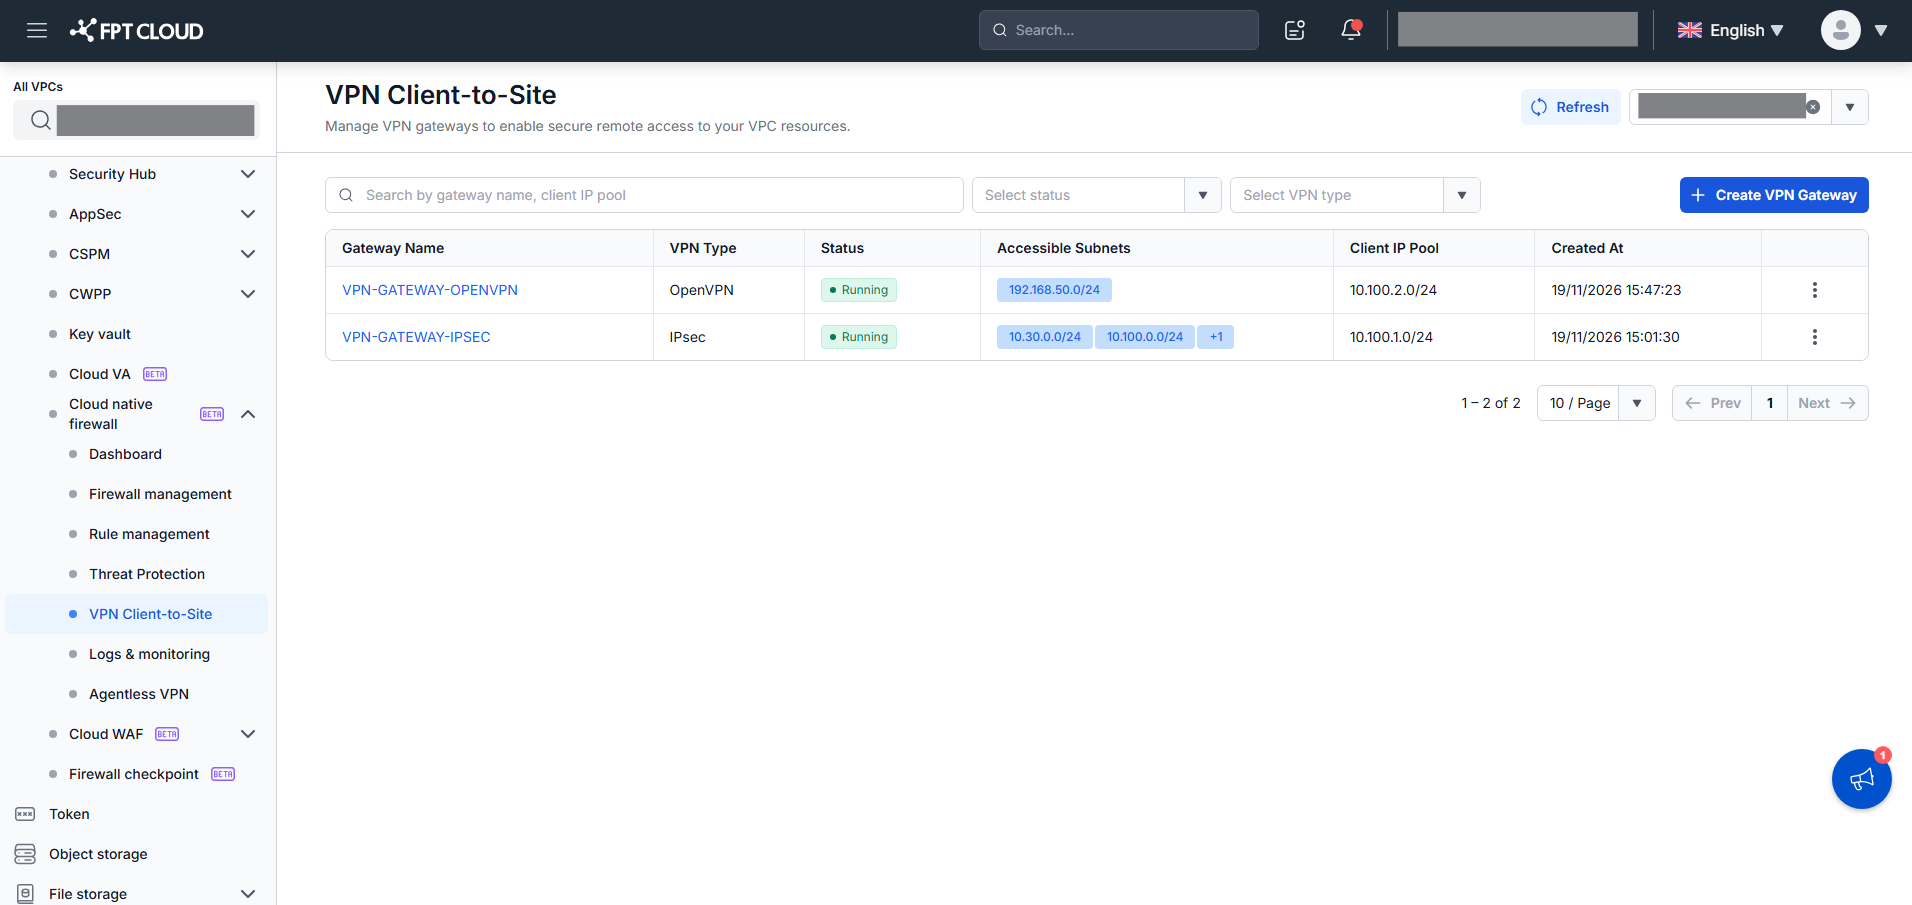
Màn hình VPN Client-to-Site hiển thị danh sách tất cả VPN Gateway của Firewall đang chọn, cho phép theo dõi trạng thái, tìm kiếm, lọc và xóa gateway.
-
Trên menu Cloud Native Firewall, chọn VPN Client-to-Site (Security > FPT Cloud Native Firewall > VPN Client-to-Site).
-
Chọn Firewall cần quản lý từ dropdown (lần đầu mặc định là Firewall đầu tiên theo thứ tự alphabet).
-
Xem các cột của danh sách VPN Gateway.
Cột Mô tả Gateway Name Tên gateway (click để xem chi tiết). Kèm operation icon khi đang xử lý hoặc lỗi: spinner ( Creating.../Updating.../Deleting...) hoặc failed icon (hover để xem lý do).VPN Type OpenVPNhoặcIPsec.Status Running(xanh lá, đang hoạt động) hoặcNot Running(xám, không hoạt động).Accessible Subnets Các subnet client truy cập được (CIDR, dạng tag). Nhiều subnet hiển thị +N; hover để xem đầy đủ.Client IP Pool Dải IP ảo cấp cho VPN client (CIDR). Created At Thời điểm tạo gateway (dd/MM/yyyy HH:mm:ss). Row actions (⋮) Các thao tác theo trạng thái hiện tại của gateway. Danh sách mặc định sắp xếp theo Created At: Newest First.
-
Các thao tác trên danh sách:
- Tìm kiếm theo Gateway Name hoặc Client IP Pool.
- Lọc theo Status (Running / Not Running) và VPN Type (OpenVPN / IPsec). Search và filter kết hợp theo điều kiện AND.
- Tạo VPN Gateway mới — xem Create a VPN gateway.
- Xem chi tiết — click vào Gateway Name.
- Xóa hoặc Retry — mở menu ⋮.
- Refresh tải lại danh sách với dữ liệu mới nhất, giữ filter và search hiện tại và quay về page 1.
- Phân trang 10 / 25 / 50 / 100 items mỗi trang (mặc định 10).
Status và operation icon là 2 chỉ báo độc lập. Badge Status cho biết gateway đang hoạt động hay không (Running / Not Running); operation icon cạnh tên cho biết thao tác async đang chạy hoặc vừa thất bại. Nút Create VPN Gateway bị disable khi tenant chưa có Firewall (tooltip "No firewall available") hoặc khi Firewall đang chọn đã đạt 20 gateway (tooltip "Maximum of 20 VPN gateways per firewall reached."). Khi không có gateway, hoặc search/filter không ra kết quả, danh sách hiển thị "No records found."